
Microsoft, Windows 10 Ekim 2018 güncellemesini yayınlarken Windows 10'a Pktmon adlı yerleşik komut satırı biçiminde bir ağ paketi dinleyicisini sessizce ekledi . Bundan sonra Microsoft, kullanıcıların kullanımını kolaylaştırmak için bu araca bazı özellikler ekledi.
Paket izleyici veya ağ analizörü, bilgisayarınızın ağ aygıtlarından geçen ağ trafiğini bireysel paket düzeyine kadar izlemenize olanak tanıyan bir programdır.
Pktmon: Windows 10'un yerleşik ağ izleme aracı
Pktmon ilk piyasaya sürüldüğünde yalnızca Microsoft tarafından oluşturulan özel bir günlük biçimi olan Olay İzleme Günlüğü (ETL) biçimini destekledi. Daha sonra Microsoft, bu makalede öğreneceğimiz PCAPNG günlük dosyası desteğini ve gerçek zamanlı izlemeyi ekledi.
Pktmon'u kullanmak için Windows 10'da Komut İstemi'ni yönetici haklarıyla başlatmanız gerekir çünkü program yönetici hakları gerektirir. Programın nasıl kullanılacağına ilişkin talimatları almak için Komut İstemine pktmon yardımını girin .
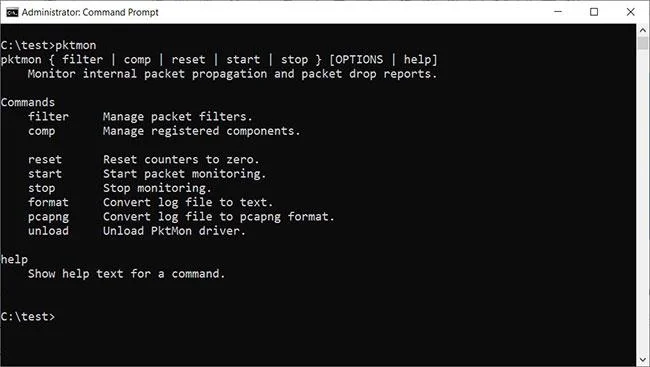
pktmon yardım belgeleri
Belirli bir komutla ilgili daha fazla yardım talimatı almak için pktmon [komut adı] help komutunu girin . Örneğin, "comp" komutuyla ilgili belgeleri görüntülemek için şunu girersiniz:
pktmon comp help
Yardım komutunu kullanın
Alt komutlara ilişkin talimatları görmek için yardımı kullanabilirsiniz , örneğin:
pktmon comp list helpPktmon'u tanımanın en yararlı yolu öğreticiyi izlemektir, bu nedenle bu aracı gerçekten kullanmadan önce öğrenmeye çalışmalısınız.
Pktmon ağ izleme aracı nasıl kullanılır?
Grafiksel kullanıcı arayüzüne sahip bir ağ izleme aracıyla karşılaştırıldığında Pktmon'un komut satırı arayüzüne alışmanız daha uzun sürebilir.
Paketleri izleyebilmeniz için öncelikle izlemek istediğiniz trafiği belirten pktmon filter add komutunu kullanarak bir filtre oluşturmanız gerekir.
Örneğin ağınızdaki tüm ağ trafiğini şu komutla izleyebilirsiniz:
pktmon filter add -i 192.168.1.0/24…veya DNS trafiğini şununla izleyin:
pktmon filter add -t UDP -p 53Eğer nasıl yapacağınızı çözemediyseniz filtre oluşturmayı öğrenmek için pktmon filter add help komutunu kullanmalısınız.
Bu makalede yazar, yukarıda anlatıldığı gibi DNS trafiğini izlemek için bir filtre oluşturmuştur. Oluşturduğunuz filtreleri görmek için şu komutu girin:
pktmon filter list
Oluşturulan izleme filtreleri listelenir
Tüm ağ arayüzlerinde DNS trafiğini izlemeye başlamak ve etkinliği gerçek zamanlı olarak görüntülemek için aşağıdaki komutu kullanacaksınız:
pktmon start --etw -p 0 -l real-timeYukarıdaki örnek -p 0 argümanını kullanır , dolayısıyla paketin tamamını yakalar. Ayrıca -c argümanını ve ardından arayüzün dizin kimliğini kullanarak izlenecek belirli bir ağ arayüzünü de belirleyebilirsiniz . Ağ arayüzlerinin ve dizin kimliklerinin (ifIndex) bir listesini almak için şu komutu kullanabilirsiniz:
pktmon comp listTrafiği izlemeye başladığınızda, aşağıda gösterildiği gibi, yakalanan DNS paketlerinin Komut İsteminde gerçek zamanlı olarak görüntülendiğini göreceksiniz.
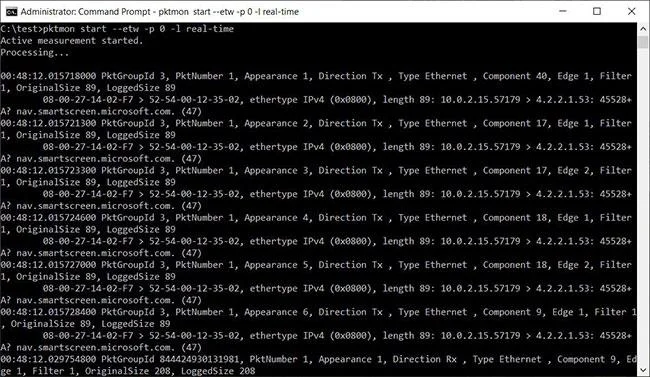
DNS trafiğini gerçek zamanlı olarak izleyin
Trafiği izlemeyi durdurmak için Ctrl + C tuşlarına basın . Tamamlandığında, Pktmon'u çalıştırdığınız dizinde bir PktMon.etl günlük dosyası oluşturulacaktır.
Ancak ETL dosyaları pek çok uygulamanın desteklememesi nedeniyle iyi bir seçim değildir. Bir ETL dosyasını pktmon pcapng komutunu kullanarak bir PCAPNG dosyasına dönüştürebilirsiniz . Örneğin, PktMon.etl'yi PktMon.pcapng adlı bir PCAPNG dosyasına dönüştürmek için aşağıdaki komutu girin:
pktmon pcapng PktMon.etl -o PktMon.pcapngLog dosyası PCANPNG formatına dönüştürüldükten sonra Wireshark gibi bir programa yükleyerek her DNS isteği hakkında detaylı bilgi alabilirsiniz.
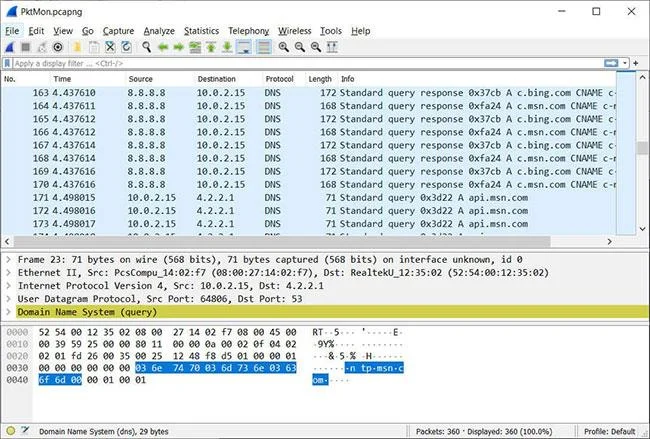
Wireshark ile Pktmon günlüklerini analiz edin
Gördüğünüz gibi Pktmon, ağınızda çalışan trafiğin türü hakkında fikir edinmenize olanak tanıyan son derece güçlü bir araçtır.
Aynı zamanda Pktmon'un kullanımı karmaşık olabilir, bu nedenle komutu çalıştırmadan önce yardım belgelerine aşina olmalısınız.





