
この記事では、Active Directory グループ ポリシー オブジェクトでユーザーまたはコンピュータのインターネット アクセスをブロックする方法を説明します。この機能は Windows 7、Windows 10 でテストされており、うまく動作します。
存在しないプロキシを実装してアクセスをブロックする方法を詳しく説明したチュートリアルが多数あります。この方法は一部の場合には機能しますが、問題は、すべてのソフトウェアが必ずしもこれらの設定を使用してインターネットに接続するとは限らず、特定のユーザーがこれらの設定を使用することを必ずしも妨げるとは限らないことです。
このガイドでは、Active Directoryによって管理されるWindows ファイアウォールを使用して、追加のインターネット IP アドレスをすべてブロックし、存在しないプロキシを強制することをお勧めします。
両方を行わないと、プロキシはネットワーク上のプライベート (許可された) IP 範囲に存在し、インターネット アクティビティを持つことができます。このグループ ポリシーは、必要に応じて個々のユーザーまたは組織単位全体に適用でき、すべてのデバイスで適切に機能します。
Windows ファイアウォールでは、ルールの順序は実際には重要ではなく、ブロック アクションが許可ルールよりも優先されることに注意してください。したがって、プライベート RFC 1918 および RFC 5735 範囲を指定することなく、すべての非プライベート IP 範囲、つまりインターネット全体のすべての IP アドレスをブロックする必要があります。
概要版
Windows ファイアウォール ポリシーを作成し、BLOCK ルールで次の IP アドレス範囲を指定します。
- 0.0.0.1 ~ 9.255.255.255
- 11.0.0.0 - 126.255.255.255
- 128.0.0.0 - 169.253.255.255
- 169.255.0.0 - 172.15.255.255
- 172.32.0.0 - 192.167.255.255
- 192.169.0.0 - 198.17.255.255
- 198.20.0.0 - 255.255.255.254
また、存在しないプロキシも作成され、ユーザーがこの設定を変更できなくなります。
Windows ファイアウォール GPO
通常どおりグループ ポリシーを編集し、新しいポリシーを適用する適切なオブジェクトを選択します。
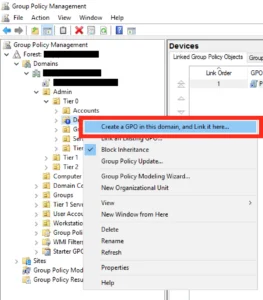
通常どおりにグループ ポリシーを編集します
適切な名前を付けて、「OK」をクリックします。
次に、右側の画面で、作成した GPO を編集します。
次に、[ポリシー] – [Windows 設定] – [セキュリティ設定] – [セキュリティが強化された Windows ファイアウォール] – [送信ルール]に移動します。
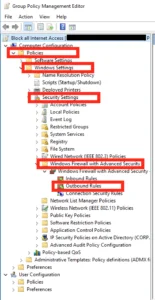
パスで移動する
右側のパネルで右クリックし、「新しいルール…」を選択します。
ポップアップボックスで「カスタムルール」を選択し、「次へ」をクリックします。
デフォルトのオプションを「すべてのプログラム」のままにして、「次へ」をクリックします。
プロトコルのデフォルトを「Any」のままにして、 「次へ」をクリックします。
次の画面では、設定の大部分を追加します。「リモート IP アドレス」セクションで、「これらの IP アドレス」を選択し、「追加」をクリックします。
次のポップアップ ウィンドウで、いくつかの IP 範囲を追加する必要があるため、「この IP 範囲」をクリックし、次のように0.0.0.1 ~ 9.255.255.255の範囲を入力します。
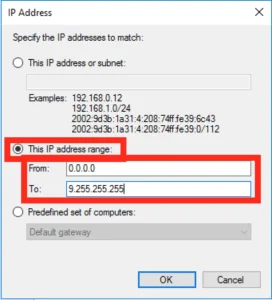
いくつかの IP 範囲を追加する
次の IP 範囲を追加するには、上記の 2 つの手順を繰り返す必要があります。
- 0.0.0.1 ~ 9.255.255.255
- 11.0.0.0 - 126.255.255.255
- 128.0.0.0 - 169.253.255.255
- 169.255.0.0 - 172.15.255.255
- 172.32.0.0 - 192.167.255.255
- 192.169.0.0 - 198.17.255.255
- 198.20.0.0 - 255.255.255.254
リストを完了すると、次のような画面が表示されます。問題なければ、「次へ」をクリックします。
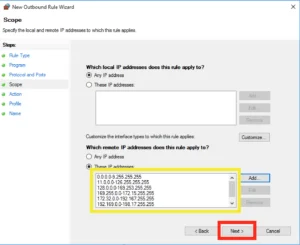
完了時の IP 範囲のリスト
次の画面で、アクションが「ブロック」とマークされていることを確認し、「次へ」をクリックします。
プロフィールでこれらの場所をすべて強調表示して、[次へ] をクリックするとよいでしょう。
ルールに適切な名前を付けて、「完了」をクリックします。
インターネット GPO をインストールする
次に、偽のプロキシを設定する必要があります。最初にIE 管理パッケージをダウンロードする必要がある場合があります。
「ユーザー構成」→「環境設定」→「コントロールパネル設定」→「インターネット設定」に移動し、右側のパネルで「新しい設定を作成」オプションを右クリックします。
次に、[接続]、[LAN 設定] の順にクリックします。
表示されるボックスで「LAN にプロキシ サーバーを使用する」にチェックを入れ、次のようにアドレス ボックスにポート「3128」に「127.0.0.1」を入力します。
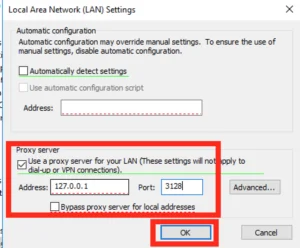
「LANにプロキシサーバーを使用する」にチェックを入れます。
次に、[OK]を2 回クリックして、GPO のメイン画面に戻ります。
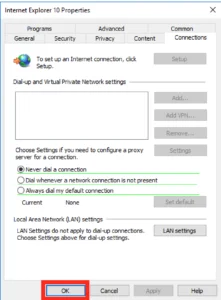
[OK] を 2 回クリックして、GPO のメイン画面に戻ります。
次に GPO で、[ユーザーの構成] – [管理用テンプレート] – [Windows コンポーネント] – [Internet Explorer]に移動します。
右側で、「接続設定の変更を無効にする」というオプションを見つける必要があります。表示されたら、ダブルクリックして開きます。
この設定を有効にして、「OK」をクリックします。
すべての GPO ウィンドウを閉じれば完了です。
続きを見る:





