
クロスサイト リクエスト フォージェリ (XSRF または CSRF) は、侵入者が正当で信頼できるユーザーを装って Web サイトを攻撃する方法です。
クロスサイト リクエスト フォージェリとは何ですか?
XSRF 攻撃は、ファイアウォール設定の変更、フォーラムへの未承認のデータの投稿、または不正な金融取引の実行に使用される可能性があります。攻撃されたユーザーは、自分が XSRF の被害者になったことに決して気付かない可能性があります。たとえユーザーがこの攻撃を発見したとしても、それはハッカーが一定の被害を引き起こした後であり、この問題を解決するための手段はありません。
クロスサイトリクエストフォージェリ攻撃はどのように実行されるのでしょうか?
XSRF 攻撃は、既存のユーザーの ID を盗み、以前に盗んだ ID を使用して Web サーバーにハッキングすることによって実行できます。攻撃者は、正規のユーザーをだまして誤ってハイパーテキスト転送プロトコル (HTTP)リクエストを送信させ、機密のユーザー データを侵入者に返すこともあります。
クロスサイト リクエスト フォージェリは、クロスサイト スクリプティングまたはクロスサイト トレースと同じですか?
XSRF 攻撃は、機能的にはクロスサイト スクリプティング (XSS)攻撃の逆であり、ハッカーが信頼できるソースからのものであるかのように悪意のあるコードを Web サイト上のリンクに挿入します。エンド ユーザーがリンクをクリックすると、埋め込みプログラムがリクエストの一部として送信され、ユーザーのコンピュータ上で実行できます。
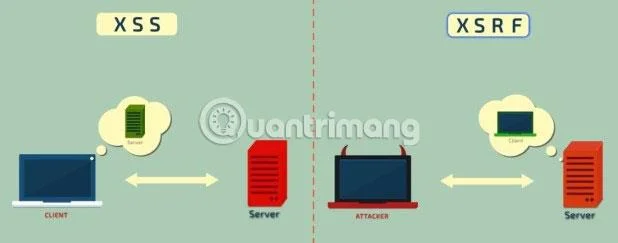
XSRF 攻撃は、侵入者が単純なクライアント側スクリプトを使用して Cookie やその他の認証データを取得できるようにする洗練された形式の XSS であるクロスサイト トレーシング (XST) とも異なります。 XSS および XST では、エンド ユーザーが主な攻撃のターゲットになります。 XSRF では、Web サーバーが主なターゲットになりますが、この攻撃による損害はエンド ユーザーが負担します。
クロスサイトリクエストフォージェストの危険度
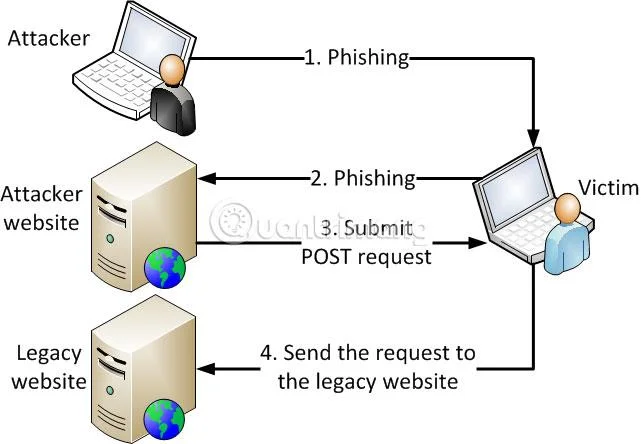
XSRF 攻撃は、XSS 攻撃や XST 攻撃よりも防御が困難です。これは、XSRF 攻撃がそれほど一般的ではなく、それほど注目されていないことが 1 つの理由です。一方、実際には、特定のユーザーからの HTTP リクエストが実際にそのユーザーによって送信されたものであるかどうかを判断するのは難しい場合があります。 Web サイトにアクセスしようとするユーザーの身元を確認するには厳重な予防措置を講じることができますが、ユーザーは頻繁な認証要求をあまり好みません。暗号化トークンを使用すると、バックグラウンドで頻繁に認証が行われるため、ユーザーが常に認証要求に煩わされることがなくなります。





