
デバイスの電源がオフの場合でも、誰かがデバイスにアクセスできますか?恐ろしい答えは「はい」です。
リモート アクセスがますます一般的になっている時代においては、それを可能にするテクノロジーを理解することが重要です。そのようなテクノロジの 1 つが Intel のアクティブ マネジメント テクノロジです。これは、コンピュータの電源がオフの場合でも優れたリモート コントロール機能を可能にするハードウェア ベースの機能です。
これは IT 管理者にとっては利点ですが、適切に構成されていない場合は潜在的なリスクとなる可能性があります。では、インテル AMT はどのように動作するのでしょうか?どのように使用できますか?そして、このテクノロジーから身を守るにはどうすればよいでしょうか?
電源がオフになっている PC にリモートからアクセスできる人はいますか?
権限のないユーザーが他人のコンピュータを制御するリモート アクセス事件についての話を聞いたことがあるかもしれません。リモート アクセス機能で重要な役割を果たすテクノロジの 1 つは、Intel のアクティブ マネジメント テクノロジ (AMT) です。
Intel AMT は本質的に有害ではないことを理解することが重要です。これは、多くの Intel チップセットに組み込まれている機能で、IT 管理者がデバイスをリモートで管理できるように設計されています。ただし、他の強力なツールと同様、それが悪者の手に渡った場合、悲惨な結果が生じる可能性があります。
あなたがデスクから離れているところを想像してみてください。おそらく PC の電源を切っていて、それが安全で安全であると想定しているとします。しかし、コンピュータの電源がオフになっているように見えても、誰かがコンピュータにアクセスしたり、変更を加えたり、ハード ドライブを消去したりできる場合はどうなるでしょうか?ここでインテル AMT が活躍します。構成が間違っていたり、悪用されたりすると、この種のリモート アクセスの問題が発生しやすくなります。
コンピュータの電源を切っても、リモートからアクセスできます。
インテルのアクティブ管理テクノロジーが役立つのはなぜですか?
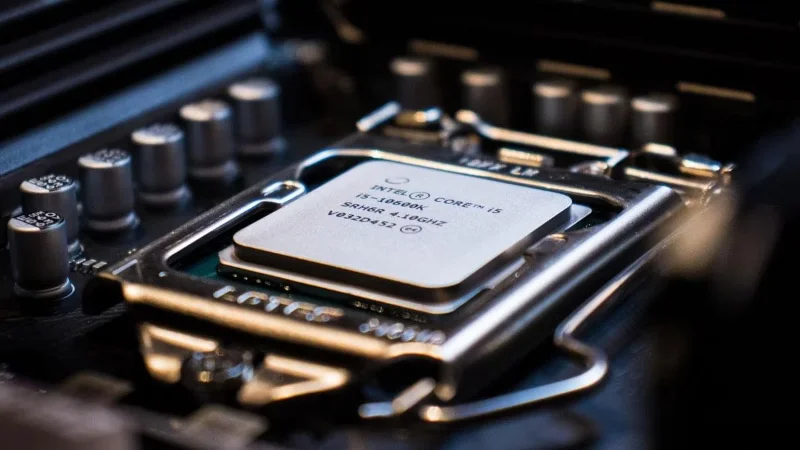
インテル Core i5 CPU
Intel AMT はハードウェア ベースのテクノロジであり、コンピュータのオペレーティング システムや電源状態とは独立して動作します。あたかもコンピューターの中に小さなコンピューターが入っているかのようです。これにより、コンピュータの電源がオフになっている場合や、オペレーティング システムが応答しない場合でも動作することができます。
組織内の何百ものコンピューターを担当する IT 管理者は、定期的なメンテナンスやトラブルシューティングのために各コンピューターを実行することはできません。このような場合、Intel AMT が救世主となります。別のコンピューターから AMT 対応マシンにリモートでアクセスし、診断テストを実行したり、ソフトウェアを更新したり、コンピューターを再起動したりすることもできます。これらはすべて、ターゲット コンピュータに触れることなく実行できます。
しかし、AMT が非常に強力である場合、悪意のある人物によるコンピューターの乗っ取りを何が阻止できるでしょうか?このテクノロジーには、相互認証や暗号化通信など、複数層のセキュリティ機能が組み込まれています。ただし、これらのセキュリティ対策の有効性は、その設定がどの程度適切かによって異なります。 AMT が正しく構成されていないと、開いたドアのようなものになり、将来的に多くの問題が発生する可能性があります。
つまり、Intel AMT は、複数のタスクをすべてリモートの場所から実行できるスーパー管理者のようなものです。しかし、それは全能ではありません。インテル AMT の能力を安全に活用するには、インテル AMT の機能を適切にセットアップし理解することが不可欠です。
コンピューターの電源がオフのときにアクセスする方法
では、インテル AMT はどのように動作するのでしょうか?
コンピュータには、完全にアクティブな状態から完全にシャットダウンされた状態まで、さまざまな電源状態があります。コンピューターの電源をオフにしても、特定のコンポーネントは依然として低電力状態で動作します。コンピューターが深い睡眠ではなく、仮眠しているようなものだと考えてください。 Intel AMT は、これらの低電力状態での動作を維持することでこれを利用します。
AMT には独自のプロセッサとネットワーク インターフェイスがあるため、メイン オペレーティング システムがオフの場合でも受信コマンドをリッスンできます。許可されたユーザー (できれば IT 管理者) がコンピューターにアクセスしようとすると、ネットワーク経由で「ウェークアップ コール」を送信します。 AMT システムがこの信号を受信すると、ソフトウェアの更新や問題のトラブルシューティングなどのタスクを実行できるようにコンピュータを「ウェイクアップ」します。
しかし、IT 部門のある組織に属していない場合はどうすればよいでしょうか?この機能を引き続き使用または無効にすることはできますか? Intel AMT には、コンピュータの起動プロセス中に特別なインターフェイスを介してアクセスできます。リモート アクセス パスワードを要求するように設定したり、必要ない場合は完全に無効にしたりできます。
Intel ハードウェアを使用している場合、どうやって身を守りますか?
次に、悪意のあるハッカーから身を守る方法を見てみましょう。
- AMT が有効になっているかどうかを確認する: 最初のステップは、Intel ハードウェアで AMT が有効になっているかどうかを確認することです。通常、起動時にコンピュータの BIOS または UEFI 設定に移動することでこれを行うことができます。 Intel AMT に関連するオプションを探して、それらが機能するかどうかを確認します。
- 強力な認証をセットアップする: AMT を有効にしておく場合は、必ず強力な認証プロトコルをセットアップしてください。これには通常、強力なパスワードを設定し、許可されたユーザーのみが AMT インターフェイスにアクセスできるようにすることが含まれます。
- 暗号化を使用する: Intel AMT は暗号化通信をサポートします。セキュリティ層をさらに追加したい場合は、この機能を有効にすることができます。
- 定期的に更新する: 他の多くのテクノロジーと同様、AMT にも脆弱性が存在する可能性があります。最新のセキュリティ パッチを適用して、AMT ソフトウェアを常に最新の状態に保ちます。
- IT 専門家に相談する: 組織に所属している場合は、AMT 構成のベスト プラクティスについて IT 部門に相談してください。彼らはあなたの特定のニーズに基づいてカスタマイズされたアドバイスを提供できます。
- AMT を無効にすることを検討してください。通常のホーム ユーザーで、AMT の高度な機能が必要ない場合は、AMT を完全に無効にすることを選択できます。多くの場合、これは専門家以外のユーザーが安全に構成するための最も安全な方法です。
Intel AMT は、多くの利点とリスクを伴う強力なツールです。時間をかけて仕組みを理解し、強力なセキュリティ対策を講じることで、危険を最小限に抑えながら利便性を享受できます。





