
ティアドロップ サービス拒否 (DoS) 攻撃では、クライアントが不正な形式の情報パケットをマシンに送信し、パケットが再構築されるときに発生するエラーを悪用し、サーバーのパフォーマンスの低下を引き起こします。
ティアドロップ攻撃とは何ですか?
ティアドロップ攻撃は、サービス拒否 (DoS) 攻撃(ネットワークまたはサーバーにリクエストとデータを大量に送信することで、コンピューター リソースを利用できなくしようとする攻撃) の一種です。攻撃者は断片化されたパケットをターゲット サーバーに送信します。TCP /IP の脆弱性により、サーバーがパケットを再構成できない場合があり、過負荷が発生します。
ティアドロップはサービス拒否 (DoS) 攻撃の一種です。
ティアドロップ攻撃はなぜこれほど大きな影響を与えるのでしょうか?
多くの組織は依然として、必要なレガシー アプリケーションを実行するために、古い、時代遅れ、またはパッチが適用されていないオペレーティング システムに依存しています。このような組織は、重要なアプリケーションをダウンさせる恐れのあるティアドロップ攻撃に対して脆弱です。
ティアドロップ攻撃はどのように機能しますか?
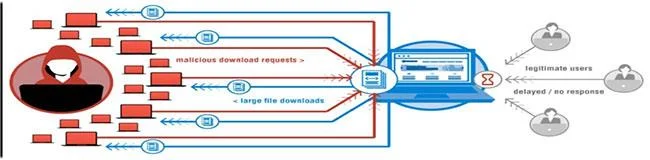
ティアドロップ攻撃
TCP/IP の実装はプラットフォームによって若干異なります。一部のオペレーティング システム、特に古いバージョンの Windows やLinuxでは、TCP/IP フラグメンテーション エラーが発生します。ティアドロップ攻撃は、この弱点を悪用するように設計されています。
ティアドロップ攻撃では、クライアントは意図的に断片化された情報パケットをターゲット デバイスに送信します。パケットが重複しているため、デバイスがパケットを再構成しようとするとエラーが発生します。この攻撃はそのエラーを利用して、オペレーティング システムやパケット処理アプリケーションに重大な問題を引き起こします。





