
サイバー セキュリティは、コンピューター、サーバー、モバイル デバイス、電子システム、ネットワーク、データを悪意のある攻撃から保護する行為です。サイバーセキュリティは、テクノロジーまたは電子情報のセキュリティを確保することとしても知られています。このフレーズはビジネスからコンピューティングまであらゆるものに当てはまり、多くの一般的なカテゴリに分類できます。
- ネットワーク セキュリティ は、標的型攻撃や破壊的なマルウェアなどの侵入者からコンピュータ ネットワークを保護することを表す用語です。
- アプリケーション セキュリティは、 ソフトウェアやデバイスを外部の脅威から防ぐことに重点を置いています。アプリケーションのセキュリティが低いと、データ侵害のリスクが高まります。アプリケーションのセキュリティの確保は、最初のステップから実装する必要があります。
- 情報セキュリティは、 保管や変換を含め、データの安全性とプライバシーを保護します。
- 運用セキュリティには、 データ資産に対処し保護するためのプロセスと処理の決定が含まれます。ユーザーのネットワーク アクセス権、この許可ゾーン内でデータがどこにどのように保存または共有されるかを決定する方法。
- ディザスタリカバリとビジネス継続性は、サイバーセキュリティインシデントや、データ損失や業務不能を引き起こすあらゆるイベントに企業がどのように対応するかの定義です。災害後の回復ポリシーは、企業が情報ソースと業務を復元し、インシデント発生前と同じ作業軌道に戻るのに役立ちます。事業継続性は、企業が特定のリソースなしで事業を運営しようとするときに作成する必要がある計画です。
- エンドユーザー教育は、 サイバーセキュリティの最も予測不可能な要素である人々に取り組みます。安全手順に従わないだけで、誰でも誤ってコンピュータ システムにウイルスを持ち込む可能性があります。不審な添付ファイルを含む電子メールを削除する方法、または出所不明の USB ドライブを挿入しない方法をユーザーに示すことは、すべての組織と個人のサイバーセキュリティを確保するのに役立つ多くの重要な教訓の 1 つです。
サイバーセキュリティの脅威の規模
世界的なサイバーセキュリティの脅威は急速に増大し続けており、毎年多くのデータ侵害が発生しています。 RiskBased Security のレポートによると、2019 年の最初の 9 か月間で 79 億件のデータ侵害が記録されました。この数字は、2018 年の同時期と比較して 2 倍以上 (112%) です。
医療、小売、公共団体は最も侵害の危険にさらされている部門であり、最も高度な犯罪者がこれらの部門を攻撃しています。これらが犯罪者を惹きつける理由は、スパイ活動や顧客攻撃を目的として、金融データや医療データがオンラインで簡単に収集できるためです。
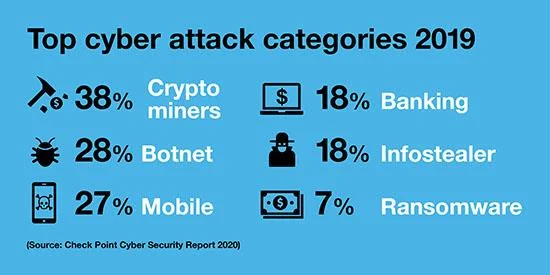
2019 年の主なサイバー標的 (仮想通貨、ボットネット、モバイル、銀行業務、情報、身代金)
サイバー セキュリティの脅威の規模が増大しているため、インターナショナル データ コーポレーションは、2022 年までに全世界が違反を解決するために巨額の資金に直面することになると予測しています: 1,337 億米ドル。世界中の政府は、企業が最も効果的なサイバー セキュリティ システムを構築できるよう支援しようとしています。
サイバーセキュリティの脅威
サイバーセキュリティの脅威は、次の 3 つの主要な要素から発生します。
- サイバー犯罪: 金銭的な目的を持つ、またはシステムをダウンさせようとする個人または犯罪者グループ (場合によってはその両方) が含まれます。
- サイバー攻撃: 多くの場合、政治的動機に関連しています。
- サイバーテロ: 多くの場合、電子システムに損傷を与え、パニックや恐怖を引き起こすことが目的です。
ネットワーク セキュリティを脅かす可能性のある方法は次のとおりです。
マルウェア - 悪意のあるソフトウェア
マルウェアは最も一般的な脅威の 1 つです。これは、ユーザーのマシンをブロックまたは破壊するためにサイバー犯罪者によって作成されたソフトウェアです。マルウェアは、電子メールの添付ファイルまたは「安全そうに見える」ソフトウェアとして配布されることがよくあります。マルウェアは、サイバー攻撃を引き起こすことを目的として、金銭的または政治的動機で犯罪者によって使用されます。
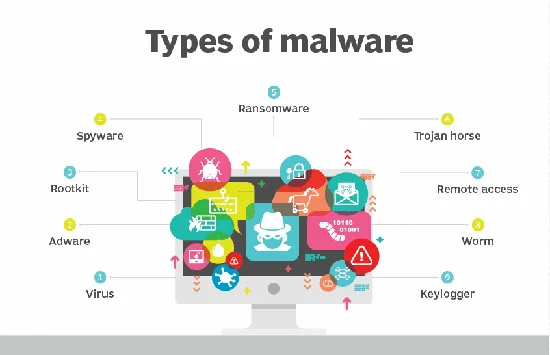
マルウェアの種類
さまざまな種類のマルウェアには次のようなものがあります。
- ウイルス: クリーンなファイルに添付されてコンピュータ システム全体に広がり、ファイルに悪意のあるコードが含まれるようにする自己複製プログラム。
- トロイの木馬: 安全なソフトウェアを装ったマルウェアの一種。サイバー犯罪者はユーザーを騙してシステムにトロイの木馬を注入し、データを破壊して収集させます。
- スパイウェア: ユーザーのコンピュータ活動を密かに記録するプログラム。サイバー犯罪者はこの情報を利用して、コンピュータにウイルスやトロイの木馬を注入する可能性があります。
- ランサムウェア: ユーザーのファイルやデータをロックし、ロックを解除するには身代金の支払いを要求するソフトウェアです。
- アドウェア: マルウェアの配布に使用されるアドウェア。
- ボットネット: ハッカーがユーザーの許可なしにオンラインで動作するために使用する、マルウェアに感染したコンピューターのネットワーク。
SQLインジェクション
SQL インジェクションを使用すると、攻撃者がデータベースを制御し、データベースからデータを盗むことができます。ハッカーはアプリケーション データに基づいて脆弱性を悪用し、SQL ステートメントを通じて悪意のあるコードをシステムに挿入します。この方法でデータベースに含まれる機密情報にアクセスできます。
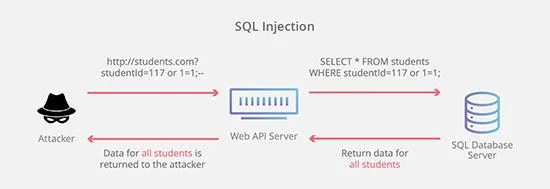
データベース攻撃
スプーフィング攻撃
フィッシング攻撃は、犯罪者が評判の高い企業から顧客に機密情報の提供を求める偽の電子メールを送信する手法です。フィッシング攻撃は、銀行カードのデータやその他の個人情報を騙すためによく使用されます。
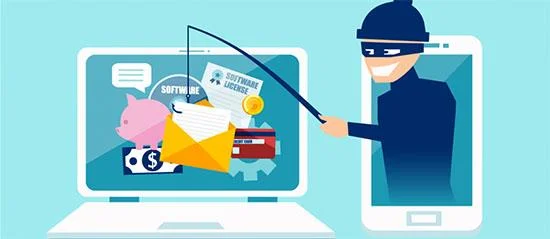
スプーフィング攻撃
その間を攻撃する
中間者攻撃は、データを盗む目的で 2 人の個人間の通信を妨害する犯罪です。たとえば、セキュリティで保護されていない WiFi ネットワークでは、ネットワーク上の 2 つのデバイス間でデータが送信されているときに、攻撃者がデータを盗む可能性があります。
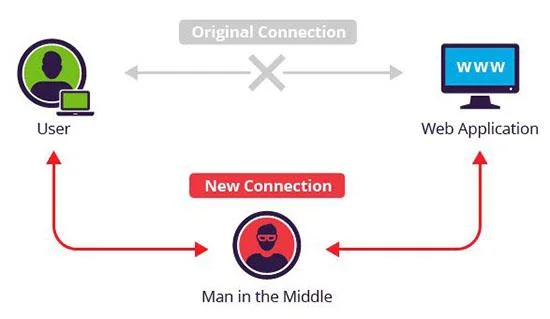
その間を攻撃する
サービス拒否攻撃
サービス拒否攻撃は、ネットワークやサーバーにトラフィックを大量に発生させ、コンピュータ システムが正当なリクエストを実行することを妨げます。これによりシステムが使用できなくなり、組織は重要な機能を実行できなくなります。
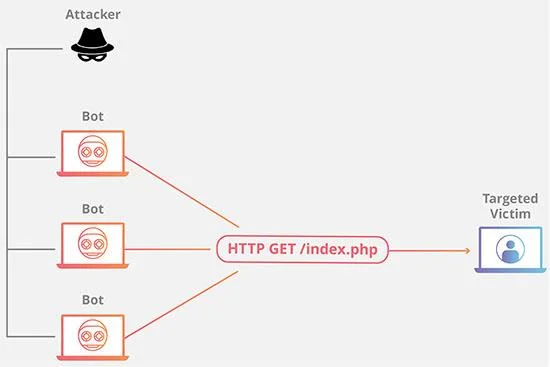
サービス拒否攻撃
エンドユーザーを保護する
エンドユーザー保護またはエンドポイント セキュリティは、サイバーセキュリティの重要な側面です。結局のところ、サイバーセキュリティの脅威は、個人 (エンド ユーザー) が誤って自分のデバイスにマルウェアやその他の形式の悪意のあるコードをダウンロードした場合にのみ発生します。
では、サイバーセキュリティ手法はどのようにしてユーザーとシステムを保護するのでしょうか?まず、サイバーセキュリティは暗号化プロトコルを利用して電子メール、ファイル、その他の重要なデータを暗号化します。送信中の情報を保護するだけでなく、紛失や盗難も防ぎます。
セキュリティ保護ソフトウェアは通常効果的に機能します
さらに、ユーザー保護ソフトウェアは定期的にコンピューターをスキャンして悪意のあるコードを検出し、それらのコードを隔離してシステムから削除します。これらのプログラムは、マスター ブート レコード( MBR )に隠された悪意のあるコードを特定して削除することもでき、コンピューターのハード ドライブからデータを暗号化または削除するように設計されています。
電子セキュリティ プロトコルは、アクティブなマルウェアの検出に重点を置いています。彼らはプログラムの動作と自発性を分析し、ウイルスやトロイの木馬に対してプログラムを操作し、攻撃のたびにプログラムを変形させます。セキュリティ ソフトウェアは、潜在的な悪意のあるプログラムを制限し、ユーザーのネットワークから分離された仮想バブルにプログラムを押し込んで、動作を分析し、悪意のあるコードをより迅速に検出することもできます。
それだけでなく、セキュリティ プログラムは新しい専門的なネットワーク セキュリティ障壁も開発し、新しい脅威を特定し、それらに対抗するためのより多くの方法を作成するのに役立ちます。最も安全なネットワーク システムを構築するには、ユーザーがその使用方法についてトレーニングを受ける必要があります。さらに重要なのは、新しいアプリケーションのバージョンを定期的に更新することは、ユーザーが最新のサイバーセキュリティの脅威から身を守る方法です。
サイバー攻撃から身を守る方法
企業と個人は、仮想世界からの脅威から身を守る方法を知っておく必要があります。以下は最も効果的な方法のコレクションです。
- アプリケーションとオペレーティング システムを定期的に更新します。これは、最新のセキュリティ脆弱性を回避するのに役立ちます。
- ウイルス対策ソフトウェアを使用します。このセキュリティ ソリューションは、脅威を迅速に検出して破壊するのに役立ちます。ただし、常に最高レベルで保護されるように、新しいバージョンを定期的に更新することを忘れないでください。
- 強力なパスワードを使用します。パスワードは簡単に推測できないようにしてください。
- 不明な送信元からのメールは開かないでください。これは、マルウェアがコンピュータに侵入する最も簡単な方法です。
- 出所不明の電子メールや Web サイトからのリンクはクリックしないでください。理由は上記と同じです。
- 公共の場所では安全でない WiFi の使用を避けてください。安全でないネットワークは中間者攻撃に対して非常に脆弱です。





