
ハッカーはハッキング中に匿名を保つためにさまざまな方法を使用しますが、完全な匿名性は考えられませんが、ハッカーはある程度安全かつ匿名であり、逆追跡を確実にすることは非常に困難であると言わざるを得ません。以下は、ハッカーが特定のシステムに侵入する際に匿名性を保つのに役立ついくつかの方法です。
1. Windows を使用しない
Windows には悪用される可能性のある脆弱性がたくさんあります。 Microsoft は毎月、最新の修正を含むセキュリティ パッチをリリースします。これらの脆弱性により、スパイウェアが侵入し、匿名性の取り組みがすべて完全に回避される可能性があります。匿名を保ちたいハッカーは、疫病のように Windows を避けます。代わりに、Tails や Whonix などの安全なオープンソース オペレーティング システムを使用します。
2. インターネットに直接接続しないでください
VPN やTORサービスを使用して、他人があなたの実際のIP アドレスを追跡することを避けてください。
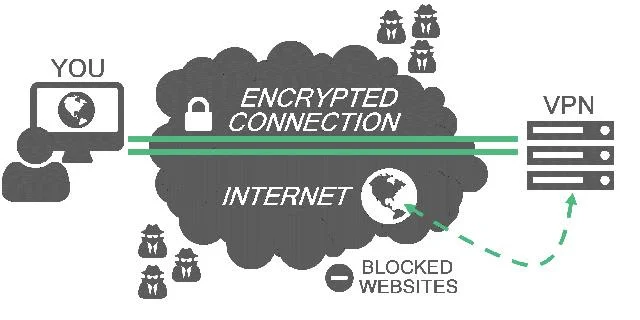
VPN を使用すると、ユーザーはプライベート トンネルを作成できます。インターネットからスパイしようとする人は、VPN サーバーのアドレスしか見ることができません。VPN サーバーは、選択した世界のどの国にあるサーバーでもかまいません。
TOR は、トラフィックをルーティングするノードのネットワーク全体です。伝送パス内の各ノードは、前のノードの IP のみを知っています。最後に、トラフィックは出口ポイントと呼ばれるこれらのノードの 1 つから通常のインターネットを通過します。最も確実なアプローチは、TOR に入る前に 2 つを組み合わせて VPN を使用することです。
さらに、ハッカーはプロキシ チェーンも使用します。これにより、ハッカーは一連のプロキシ サーバーを介してトラフィックをルーティングし、その背後に隠れて匿名性を保つことができます。実際には、プロキシ サーバーがハッカーのリクエストを転送するため、リクエストがハッカーのサーバーからではなくプロキシ サーバーから送信されているように見えます。実際、ハッカーはトラフィックがプロキシを通過するようにするため、IP が複数回変更され、元の IP は表示されません。
3. 本物のメールアドレスを使用しないでください
代わりに、匿名の電子メール サービスまたはリメーラーを使用してください。匿名電子メール サービスを使用すると、特に VPN または TOR アクセスと組み合わせた場合、痕跡を残さずに誰かに電子メールを送信できます。 Remailer は、実際の電子メール アカウントを使用して電子メールを送信し、そのメッセージを匿名モードで転送できるサービスです。一部のリメーラーは電子メールを再送信することもできますが、これは「仕返し」となる可能性があります。あなたの物理的な住所が記録される可能性がありますが、リメーラーは安全のために匿名性の層を追加することができます。
4. Googleを使わない
Google は、ユーザーがクリックできる広告を配信するためのあらゆる行動を追跡します。 IP アドレス、Cookie、検索結果を保存せずに Google 検索結果を表示する StartPage サービスなど、個人情報を残さずにこの便利な検索エンジンを活用する方法は数多くあります。 DuckDuckGo も同様のサービスです。
さらに、Tor ブラウザも賢い選択です。このブラウザを使用すると、コンピュータから発信されたトラフィックまたはデータ パケットは、ノードと呼ばれる特定のポイントを通過します。特定の Web サイトをリクエストするプロセス全体で、IP アドレスは何度も変更されますが、ブラウザーによって作成された暗号化層により、IP アドレスを特定することはできません。したがって、ハッカーは匿名でインターネットを閲覧できます。さらに、Tor ブラウザを使用すると、ダークウェブや隠れたウェブにアクセスすることもできます。
5.公衆Wi-Fiは使用しないでください
ここには 2 つの問題があります。1 つは、MAC スプーフィングを使用することでこれを回避できますが、一意の MAC アドレスが公共のルーターによって検出されることです。あなたの本当の MAC アドレスが追跡された場合、元のコンピュータが見つかるだけでなく、店の CCTV が画像を記録することができ、あなたの身元が追跡されることになります。第 2 に、Wifi 攻撃は非常に一般的であり、Wifi を介した中間者攻撃手法により、匿名性の取り組みがすべて暴露されてしまいます。ただし、他のハッカーがあなたの身元を知るためには、同じ物理 Wifi ネットワーク上にいる必要があります。
6.マッチェンジャーを使用する
MAC はメディア アクセス コントロールの略です。 Mac を変更することは、ハッカーが匿名性を保つために行う必要があることの 1 つです。各デバイスには、それぞれの製造元から提供される一意の MAC アドレスがあります。転送されるデータ パケットには、送信元 MAC アドレスと宛先 MAC アドレスがあります。データ パケットが傍受または追跡された場合、MAC アドレスが特定され、ハッカーを簡単に追跡できるようになります。したがって、ハッカーは攻撃を実行する前に MAC アドレスを変更することがよくあります。
本物のハッカーは、活動を匿名化するために複数のセキュリティ層を追加できます。ただし、上記の 6 つの方法が最も便利です。
続きを見る:





