
階層化セキュリティは、コンピュータとネットワークのセキュリティにおいて広く受け入れられている原則です。この原則の基本前提は、さまざまな攻撃や脅威からリソースとデータを保護するには、複数の防御層が必要であるということです。 1 つの製品または 1 つのテクノロジーで、考えられるすべての脅威を防御することは不可能であるだけでなく、複数の防御線を設けることで、既存の脅威を防御の外で回避した侵入者を製品で「捕捉」することもできます。
ウイルス対策ソフトウェア、ファイアウォール、IDS (侵入検知システム)など、さまざまなセキュリティ層に多くのアプリケーションやデバイスを使用できます。それぞれのタイプには独自の機能があり、わずかに異なる機能があり、さまざまな攻撃からシステムを保護できます。さまざまな攻撃。
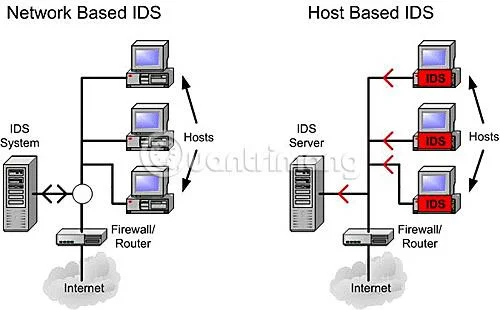
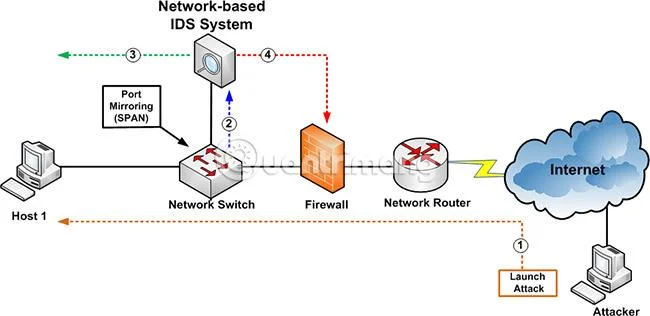
新しいテクノロジーの 1 つは、IPS (侵入防止システム) です。 IPS は、IDS とファイアウォールを組み合わせたものです。一般的な IDS は、不審なトラフィックについてユーザーにログを記録したり警告したりしますが、どのように対応するかはユーザー次第です。 IPS には、ネットワーク トラフィックを比較するためのポリシーとルールがあります。これらのポリシーやルールに違反するトラフィックがある場合、ユーザーに警告するだけでなく応答するように IPS を設定できます。一般的な対応としては、送信元IP アドレスからのすべてのトラフィックをブロックするか、そのポートの受信トラフィックをブロックして、コンピュータまたはネットワークをプロアクティブに保護することが考えられます。
ネットワークベースの侵入防御システム (NIPS) とホストベースの侵入防御システム (HIPS) があります。 HIPS の導入はより高価になる可能性がありますが、特に大規模なエンタープライズ環境では、可能な限りサーバー ベースのセキュリティを推奨します。
ネットワーク用のホストベースの侵入防御ソリューション (HIPS)
- シグネチャに依存しない: シグネチャ、または既知の脅威の特徴は、ウイルス対策および侵入検知 (IDS) ソフトウェアで使用される主な手段の 1 つです。シグネチャは、脅威が実際に存在し、シグネチャが作成される前にユーザーが攻撃される可能性があるまで開発できません。ホストベースの侵入防御ソリューションでは、シグネチャ ベースの検出と異常検出を組み合わせて、「通常の」ネットワーク アクティビティのベースラインを確立し、異常に見えるトラフィックが発生した場合に対応する必要があります。たとえば、コンピュータが FTP を使用したことがなく、突然何らかの脅威がコンピュータから FTP 接続を開こうとした場合、HIPS はこれを異常なアクティビティとして検出します。
- 構成の操作: 一部の HIPS ソリューションでは、監視および保護できるプログラムまたはプロセスが制限されている場合があります。市販のパッケージや使用中の社内カスタム アプリケーションを処理できる HIPS を探すようにしてください。カスタム アプリケーションを使用しない場合、またはこれが環境にとって重要な問題であると考えていない場合は、少なくとも HIPS ソリューションが実行中のプログラムとプロセスを保護していることを確認してください。
- ポリシーの作成が可能: ほとんどの HIPS ソリューションには、かなり完全なポリシーのセットが付属しており、ベンダーは多くの場合、新しい脅威や攻撃に対する特定の対応を提供するために、新しいポリシーを更新またはリリースします。ただし、ベンダーが説明していない固有の脅威がある場合、または新しい脅威が出現してベンダーよりも先にシステムを保護するためのポリシーが必要な場合に備えて、独自のポリシーを作成できることが重要です。アップデートをリリースする時間があります。使用する製品がポリシー作成を可能にするだけでなく、ポリシー作成が理解しやすく、数週間にわたるトレーニングや専門的なプログラミング スキルを必要としないことを確認する必要があります。
- 一元化されたレポートと管理を提供します: 個々のサーバーまたはワークステーションに対するサーバーベースの保護について話すとき、HIPS および NIPS ソリューションは比較的高価であり、1 人のユーザーや一般家庭では手が届きません。したがって、HIPS について話す場合でも、ネットワーク上の何百ものデスクトップとサーバーに HIPS を展開するという観点から検討する価値があると考えられます。個々のデスクトップ レベルで保護されるのは素晴らしいことですが、何百もの個別のシステムを管理したり、集約レポートを生成しようとしたりすることは、管理機能と適切な焦点を絞ったレポートがなければほぼ不可能です。製品を選択するときは、新しいポリシーをすべてのマシンに展開したり、すべてのマシンから 1 つの場所でレポートを生成したりできるように、レポートと管理が一元化されていることを確認してください。
その他の留意事項
他にも留意する必要があることがいくつかあります。まず、HIPS と NIPS は、セキュリティのような複雑な問題に対する単純な解決策ではありません。これらは、ファイアウォールやウイルス対策アプリケーションを含む強固な多層防御システムへの優れた追加機能となりますが、既存のテクノロジーを置き換えることはできません。
次に、HIPS ソリューションの実装は最初は少し難しいかもしれません。異常ベースの検出を構成するには、多くの場合、アプリケーションが「通常の」トラフィックと異常なトラフィックを理解するために多くの「支援」が必要になります。システムの「通常の」トラフィックを定義するベースラインを確立するときに、いくつかの問題が発生する可能性があります。
最終的に、企業は多くの場合、その製品が自社に何ができるかに基づいて製品の購入を決定します。実際には、これは投資収益率または ROI (投資収益率) に基づいて測定されます。つまり、新しい製品やテクノロジーに多額の資金を投資した場合、その製品やテクノロジーが単独で利益を得るまでにどれくらいの時間がかかりますか?
残念ながら、コンピュータとネットワークのセキュリティ製品は同じではないことがよくあります。セキュリティ製品またはテクノロジーが設計どおりに機能すれば、ネットワークは安全になりますが、ROI を測定するための「利益」は得られません。マイナス面に目を向け、その製品やテクノロジーが採用されなかった場合に企業がどれだけの損失を被る可能性があるかを考慮する必要があります。サーバーの再構築、データの復元、攻撃後に技術スタッフが「クリーンアップ」するための時間とリソースなどにどれくらいの費用が必要ですか?そのセキュリティ製品を使用しない場合、企業は製品やテクノロジーの購入コストよりもはるかに多くの損失を被る可能性があります。





