
誰もがハッカーによる攻撃を受ける危険にさらされています。最も慎重でセキュリティを重視している人でも、注意を怠ったり、悪意のあるコードを含むリンクを誤ってクリックしたりすることがあります。
最近の調査によると、2020 年にランサムウェア攻撃の数は 2 倍になりました。2021 年でも、ランサムウェア攻撃は 11 秒ごとに発生すると推定されています。
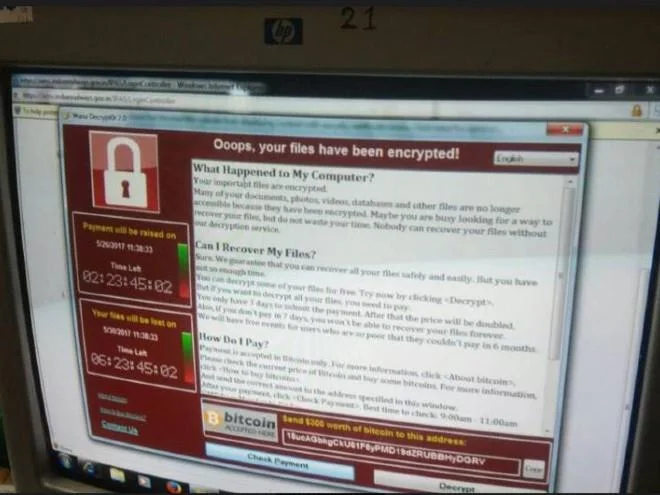
自分のコンピュータがランサムウェアに感染することを望んでいる人はいません。しかし、誤って感染してしまった場合はどうすればよいでしょうか?以下に、ランサムウェアに感染した場合に、あなた自身だけでなく、あなたの家族、代理店、またはビジネスへの被害を最小限に抑えるために、すぐに行う必要がある 5 つの重要な事柄を示します。
1. 感染したコンピュータを隔離して電源を切ります
まず最初に行う必要があるのは、ランサムウェアに感染したコンピュータを自宅、政府機関、またはビジネス ネットワークから迅速に隔離し、電源を切ることです。迅速に行動すればするほど、ランサムウェアが政府機関や企業のデータベースに侵入するリスクが低くなり、感染するコンピュータの数も減ります。
通常、代理店や企業はランサムウェアに感染するとインターネットを切断し、システム全体の電源をオフにします。これがランサムウェアの拡散を防ぐ最も効果的な方法だからです。
2. 緊急時対応計画を実施して作業を確実に進捗させる
ランサムウェアに感染すると、代替手段がなければ、仕事や代理店、ビジネスが停滞してしまいます。したがって、あなたとあなたの代理店、企業は、すべての仕事、事業計画、顧客サービスに影響が及ばないよう、バックアップ計画を立てる必要があります。
3. 法執行機関への通報
多くの政府機関や企業は、機密データの漏洩を恐れて、サイバー攻撃やランサムウェアを法執行機関に報告することに消極的です。ただし、この報告は必要であり、法執行機関が犯人を迅速に発見し、さらなる攻撃を防ぐのにも役立ちます。
一部の国では、法執行機関が企業にデータ攻撃を 72 時間以内に報告することを許可しています。
4. バックアップからシステムを復元する
最良のデータ保護手段はバックアップです。ただし、グローバル ビジネスの場合、復元する必要があるデータが大量になるため、データの復元に時間がかかることがあります。
これは、ランサムウェア感染が早期に検出され防止されるほど、復元する必要があるコンピュータとデータが少なくなるため、最初のアクションが必要であることを示しています。
5. トラブルシューティング、パッチ適用、監視
この最後のステップでは、企業はランサムウェアが引き起こす影響を克服する必要があります。その後、政府機関や企業は他の関係者と協力して、ハッカーが悪用するセキュリティ ホールを見つける必要があります。脆弱性にパッチが適用されていない場合、政府機関や企業は、データを修正したり身代金を支払ったりしたとしても、継続的にランサムウェア攻撃を受けるリスクに直面することになります。
政府機関や企業は、ネットワーク内のアクティビティの監視を強化する必要があります。従業員のセキュリティ意識を高めるだけでなく、他のセキュリティ対策も適用する必要があります。





