
幸運にもインターネット サービス プロバイダー (ISP) が専用の IP アドレスを提供できる場合は、ホーム サーバーをセットアップし、ルーターにいくつかのポート転送ルール (. forwarding ) を追加することで、そのサーバーをインターネットで利用できるようにすることができます。ただし、ISP がその IP を近隣のユーザーと共有することを強制した場合、ポート転送は役に立ちません。他のプロバイダーは、単純にファイアウォール ルールを通じて受信接続をブロックします。
ユーザーは、仮想プライベート サーバーの助けを借りて、これらすべての制限を克服できます。ネットワーク トラフィックをリダイレクトするだけなので、512 MB 未満の RAM でもすべてが動作します。 RAM と CPU をあまり消費しません。サーバーは受信接続を受信し、「リバース SSH トンネル」を通じてコンピュータにリダイレクトします。この方法により、非常に少ない月額費用であらゆる種類のホーム サーバーをセットアップできます。
ファイルをアップロードまたは同期するために NextCloud サーバーを作成すると想像してください。ファイルがホーム サーバー上にある場合、ファイルのプライバシーは保護されます。また、必要に応じて、6 TB のハード ドライブを購入してストレージ容量を増やすことができます。毎月の電気代は、仮想プライベート サーバーの場合、月額 5 ドル (115,000 VND) 未満です。容量 6 TB のサーバーの月額料金よりも安くなります。
注: この方法は、TCP ネットワーク トラフィックをリダイレクトするためにのみ使用されます。 TCP は Web サーバー (ポート 80/tcp) によって使用されます。 UDP は、Counter Strike (ポート 27015/UDP) など、一部の (すべてではありません) ゲーム サーバーで使用されます。 UDP トンネリングも可能ですが、いくつかのコツが必要です。
PCへの外部接続が可能
Windows 10 には SSH クライアントが組み込まれました
SSH 接続を開始するためにPuTTY を使用する必要はもうありません。このチュートリアルでは、組み込みの SSH クライアントを使用してトンネルを設定します。詳細については、LuckyTemplates による記事「Windows 10 に OpenSSH をインストールする方法」を参照してください。
トンネル接続用の仮想専用サーバーを準備する
お気に入りのプロバイダーで仮想プライベート サーバーを作成します。最も重要なことは、ネットワーク遅延を最小限に抑えるために、できるだけ近いサーバーの場所を選択することです。より安全なため、できれば SSH キーを使用して、root アカウントに直接ログインできるようにサーバーをセットアップしてください。これは、特権ポートとも呼ばれる 1024 未満のポートでサーバーが受信接続を「リッスン」するようにする場合に必要です。
コマンド プロンプト(Linux を使用している場合はターミナル) を開き、SSH 経由でサーバーにログインします。
OpenSSH サーバー設定を編集します。
nano /etc/ssh/sshd_configroot としてではなく、通常のユーザーとしてログインしている場合、ファイルを保存できるようにするには、次のコマンドを使用する必要があります。
sudo nano /etc/ssh/sshd_configGatewayPortsという変数が見つかるまで下にスクロールします。この行は次のようになります。
#GatewayPorts no#を削除して(コメントからプログラムの一部に変更するため)、行を次のように変更します。
GatewayPorts yesこの行が見つからない場合は、一番下までスクロールして自分で行を追加してください。
GatewayPorts yes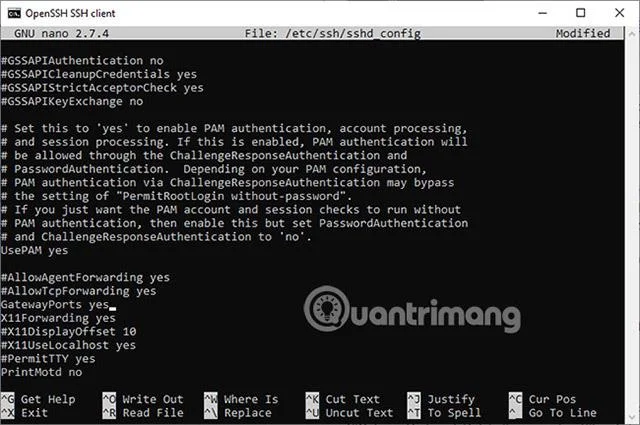
Ctrl + Xを押し、次にyを押し、最後にEnter を押してファイルを保存します。
SSH デーモンをリロードして、新しい設定を取得します。
systemctl reload ssh.serviceSSH セッションを終了します。
exitリバース SSH トンネルを設定する方法
コマンド パラメーターは、Linux、Windows、さらには BSD でも同じです。一般的な構文は次のとおりです。
ssh -R remote_port:host:localport your_username@IP-of-server- Remote_port は、そのポート上でサーバーへの接続をリダイレクトするようにサーバーに指示します。
- ホストは、接続のリダイレクト先となる IP アドレスをサーバーに伝えます。ここでは、ユーザー自身のコンピュータにリダイレクトするために127.0.0.1が使用されます。
- localport は、パケットがどのポートにリダイレクトされるべきかを指示します。ここで、ユーザーは、ローカル コンピュータにインストールされているアプリケーションが「リッスン」するポート番号を設定する必要があります。
たとえば、ポート 80 上のすべての接続を (サーバーに) 転送し、ローカル コンピューターのポート 8080 に送信するには、コマンドは次のようになります。
ssh -R 80:127.0.0.1:8080 root@203.0.113.1これは、Apache や Nginx などの Web サーバーがローカルでポート 8080 をリッスンしていることを前提としています。ただし、Apache/Nginx がデフォルトのポート 80 でリッスンしている場合は、前のコマンドで同じポートを 2 回使用しても問題ありません (別のサーバーのポート 80 を参照しているため)。
ssh -R 80:127.0.0.1:80 root@203.0.113.1この時点で、誰かがブラウザのアドレス バーに仮想プライベート サーバーの IP アドレスを入力すると、その接続はリダイレクトされ、ローカル コンピュータによって処理されます。
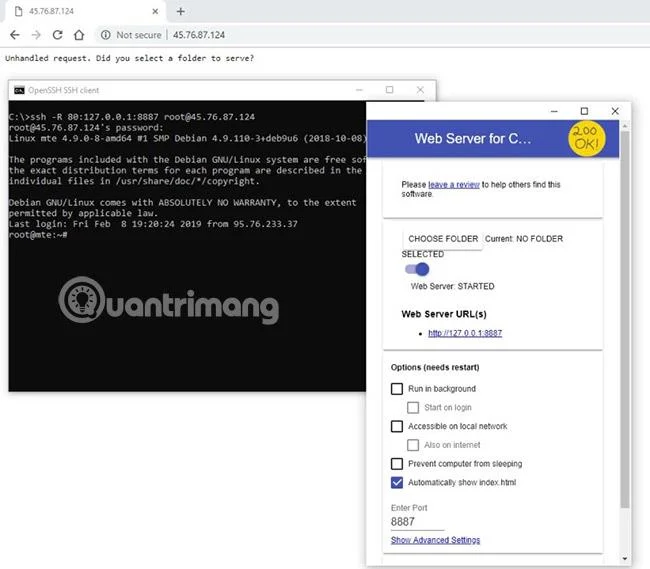
上の画像では、デフォルトでポート 8887 をリッスンする Chrome 用の単純な Web サーバーが使用されています。図に示すように、ユーザーはアプリをインストールしてコマンドを使用することで、このセットアップを自分で試すことができます。
トンネルをアクティブに保つには、SSH セッションをアクティブのままにしておく必要があることに注意してください。トンネルを閉じるには、ターミナルまたはコマンド プロンプト ウィンドウに「exit」と入力します。
ご覧のとおり、リバース SSH トンネルを作成するのは難しくありませんが、Web サイトの保護は異なります。したがって、ローカル NextCloud サーバーなどのアイデアを実装することを選択した場合は、少なくとも仮想マシン内でそれを分離してください。こうすることで、Web サイトがハッキングされた場合でも、少なくともオペレーティング システムの残りの部分が被害を受けることはありません。
そして、覚えておくべきもう 1 つの重要なことは、失う危険を冒したくないものは常にバックアップすることです。
成功することを願っています。





