
ワームホール攻撃は、複数の悪意のあるノードを使用して実行されるネットワーク層攻撃の一種です。この攻撃の実行に使用されるノードは通常のノードよりも優れており、長距離にわたってより優れた通信チャネルを確立できます。
この攻撃の背後にある考え方は、侵害されたノードからトンネルを介してネットワークの反対側にある別の悪意のあるノードにデータを転送することです。したがって、WSN内の他のノードは、実際よりも他のノードに近いと騙される可能性があり、ルーティング アルゴリズムで問題が発生する可能性があります。
さらに、侵害されたノードがデータ パケットを傍受する可能性があります。ワームホール攻撃をシンクホール攻撃と組み合わせて、より効果的にすることもできます。
ワームホール攻撃の種類
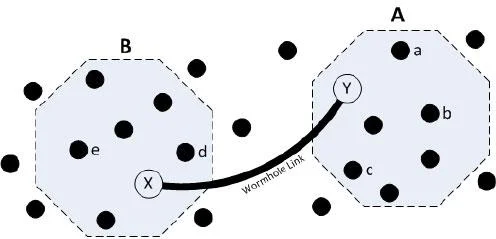
ワームホール攻撃は、複数の悪意のあるノードを使用して実行されるネットワーク層攻撃の一種です。
ワームホール攻撃は、次の 3 つの主なカテゴリに分類できます。
1. オープンワームホール攻撃
この場合、データ パケットはまず送信元からワームホールに送信され、ワームホールから別のワームホールに転送され、次に宛先に転送されます。ネットワーク内の他のノードは無視され、データ送信には使用されません。
2. ハーフオープンワームホール攻撃
この場合、データ パケットは送信元からワームホールに送信され、ワームホールから宛先に直接送信されます。
3. クローズドワームホール攻撃
この場合、データ パケットは単一ホップで送信元から宛先に直接転送されるため、それらは不正ネイバーになります。
ワームホール攻撃にどう対処するか?
ワームホール攻撃に対するいくつかの対策は次のとおりです。
ワームホール攻撃に対する対策はいくつかあります
1. ウォッチドッグモデル
ウォッチドッグ モデルによれば、ある情報が中間ノードを介してあるノードから別のノードに送信される場合、送信ノードは中間ノードをチェックします。中間のノードが設定された制限時間内にデータ パケットを送信しない場合、そのパケットは改ざんされていると宣言され、宛先ノードへの新しいパスが作成されます。
ただし、この方法では、ウォッチドッグ ノードはワームホールの検出が常に正確であるとは限らず、ワームホール攻撃が選択的転送攻撃と組み合わされた場合、簡単にだまされてしまう可能性があります。)。ここでも、誤った警告が発生する可能性が非常に高くなります。
2. デルフィテクニック
この方法では、WSN のホップごとの遅延が計算され、トンネルが通常のパスよりも長くなることが明らかです。したがって、いずれかのパスのホップごとの遅延が平均よりも大幅に大きい場合、ネットワークは攻撃を受けていると見なされます。 WSN 内に多数のワームホールがある場合、この方法はあまり成功しません。ワームホールが増加すると、ホップあたりの平均遅延が大幅に増加するためです。
3. ワームホール耐性のあるハイブリッド技術
このモデルは、Watchdog メソッドと Delphi メソッドを組み合わせたもので、その制限を克服しています。この方法は、ホップごとのデータ損失と遅延の両方を監視し、あらゆる種類のワームホールを検出するように設計されています。
4. 個別のルート アルゴリズムを探索する
このアルゴリズムは、2 つのノード間の異なるパスを検出して、ワームホール攻撃を識別します。すべてのシングル ホップおよびダブル ホップの近隣ノードと、ノード間のほとんどのルートが検索されます。したがって、目的地までの最短経路であるというノードの主張が正しいかどうかを簡単にチェックできます。
5. パケットリーシュ
パケット リーシュは、長距離でのパケット送信を防ぎます。また、次のように分類されます。
(i)地理的リーシュ- 1 ホップで特定の距離を超えてデータが送信できないようにします。
(ii)時間的リーシュ- 複数のホップがある場合でも、データ パケットが移動できる合計距離に制限を設定します。





