
ワイヤレス メッシュ ネットワークは通常の WiFi ネットワークと同じように機能しますが、大きな違いがあります。メッシュ ネットワークは、各ノードまたはコンピュータにインターネット トラフィックのユーザーとルーターの 2 つの役割を実行させることにより、ネットワークを維持するために必要なインフラストラクチャを分散化します。
このように、ネットワークは自己管理エンティティとして存在し、多様な数のユーザーにサービスを提供できます。ただし、ビジネス目的でワイヤレス メッシュ ネットワークに参加または使用している人は全員、このインターフェイスにはセキュリティ上の問題がないわけではないことに注意する必要があります。
肉体攻撃
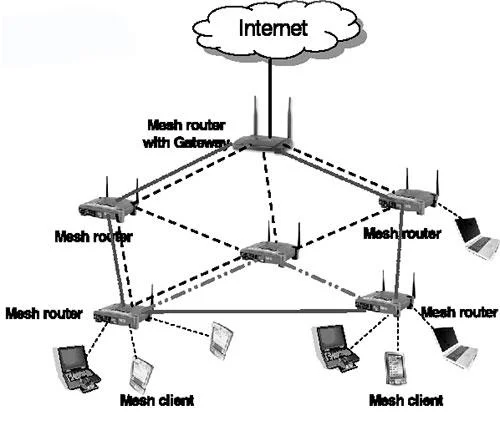
各コンピュータは、メッシュ ネットワーク内の潜在的な攻撃ポイントを表します。
ワイヤレス メッシュ ネットワーク内のすべてのコンピュータはルーターとして機能するため、各コンピュータが攻撃の対象となる可能性があります。ラップトップまたはデスクトップ コンピュータが紛失または盗難された場合、問題が発生します。この場合、コンピュータ泥棒は、盗んだコンピュータによって提供されるアクセスを利用してネットワークに侵入したり、重要なルーティング ノードを削除してシステム全体を混乱させたりする可能性があります。
サービス拒否攻撃
ネットワークに物理的にアクセスできなくても、ハッカーはウイルスを使用して「ゾンビ」コンピュータを作成することができます。感染すると、各コンピュータは直接の監視なしに攻撃者のコマンドに従います。
同時に、ハッカーは集中的なサービス拒否 (DoS) 攻撃を実行し、特定のコンピューターまたはシステムに情報を大量に送り込み、他のネットワークとの通信機能を無効にします。メッシュ ネットワーク内のコンピュータがウイルスに感染すると、そのネットワーク内の他のコンピュータが攻撃され、感染がさらに広がる可能性があります。
パッシブモニタリング
ゾンビコンピュータはダメージを与えるためにシステムを攻撃する必要はありません
ゾンビ コンピュータは、ダメージを与えるためにシステムを攻撃する必要はありません。隠蔽されたコンピュータや侵害されたコンピュータは、ネットワーク上のインターネット トラフィックを受動的に監視することができるため、攻撃者は銀行情報、訪問およびルーティングされている Web サイトのログイン資格情報などのネットワーク情報を傍受することができます。この時点で、攻撃者は、誰にも知られずにネットワークから離れるか、銀行からお金を盗むのに十分なデータを収集するか、個人情報詐欺を行うか、または自由にネットワークに再侵入するかを選択できます。
攻撃グレー、ブラック、ワームホール
ウイルスに感染したコンピュータまたは悪意のあるコンピュータがメッシュ ネットワークに侵入すると、そのネットワークの信頼できるメンバーであるふりをして、送信されるデータを変更し、ネットワークの情報送信方法を妨害する可能性があります。
ブラック ホール攻撃では、感染したコンピューターを通過する情報がネットワークを継続せず、データ フローがブロックされます。グレイ ホール攻撃では、一部のデータはブロックされますが、他のデータは引き続き許可されるため、コンピューターがまだネットワークのアクティブな部分であるかのように見えます。
ワームホール攻撃は検出が困難です。ワームホール攻撃は、外部からネットワーク上のコンピュータに侵入し、ネットワーク上の他のノードのふりをします(基本的に不可視ノードになります)。その後、あるノードから別のノードに送信されるネットワーク トラフィックを監視できます。





