
ドメイン ネーム システム (DNS システム) は、ドメイン名をデジタル インターネット プロトコル (IP) アドレスに変換するインターネット サービスです。これらの数値IP アドレスは、コンピュータが相互に接続するために使用されます。
ブラウザのアドレス バーにドメイン名を入力すると、コンピュータは DNS サーバーに接続します。次に、その Web サイトの IP アドレスを見つけます。これが完了すると、コンピュータはこの IP アドレスを使用して Web サイトに接続します。
DNSチェンジャー
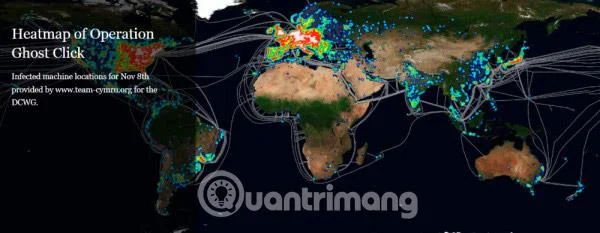
ドイツ連邦情報セキュリティ局は最近、コンピューターのDNSサーバー設定やホームネットワークがハッキングされていないか確認するようコンピューターユーザーに勧告した。これは、FBI がボットネットの撲滅に成功したことへの対応です。 Ghost-Klick DNSChanger ボットネットは、100 か国以上の約 400 万台のコンピュータに感染しました。このトロイの木馬は、 DNS サーバーのアドレスを変更することで、感染したコンピューターのリクエストを悪意のある Web サイトにリダイレクトします (blog.eset.com で報告)。
たとえば、この場合、https://quantrimang.comと入力してこの Web サイトにアクセスしたいと思っても、突然他の Web サイトにアクセスしてしまう可能性があります。これは、 DNS キャッシュの改ざんとポイズニングが原因です。
悪意のある DNS サーバーはすべて、削除プロセス中に正しいオペレーティング システムに置き換えられましたが、これは、PC が実際に侵害されているかどうかを確認する適切な時期かもしれません。
そのためには、 grc.comにアクセスしてください。この Web サイトでは、ホーム ネットワークやコンピューターの DNS 設定が変更または操作されているかどうかを確認できます。ここでは、コンピューターがこのマルウェアによって侵害され、コンピューターまたはホーム ネットワークのDNS 設定が変更されているかどうかを確認することもできます。 DNSChanger の被害に遭ったと思われる場合は、https://forms.fbi.gov/check-to-see-if-your-computer-is-using-rogue-で自分の IP を確認して FBI に報告することもできます。 DNS#googtrans(vi)。
ボットネットはコンピュータ ユーザーの DNS 設定を変更し、悪意のある Web サイトに誘導しました。悪意のある DNS サーバーは、偽の有害な回答を提供し、ユーザーの検索を変更し、偽の危険な製品を宣伝します。すべての Web 検索は DNS から始まるため、マルウェアはユーザーにインターネットの変更されたバージョンを表示します。この形式の詐欺により、ハッカーは 1,400 万ドル以上を盗むことができました (FBI による)。
コンピューターが DNSChanger に感染しているかどうかを確認する方法
DNS 設定が侵害されているかどうかを確認したい場合は、次の手順を実行できます。
CMDを開き、コマンド ウィンドウに「ipconfig /all」と入力して Enter キーを押します。
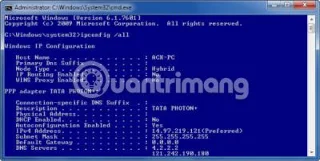
ここで、「 DNS Servers… 」で始まるエントリを探します。 DNS サーバーの IP アドレスが ddd.ddd.ddd.ddd の形式で表示されます。ddd は 0 ~ 225 の数字です。DNS サーバーの IP アドレスを記録します。既知の偽の IP アドレスを含む次の表に記載されている番号と照合してください。一致する場合、コンピュータは偽の DNS を使用しています。
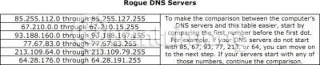
コンピュータが 1 つ以上の偽の DNS サーバーを使用するように構成されている場合、DNSChanger マルウェアに感染している可能性があります。次に、ファイルをバックアップし、ウイルス対策ソフトウェアを使用して Windows コンピュータ全体をスキャンする必要があります。
DNSChanger 削除ツール
DNSChanger 削除ツールを使用すると、この問題を解決できます。さらにサポートが必要な場合は、いつでもお問い合わせください。
続きを見る:





