
ウェブサイトの所有者は訪問者の安全に責任を負いますが、残念ながらすべてのウェブサイトが安全であるわけではありません。
実際、Web サイトのホスティングは注意しないと危険を伴う可能性があります。調査によると、最大 1,850 万の Web サイトがマルウェアに感染しています。
赤色の警告 #1: SSL 証明書がありません
Web サイトにアクセスするときに、最初に注意する必要があるのはSSL (Secure Sockets Layer) 証明書です。 Web サイトに有効な SSL 証明書があるかどうかを確認するのは非常に簡単で、確認するには 2 つの方法があります。 1 つ目の方法は、ブラウザの上部にある URL の左側にある南京錠のアイコンを探すことです。 2 番目の方法は、実際のドメイン名自体を調べることです。
Web サイトが SSL 証明書で保護されている場合、ドメイン名が「http」ではなく「https」で始まることに気づくでしょう。
httpsで始まるページはSSL証明書のあるページです
SSL 証明書の役割は、サーバーから Web サイト (またはその逆) に送信されるクレジット カードやデビット カードの詳細などの機密情報を保護することです。 SSL 証明書がないと、機密情報が公開され、サイバー犯罪者にアクセスされる危険があります。
危険信号 #2: 顧客レビューが低い
Web サイトの評判について知りたい場合は、オンライン コミュニティから多少の情報が得られます。 G2 Crowd や TrustPilot などのオンライン レビュー サイトは、オンライン コミュニティが何を考えているか、特定の Web サイトやソフトウェアがどのように評価されているかを確認するのに役立ちます。
ソーシャルメディアプラットフォームの出現により、人々は自分の個人的な経験をオンラインに書くことが奨励されました。顧客が良い経験をした場合、肯定的なレビューを残すでしょうし、その逆も同様です。
ブランド、Web サイト、またはソフトウェアに多くの肯定的なレビューがある場合は、その Web サイトおよびそのブランドにリンクされている Web サイトを信頼できるという良い兆候です。
危険信号 #3: GDPR に準拠したフォームとポリシーの欠如
欧州連合の GDPR 規制の導入以来、多くの Web サイトがユーザーの個人データにアクセスして処理する代わりに、ユーザーの同意を求めるようになりました。多くの場合、ポップアップ フォームで同意が求められます。
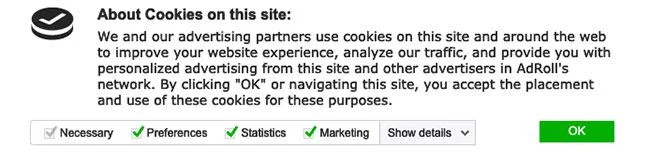
同意ボタンをクリックする前によくお読みください。
上記の例のようなほとんどの同意書では、Web サイトによってデータがどのように収集および保護されるかを明確に開示する必要があります。
注:同意を確認する前に必ずよくお読みください。
この規制の導入により、データ セキュリティが大きく前進しました。
赤色の警告 #4: トラストシールの欠如
正規の Web サイトには、Web サイト全体のヘッダーとフッターに信頼性の証明書または信頼シールが付いています。電子商取引サイトの場合、チェックアウト ページに信頼のシールが表示される可能性が高くなります。トラスト シールは、Norton、McAfee、Trustwave などの著名なインターネット セキュリティ機関から提供されます。
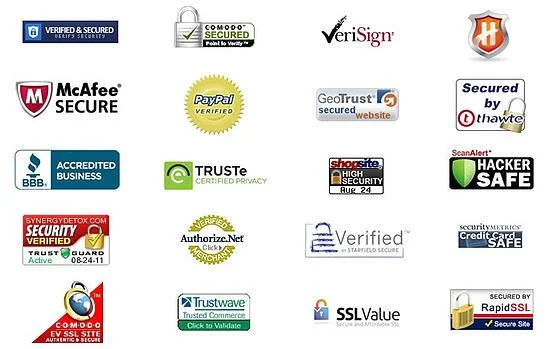
トラストシールは、認められたインターネットセキュリティ機関から提供されます
Sitelock によると、消費者の 79% がトラスト シールを期待しているとのことです。ただし、Web サイト上に同様の看板を表示してユーザーを騙そうとする詐欺 Web サイトが存在することに注意する必要があります。よくわからない場合は、信頼シールをクリックしてみてください。本物である場合は、認定について説明する別の Web ページが表示されます。
危険信号 #5: 連絡先情報が不明瞭
KoMarketing の調査によると、回答者の 44% が、連絡先情報がまったく表示されない場合は、Web サイトを離れて他の場所を探すだろうと答えています。さらに、54% は、適切な連絡先情報の欠如によりサプライヤーとの信頼が低下すると述べています。
Web サイトでは、電子メール アドレス、電話番号、住所、ソーシャル メディア アカウントなどの連絡先情報がすべてのページに明確に表示されている必要があります。これにより、消費者はサポートが必要な場合に誰かに連絡できるという安心感が得られます。
危険信号 #6: 一般的なマルウェアの兆候の存在
Web サイトに必要な SSL 証明書、プライバシー ポリシー、連絡先情報、または信頼シールがある場合でも、マルウェアに感染すると安全ではない可能性があります。
一般的なマルウェア攻撃のリストは次のとおりです。
1. SEO スパム: ウェブサイトのコメント セクションで SEO スパムを確認できます。多くの場合、文法的に間違った文章や、外部のマルウェア Web サイトへのリンクが含まれています。
2.フィッシング キット: 銀行 Web サイトや電子商取引ストアなど、ユーザーがよく訪問する Web サイトを模倣して、訪問者をだまして機密情報を漏洩させます。これらには、ログイン情報や財務詳細が含まれる場合があります。
ほとんどの場合、それらは正当なものに見えますが、文法やスペルの間違いが表示されます。もう 1 つのフィッシング キットは悪意のあるリダイレクトです。これは URL を入力すると、見た目は似ているが疑わしい別の Web サイトにリダイレクトされます。繰り返しますが、スペルと文法の間違いに注意してください。
3.改ざん攻撃: 容易に認識できる種類の攻撃。ここでは、サイバー犯罪者が Web サイトのコンテンツを別の名前、ロゴ、画像に置き換えます。
4.不審なポップアップ: 贅沢で非現実的な主張をするポップアップには注意してください。これらのポップアップは、ユーザーを CTA (Call-to-Action、コールトゥアクション ボタン) をクリックさせ、知らないうちにシステムにマルウェアをインストールさせようとしています。





