
一般的なActive Directory環境には、さまざまな種類のアカウントが存在します。これらには、ユーザー アカウント、コンピューター アカウント、およびサービス アカウントと呼ばれる特別な種類のアカウントが含まれます。
サービス アカウントは、特定の目的を果たし、環境内でサービスとアプリケーションを提供する特別なタイプのアカウントです。サービス アカウントは、ハッカーによるサイバーセキュリティ攻撃のターゲットでもあります。
では、サービス アカウントとは何でしょうか?ローカル システムではどのような権限がありますか?サービス アカウントにはどのようなサイバーセキュリティ リスクが関連付けられていますか? IT 管理者は、Active Directory でサービス アカウントに使用されている有効期限のない脆弱なパスワードをどのようにして見つけることができるでしょうか?
この記事では、クアントリマンが上記の質問に答えます。
Windows サービスとは何ですか?
前述したように、特定の Active Directory アカウントは、Active Directory ドメイン サービス (ADDS) 内でさまざまな目的を果たします。 Active Directory アカウントをサービス アカウントとして割り当てることができます。サービス アカウントは、ほとんどの組織が環境内のWindows サーバー上に存在する Windows サービスを実行するために作成および使用する特殊な目的のアカウントの一種です。
サービス アカウントの役割を理解するには、Windows サービスとは何かを知る必要があります。 Windows サービスは、クライアントとサーバーの両方のMicrosoft Windowsオペレーティング システムのコンポーネントであり、サーバーが実行されている限り、長時間実行プロセスの実行を可能にします。
エンド ユーザーによって実行されるアプリケーションとは異なり、Windows サービスはシステムにログインしているエンド ユーザーによって実行されません。サービスはバックグラウンドで実行され、サービスの構成された動作に応じて Windows の起動時に開始されます。
Windows サービス アカウントとは何ですか?
Windows サービスはエンド ユーザーによって対話的に実行されませんが、特別なアクセス許可を持つユーザー固有のコンテキストでサービスを実行できるようにするアカウントが必要です。
他のプロセスと同様、Windows サービスにはセキュリティ識別子があります。この識別子は、ローカル ホスト上およびネットワーク全体で継承される権利と特権を識別します。
このセキュリティ識別子を使用すると、サービス アカウントが実行されているローカル システムやネットワーク全体に損害を与える可能性があることに注意してください。ベスト プラクティスに従い、サービスに関連付けられた権限を低くすることで、ローカル サーバーまたはネットワーク全体でサービス アカウントに過剰な権限が付与されないようにすることができます。
Windows サービスは、ローカル Windows ユーザー アカウント、Active Directory ドメイン ユーザー アカウント、または特別な LocalSystem アカウントで実行できます。では、これら 3 種類のアカウントの違いは何でしょうか?
- ローカル Windows ユーザー アカウント: ローカル Windows ユーザーは、クライアント オペレーティング システムの SAM ローカル データベースまたはローカル Windows Server 上にのみ存在するユーザーです。このアカウントはローカルのみを目的としており、Active Directory とはまったく関係ありません。サービスにローカル Windows アカウントを使用する場合、いくつかの制限があります。これらには、Kerberos での相互認証をサポートできないことや、サービスがディレクトリ対応である場合の課題が含まれます。ただし、Windows サービスのローカル アカウントはローカル Windows システムに損傷を与えることはできません。ローカル Windows ユーザーは、サービス アカウントに使用する場合に制限されます。
- Active Directory ドメイン ユーザー アカウント: ADDS にあるドメイン ユーザー アカウントは、Windows サービスの優先アカウント タイプです。これにより、Windows および ADDS に含まれるさまざまなセキュリティ機能を利用できるようになります。 Active Directory ユーザーは、ローカルおよびネットワーク全体のすべてのアクセス許可だけでなく、所属するグループに付与されたアクセス許可も引き受けることができます。さらに、Kerberos での相互認証もサポートできます。 Windows サービスに使用される Active Directory ドメイン ユーザー アカウントは、管理グループのメンバーであってはいけないことに注意してください。 Windows サービスを実行するためにドメイン アカウントが選択されると、サービスが起動されるローカル コンピューターにサービス権限としてログインするアクセス許可が付与されます。
- LocalSystem アカウント: LocalSystem アカウントを両刃の剣として使用します。 Windows サービスの LocalSystem アカウントの利点は、サービスが Windows システムに無制限にアクセスできることです。これにより、Windows コンポーネントとの相互作用の問題を防ぐことができます。しかし、このサービスはシステムにダメージを与えたり、サイバー攻撃の対象となる可能性があるため、セキュリティ面での大きなデメリットやデメリットでもあります。ハッカーによって制御されている場合、LocalSystem で実行されている Windows サービスはシステム全体で管理者アクセス権を持つことになります。
Windows サービス アカウントは、Active Directory 環境における重要なアカウントです。 Windows サービスを実行するための正しいユーザー アカウントを選択すると、サービスが正しく動作し、適切な権限が与えられるようになります。では、Active Directory におけるサイバーセキュリティのリスクを高める可能性のある行動は何でしょうか?
サイバーセキュリティのリスクを高める行為
管理上の負担を軽減するために、サービス アカウントのパスワードは無期限に設定されることがよくあります。一部の政府機関や組織では、多くのサービス アカウントに同じパスワードを使用しています。これにより、あまりにも多くのパスワードを覚えておく必要がなくなります。
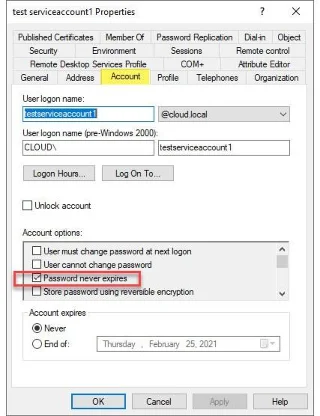
ただし、上記の 2 つの動作により、Active Directory 環境のネットワーク セキュリティ リスクが増加します。まず、パスワードの有効期限が切れていない場合、システムは同じパスワードを長期間使い続けることになり、漏洩の危険性が非常に高くなります。次に、同じパスワードを共有すると、1 つのアカウントだけでパスワードが漏洩した場合にシステム全体が攻撃される可能性があります。
では、組織や企業は上記の問題をどのように解決できるのでしょうか?
Specops Password Auditor を使用してサービス アカウントを管理および維持する
Specops Password Auditor は、Active Directory アカウントのセキュリティ問題の解決に役立つ無料のツールです。パスワードが期限切れにならないように、または相互に重複しないように設定されているサービス アカウントを含むアカウントを迅速に識別できます。
以下のスクリーンショットでは、Specops Password Auditor が問題を指摘していることがわかります。
- パスワードが漏洩した
- パスワードは同一です
- パスワードに有効期限はありません
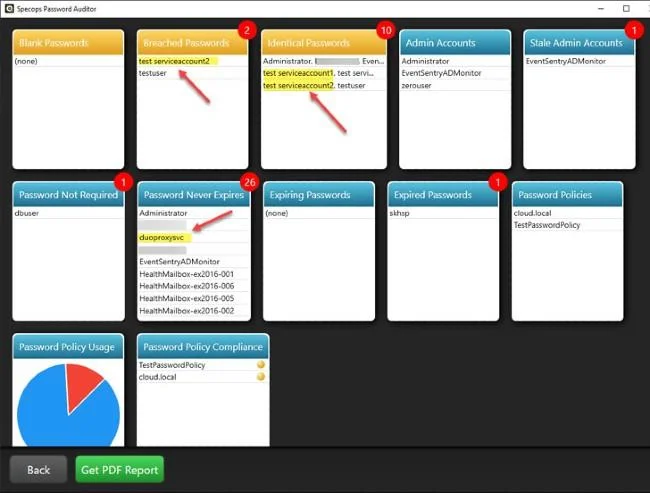
Specops Password Auditor にはさまざまなカテゴリがあり、アカウントの問題を詳細にリストしています。以下は、有効期限のないパスワードを持つアカウントの詳細です。
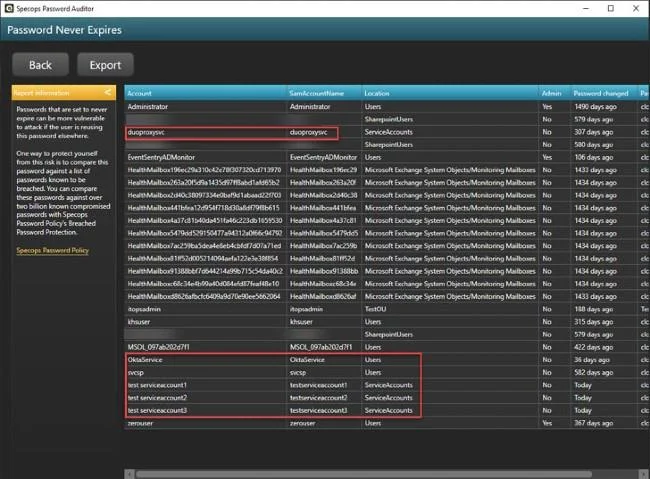
Specops Password Auditor を使用すると、Active Directory アカウントのセキュリティ問題を簡単に特定して解決できます。試してみたい場合は、以下のリンクから Specops Password Auditor をダウンロードできます。
成功を祈ります。また、Quantrimang に関する他の優れたヒントも参照してください。





