
Office 365 Threat Intelligence を使用している場合は、企業ネットワーク上でリアルタイムのフィッシング攻撃のシミュレーションを実行するようにアカウントを設定できます。これは、将来の攻撃に備えるための措置を講じるのに役立ちます。 Office 365 攻撃シミュレーターを使用して、このような攻撃を特定できるように従業員をトレーニングできます。この記事では、フィッシング攻撃をシミュレートするいくつかの方法を紹介します。
Office 365 攻撃シミュレーターを使用してシミュレートできる攻撃の種類は次のとおりです。
- スピアフィッシング攻撃
- パスワードスプレー攻撃
- ブルートフォースパスワード攻撃
セキュリティおよびコンプライアンス センターの脅威管理から攻撃シミュレーターにアクセスできます。そこで利用できない場合は、インストールされていない可能性があります。
以下の点に留意してください。
- 多くの場合、古いサブスクリプションには Office 365 Threat Intelligence が自動的に含まれません。別途アドオンとして購入する必要があります。
- 通常のExchange Onlineではなくカスタム メール サーバーを使用している場合、エミュレータは動作しません。
- 攻撃の実行に使用するアカウントは、Office 365の多要素認証を使用する必要があります。
- 攻撃を開始するには、全体管理者としてログインする必要があります。
Office 365 用攻撃シミュレーター
適切な攻撃シミュレーションを実行するときは、創造性を発揮し、ハッカーのように考える必要があります。集中的なフィッシング攻撃の 1 つはスピア フィッシング攻撃です。一般に、スピア フィッシングを実験したい場合は、攻撃する前に少し調べて、使い慣れていて信頼できそうな表示名を使用する必要があります。このような攻撃は主にユーザーの資格情報を収集するために実行されます。
攻撃シミュレーター Office 365 を使用してフィッシング攻撃を実行する方法
Attack Simulator Office 365 を使用してフィッシング攻撃を実行する方法は、実行する攻撃の種類によって異なります。ただし、ユーザーインターフェイスは理解しやすいため、攻撃シミュレーションを追加するのは非常に簡単です。
- [脅威管理] > [攻撃シミュレーター]から開始します。
- 意味のあるフレーズでプロジェクトに名前を付けると、後でデータを処理するときに役立ちます。
- 既存のテンプレートを使用する場合は、「テンプレートを使用」をクリックして使用できます。
- [名前] セクションの下のボックスで、対象の受信者に送信する電子メール テンプレートを選択します。
- 「次へ」をクリックします。
- この画面では、対象の受信者を指定します。それは個人でもグループでも構いません
- 「次へ」をクリックします。
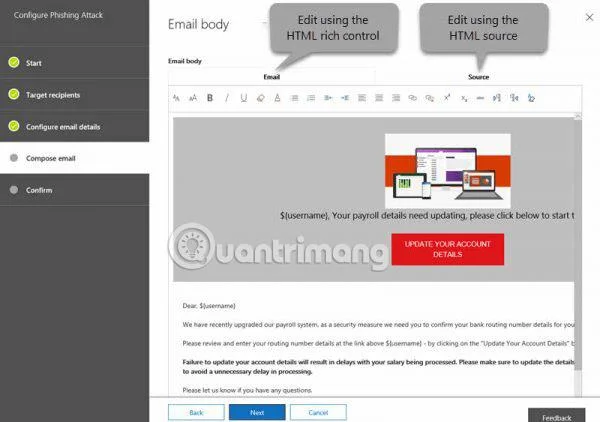
- 3 番目の画面では、電子メールの詳細を設定できます。ここで、表示名、電子メール ID、フィッシング ログイン URL、カスタム ランディング ページ URL、電子メールの件名を指定します。
- [完了]をクリックしてスピア フィッシング攻撃を開始します。
Office 365 Attack Simulator では、パスワード スプレー攻撃やブルート フォース攻撃など、他にもいくつかの種類の攻撃が利用できます。 1 つ以上の一般的なパスワードを追加または入力するだけでパスワードを見つけられ、ネットワークがハッカーによって侵害される可能性があるかどうかを確認できます。
模擬攻撃は、さまざまな種類のフィッシング攻撃について従業員をトレーニングするのに役立ちます。後でデータを使用して、オフィス内の他のことを把握することもできます。
Office 365 の Attack Simulator についてご質問がある場合は、以下のコメント セクションにコメントを残してください。幸運を!
続きを見る:
- Microsoft Office 2016、Office 365、Office Online を比較する
- フィッシングメールの見分け方
- 「無視」すべきではない 4 つのセキュリティ警告





