
Windows 10 October 2018 Update をリリースする際、Microsoft はPktmon と呼ばれる組み込みコマンド ラインの形式でネットワーク パケットスニファーをWindows 10に密かに追加しました。その後、Microsoft はユーザーが使いやすくするためにこのツールにいくつかの機能を追加しました。
パケット トレーサ、またはネットワーク アナライザは、コンピュータのネットワーク デバイスを通過するネットワーク トラフィックを個々のパケット レベルまで監視できるプログラムです。
Pktmon: Windows 10 の組み込みネットワーク監視ツール
最初にリリースされたとき、Pktmon は、Microsoft が作成した独自のログ形式であるイベント トレース ログ (ETL) 形式のみをサポートしていました。その後、Microsoft はPCAPNGログ ファイルのサポートとリアルタイム監視を追加しました。これについては、この記事で説明します。
Pktmon を使用するには、プログラムには管理者権限が必要であるため、Windows 10 で管理者権限でコマンド プロンプトを起動する必要があります。プログラムの使用方法に関する説明を受信するには、コマンド プロンプトにpktmon helpと入力します。
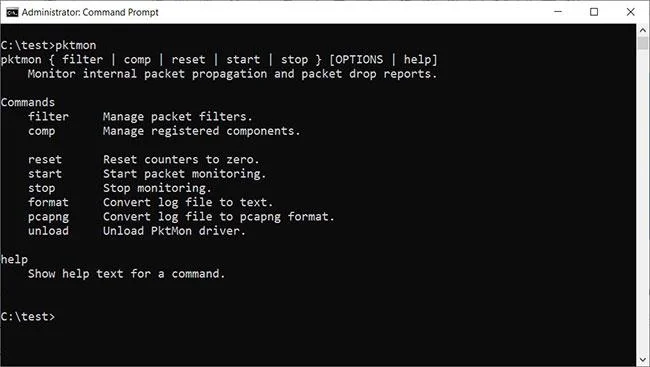
pktmon ヘルプドキュメント
特定のコマンドに関する詳細なヘルプ手順を表示するには、コマンドpktmon [コマンド名] helpを入力します。たとえば、「comp」コマンドに関するドキュメントを表示するには、次のように入力します。
pktmon comp help
ヘルプコマンドを使用する
ヘルプを使用すると、次のようなサブコマンドの手順を確認できます。
pktmon comp list helpPktmon に慣れるには、チュートリアルを見るのが最も便利な方法なので、実際にこのツールを使用する前に学習してください。
ネットワーク監視ツールPktmonの使い方
グラフィカル ユーザー インターフェイスを備えたネットワーク監視ツールと比較して、Pktmon のコマンド ライン インターフェイスに慣れるまでに時間がかかる場合があります。
パケットを監視する前に、まずpktmon filter addコマンドを使用してフィルタを作成し、監視するトラフィックを指定する必要があります。
たとえば、次のコマンドを使用して、ネットワーク上のすべてのネットワーク トラフィックを監視できます。
pktmon filter add -i 192.168.1.0/24…または、次の方法でDNSトラフィックを監視します。
pktmon filter add -t UDP -p 53その方法がわからない場合は、pktmon filter add helpコマンドを使用してフィルターの作成方法を学ぶ必要があります。
この記事では、著者は上記のように DNS トラフィックを監視するフィルターを作成しました。作成したフィルターを表示するには、次のコマンドを入力します。
pktmon filter list
作成した監視フィルターが一覧表示されます
すべてのネットワーク インターフェイスで DNS トラフィックの監視を開始し、アクティビティをリアルタイムで表示するには、次のコマンドを使用します。
pktmon start --etw -p 0 -l real-time上の例では-p 0引数を使用しているため、パケット全体がキャプチャされます。-c引数に続いてインターフェースのインデックス IDを使用して、監視する特定のネットワーク インターフェースを指定することもできます。ネットワーク インターフェイスとインデックス ID (ifIndex) のリストを取得するには、次のコマンドを使用できます。
pktmon comp listトラフィックの監視を開始すると、以下に示すように、キャプチャされた DNS パケットがコマンド プロンプトにリアルタイムで表示されます。
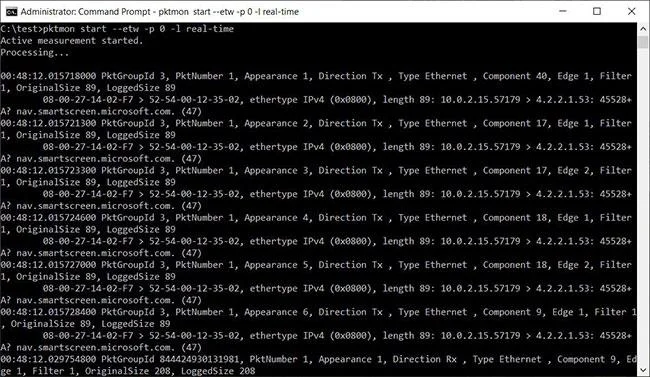
DNSトラフィックをリアルタイムで監視する
トラフィックの追跡を停止するには、Ctrl + Cを押します。完了すると、PktMon.etlログ ファイルがPktmon を実行したディレクトリに作成されます。
ただし、ETL ファイルは多くのアプリケーションでサポートされていないため、適切な選択ではありません。pktmon pcapngコマンドを使用して、ETL ファイルを PCAPNG ファイルに変換できます。たとえば、 PktMon.etl をPktMon.pcapngという名前の PCAPNG ファイルに変換するには、次のコマンドを入力します。
pktmon pcapng PktMon.etl -o PktMon.pcapngログ ファイルが PCANNPNG 形式に変換されたら、それをWiresharkなどのプログラムにロードして、各 DNS リクエストに関する詳細情報を取得できます。
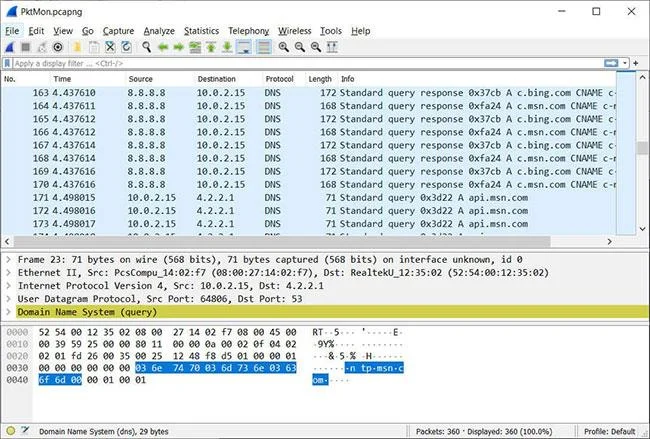
Wireshark を使用して Pktmon ログを分析する
ご覧のとおり、Pktmon は非常に強力なツールであり、ネットワークを通過するトラフィックの種類を把握できます。
同時に、Pktmon は使用が複雑な場合があるため、コマンドを実行する前にヘルプ ドキュメントをよく読んでください。





