
新たなサイバーセキュリティの脅威を特定するプロセスに終わりはなく、2023 年 6 月に BitDefender Labs は、2022 年からのネットワーク接続やリモート デスクトップ接続を使用するシステムをターゲットにしたマルウェアを発見しました。
リモート デスクトップ プロトコル (RDP)を使用している場合は、自分がターゲットになっているかどうか、データが盗まれているかどうかを判断することが重要です。幸いなことに、感染を防ぎ、PC から RDStealer を削除するために使用できる方法がいくつかあります。
RDStealerとは何ですか?どのようにして狙われたのですか?
RDStealer は、RDP サーバーに感染し、そのリモート接続を監視することで資格情報とデータを盗もうとするマルウェアです。 RDStealer は、リモート デスクトップに感染し、クライアント側の RDStealer インストールを通じて永続的なアクセスを許可するために使用されるバックドアであるLogutil とともに展開されます。
リモート マシンがサーバーに接続されており、クライアント ドライブ マッピング (CDM) が有効になっていることをマルウェアが検出すると、マルウェアはマシン上のコンテンツをスキャンし、機密データベースなどのファイルを探します。KeePass パスワード、ブラウザに保存されたパスワード、SSH プライベート鍵。また、キーストロークとクリップボード データも収集します。
RDStealer は、サーバー側かクライアント側かに関係なく、システムをターゲットにすることができます。 RDStealer がネットワークに感染すると、「%WinDir%\System32」や「%PROGRAM-FILES%」などのフォルダーに悪意のあるファイルが作成されます。これらのファイルは通常、システム全体のマルウェア スキャン中に除外されます。
Bitdefender によると、このマルウェアは複数のベクトルを介して拡散します。 CDM 攻撃ベクトルに加えて、RDStealer 感染は、感染した Web 広告、悪意のある電子メールの添付ファイル、およびソーシャル エンジニアリングキャンペーンから発生する可能性があります。 RDStealer を担当するグループは特に洗練されていると思われるため、将来的には新しい攻撃ベクトル、または RDStealer の改良版が登場する可能性があります。
RDP 経由でリモート デスクトップを使用している場合、RDStealer がシステムに感染していると考えるのが最も安全です。このウイルスは非常に賢いため手動で簡単に特定できませんが、サーバーおよびクライアント システムのセキュリティ プロトコルを改善し、不必要な除外を行わずにシステム全体のウイルスのスキャンを実行することで、RDStealer を防ぐことができます。
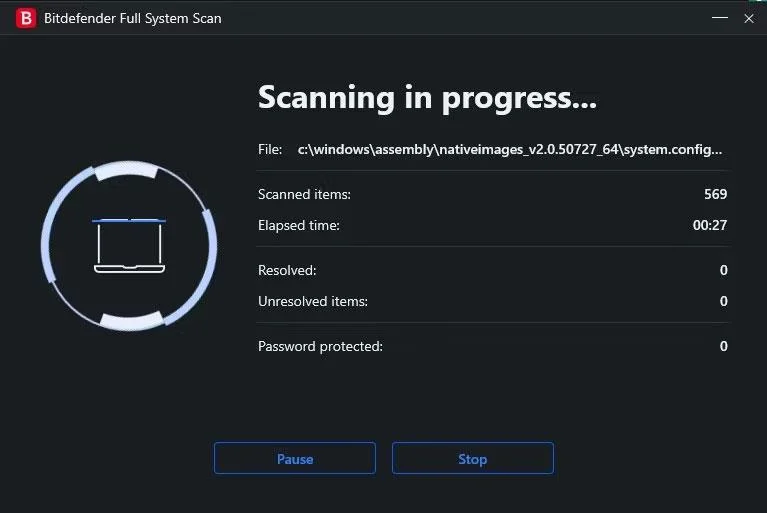
Bitdefender でシステム全体のスキャンを実行する
RDStealer は特に Dell 製のコンピュータを標的にしていると思われるため、Dell システムを使用している場合は特に脆弱です。このマルウェアは、「Program Files\Dell\CommandUpdate」などのフォルダーに偽装し、「dell-a[.]ntp-update[. ]com」などのコマンド アンド コントロール ドメインを使用するように意図的に設計されています。
RDSealer からリモート デスクトップを保護する
RDSealer から身を守るためにできる最も重要なことは、Web を閲覧するときに注意することです。 RDStealer が RDP 接続を超えてどのように拡散するかについては多くの詳細はわかっていませんが、ほぼすべての感染経路を避けるために注意が必要です。
多要素認証を使用する
多要素認証 (MFA) などのベスト プラクティスを実装することで、RDP 接続のセキュリティを向上できます。ログインごとに 2 番目の認証方法を要求することで、さまざまな種類の RDP 攻撃を防ぐことができます。ネットワーク レベル認証 (NLA) の実装やVPN の使用などの他のベスト プラクティスも、システムの魅力を低下させ、侵害に対して脆弱になる可能性があります。
データの暗号化とバックアップ
RDStealer は効果的にデータを盗みます。クリップボード内にある平文やキーロギングから取得した平文に加えて、KeePass パスワード データベースなどのファイルも検索します。データが盗まれても良いことはありませんが、ファイルの暗号化に熱心に取り組んでいれば、盗まれたデータへの対処は難しくなりますのでご安心ください。
ファイルの暗号化は、適切な手順を踏めば比較的簡単なタスクです。また、ハッカーは暗号化されたファイルを復号化するために難しいプロセスを経る必要があるため、ファイルの保護にも非常に効果的です。ファイルを復号化することは可能ですが、ハッカーはより簡単なターゲットに移る可能性が高く、その結果、完全に危険にさらされることはありません。暗号化に加えて、後でアクセスできなくなることを避けるために、データを定期的にバックアップする必要もあります。
ウイルス対策ソフトウェアを正しく設定する
システムを保護したい場合は、ウイルス対策ソフトウェアを正しく設定することも重要です。 RDStealer は、多くのユーザーが、具体的に推奨されたファイルではなく、フォルダー全体を除外するという事実を利用して、フォルダー内に悪意のあるファイルを作成します。ウイルス対策ソフトウェアで RDStealer を検出して削除できるようにするには、特に推奨されるファイルのみを含めるように除外を変更する必要があります。
Bitdefender でウイルス対策例外を管理する
参考までに、RDStealer はフォルダー (およびそれぞれのサブフォルダー) に次のような悪意のあるファイルを作成します。
- %WinDir%\System32\
- %WinDir%\System32\wbem
- %WinDir%\セキュリティ\データベース
- %PROGRAM_FILES%\f-secure\psb\diagnostics
- %PROGRAM_FILES_x86%\dell\commandupdate\
- %PROGRAM_FILES%\dell\MD ストレージ ソフトウェア\MD 構成ユーティリティ\
Microsoft が推奨するガイドラインに従って、ウイルス スキャンの除外設定を調整する必要があります。リストされている特定のファイル タイプとフォルダーのみを除外し、親フォルダーは除外しません。ウイルス対策ソフトウェアが最新であることを確認し、システム全体のスキャンを完了します。
最新のセキュリティ ニュースを更新する
Bitdefender 開発チームは、ユーザーが RDStealer からシステムを保護できるようにしましたが、心配しなければならないマルウェアはこれだけではなく、マルウェアが新たな方法で進化して驚く可能性が常にあります。システムを保護するために実行できる最も重要な手順の 1 つは、新たなサイバーセキュリティの脅威に関する最新ニュースを常に把握することです。





