
多くのセキュリティ専門家は、機密ファイルを保護するために VeraCrypt を使用することを推奨しています。その理由を理解するのは難しくありません。VeraCrypt は「軍事レベル」のファイル暗号化を提供し、無料のオープンソースであり、すべての主要なデスクトップ オペレーティング システムで利用可能です。安全に保管する必要があるファイルについては、誰でも基本機能を使用できます。しかし、さらに高度な機能を活用すると、ファイルのセキュリティを次のレベルに引き上げることができます。
1. パーティションまたは外付けハードドライブの暗号化
VeraCrypt を使用してシステム以外のドライブやパーティションを暗号化する方法について詳しく見ていきましょう。ユーザーはしばしば暗号化されたコンテナ ファイルを作成しますが、このプログラムはドライブ全体またはパーティションも暗号化可能です。
Windows ユーザーは、システム ドライブとパーティションを暗号化できます。
すべてのプラットフォームの VeraCrypt ユーザーは、USB やその他の外部ドライブを暗号化することもできます。
1.1 VeraCrypt ボリューム作成ウィザードの使用
このプロセスを開始するには、VeraCrypt ボリューム作成ウィザードを開き、「非システム パーティション/ドライブを暗号化する」を選択し、「次へ」をクリックします。
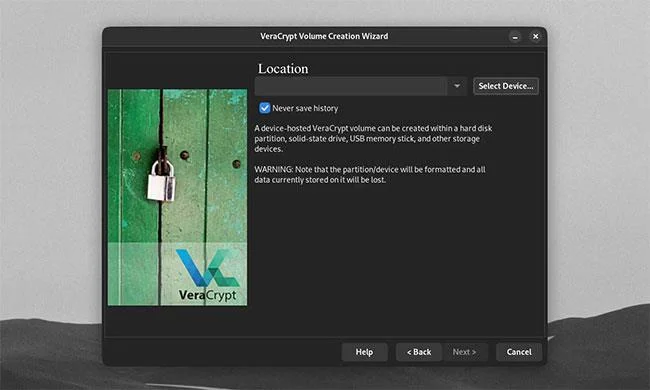
1.2 ドライブ/パーティションの選択
次に、暗号化するドライブまたはパーティションを選択します。この時、「デバイスの選択」をクリックしてください。
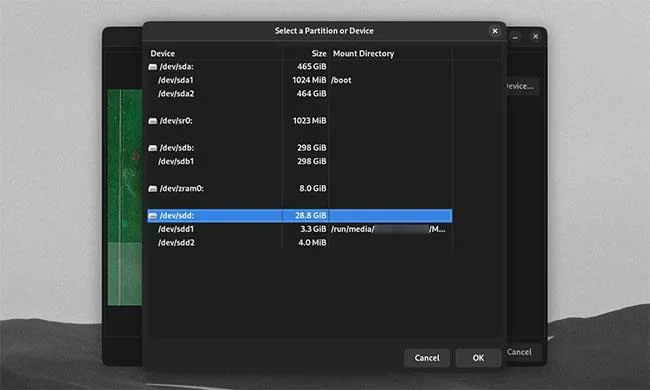
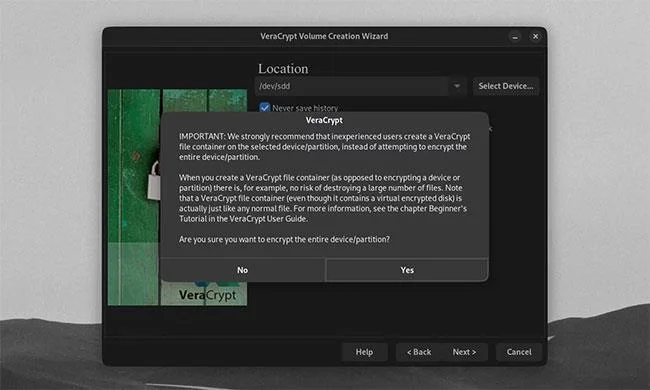
1.3 確認と警告
選択したドライブまたはパーティションのデータは消去されるため、必ずバックアップを取ってから進めてください。暗号化することが確実である場合のみ、[はい]をクリックします。
2. 追加のセキュリティ対策
2.1 ボリューム作成の選択肢
VeraCrypt のデフォルトのボリューム設定により、ユーザーに高いセキュリティが提供されます。ただし、さらなる保護が必要な場合は、以下のオプションを検討してください。
| セキュリティオプション | 説明 |
|---|---|
| 暗号化アルゴリズム | AES, Twofish, Serpent など、様々な暗号を選択可能。 |
| ハッシュアルゴリズム | SHA-512 や Whirlpool などの強力なハッシュ方式を使用する。 |
| PIM番号 | ボリュームのセキュリティを強化。 |
| キーファイル | 物理的なセキュリティを提供するファイルを使用。 |
3. 既存のボリュームの変更
VeraCrypt では、暗号化されたボリュームを作成した後でも、その復号化方法を変更できます。メインウィンドウで[ボリューム ツール]をクリックして、ボリュームのパスワード、PIM、およびキーファイルを変更または削除するオプションを利用できます。
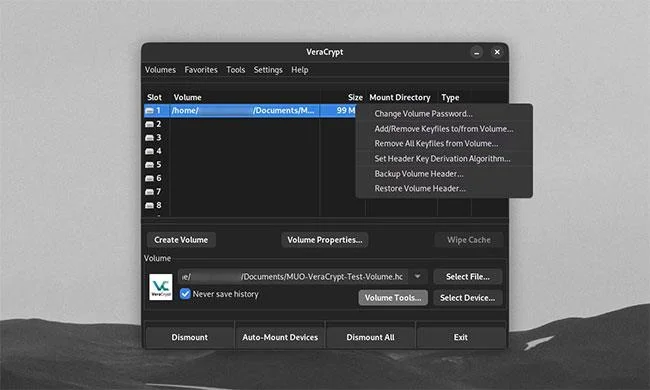
結論
VeraCrypt を使用すると、機密データの保護が強化され、ファイルの暗号化が実現します。また、追加のセキュリティ機能を活用することで、データの安全性をさらに向上させることができます。正しい設定を行い、バックアップを忘れずに、安全なデジタルライフを楽しんでください。





