
セキュリティは、Web サイト、特に電子商取引の運営において重要な側面です。
かつて、人々や企業はほぼ完全に運命に翻弄され、誰もコンテンツをハッキングしたり、Web サイトにマルウェアをインストールしたりしないことを祈ることしかできなかった時代がありました。
しかし、攻撃の数と頻度、つまり継続的な脅威が急速に増加しているため、それは過去のことです。 Web サイトが成功すればするほど、ハッキングされるリスクが高くなります。
では、 Web サイトを保護し、Web サイトが不正な目的でハッキングされたり変更されたりする可能性を減らすにはどのような方法があるのでしょうか?
ただし、それについて学ぶ前に、読者はセキュリティの最も基本的なレベルを理解する必要があります。これは、安全なサーバーでホストされている Web サイトであっても、多くの Web サイトがハッキングされるレベルでもあります。
ウェブサイトのセキュリティを確保する
防衛の第一線
一部の企業は依然として自社の Web サイトをホスティングすることに固執していますが、ほとんどの企業 Web サイトはWeb ホスティング サービスの安全なサーバー上に配置されています。
ホスティング サービス プロバイダーを選択するとき、ユーザーはシステムが実行されているオペレーティング システム (Windows Server、Linux、または Unix) を決定する必要があり、それによって必要なセキュリティ プロトコルが決まります。
Web サイトの管理を担当する管理者のみが Web サイト上のファイル構造を変更できます。
管理者アカウントの詳細を知っている人が多すぎて、パスワードが定期的に変更されていない場合、管理者が使用するマシンの 1 つにキーロガーがインストールされているだけでも、ログイン パスワードが漏洩してしまいます。
しかし正直に言うと、オフィスではパスワードをメモに書いて覚えるのが非常に一般的です。
これらのパスワードを保護することが最初の「防御線」です。それがなければ、何をしても悪者によって簡単に元に戻されてしまいます。
したがって、Web サイトのセキュリティについては、最初に覚えておくべき 2 つの教訓があります。
- Web サイトが構築されるネットワークは十分にセキュリティで保護されている必要があります。
- パスワードを書き留めて目に見える場所に置いておくだけでは、セキュリティを向上させることはできません。
セキュリティーチェック
Web サイトでのセキュリティ テストの実行は、IT スタッフが適切なソフトウェア ツールを使用して実行できる比較的簡単な作業です。さらに、サードパーティと契約して Web サイト全体のスキャンを実行し、注意が必要な潜在的な弱点を特定することもできます。
Web ホスティング サービスを使用している場合、プロバイダーは Web サイトが最初から安全であることを保証するセキュリティ ツールを推奨する場合もあります。
さらに、多くのベンダーは Web サイト セキュリティ パッケージも提供しており、脅威に迅速に対応し、サービス拒否攻撃を軽減することを約束しています。小規模な個人ブログしか持っていない限り、これは適切な投資です。
特に電子商取引サービスの場合、Web サイトが一定期間ダウンした場合に失われる莫大な金額を考慮すると、これらのサービスの価格はそれほど高くありません。
どのような方法を使用する場合でも、セキュリティ スキャンを定期的に実行して、新たな脅威が出現したときにそれを特定し、即座に対処することが重要です。
一般的な懸念事項
Web サイトが遭遇する最も一般的な攻撃形式は次のとおりです。
- 分散型サービス拒否 (DDoS) - Web サイト上で動作している多くのリモート コンピューターは、トロイの木馬に感染していることが多く、継続的にリクエストを送信しており、サーバーは多数のリクエストを処理できません。
- マルウェア感染- 何らかの方法で、悪意のあるコードを含むファイルが、訪問者にアップロードされることを目的として Web サイト上に配置されます。
- SQL インジェクション- 悪意のあるコードがフォームまたは入力に挿入され、SQL Database によってサーバー上で実行されます。このコードにより、顧客データへのアクセスを許可したり、マシンを外部アクセス用に開くことができます。
- ブルート フォース - オペレーティング システムの脆弱性により繰り返し攻撃が可能になり、リセットが発生し、次の攻撃のためにポートが開かれます。最新のオペレーティング システムの複雑さを考えると、新しい脆弱性が頻繁に発見されています。
- クロスサイト スクリプティング- このハッキング手法は、訪問者の知らない間にブラウザを別の Web サイトにリダイレクトするか、ハッキングされた Web サイトのコンテンツを置き換えます。
- ゼロデイ攻撃 -これらは、あまり知られていない弱点を利用した新しい攻撃であり、防ぐのが困難です。脆弱性が発見されてから修正されるまでの時間は重要であり、修正が利用可能になるまで一部のサーバー機能が一時的に無効になる場合があります。
デザイン上の弱点
多くの Web サイトは次の機能で動作しますが、多くのセキュリティ問題の原因にもなります。
- フォーム- サーバー上で入力を処理するものはすべて、悪意のあるコードに対する潜在的な「脆弱性」であり、ユーザーデータを抽出するために悪用される可能性があります。
- フォーラム- スクリプトの配置やマルウェアを拡散する Web サイトへのユーザーのリダイレクトは、ユーザー作成のフォーラムにおける潜在的な問題のほんの一部です。
- ソーシャル ログイン- Facebook または Google アカウントを使用してWeb サイトにログインするのは手早く簡単ですが、これらのアカウントがハッキングされる原因になる場合もあります。
- 電子商取引- 犯罪者はお金の匂いを嗅ぎ、ハッカーは電子商取引 Web サイトのハッキングにより多くの労力を費やすでしょう。
- 管理されていないコンテンツ- 他の Web サイトからニュースや記事を入手する場合、サイトはそのセキュリティ対策が何であれ、それに依存します。
明らかに、Web サイトからこの機能をすべて削除すると、訪問者にとって魅力のないものになってしまいます。どの要素を使用するために準備するか、また関連するセキュリティ問題をどのように軽減するかを決定する必要があります。
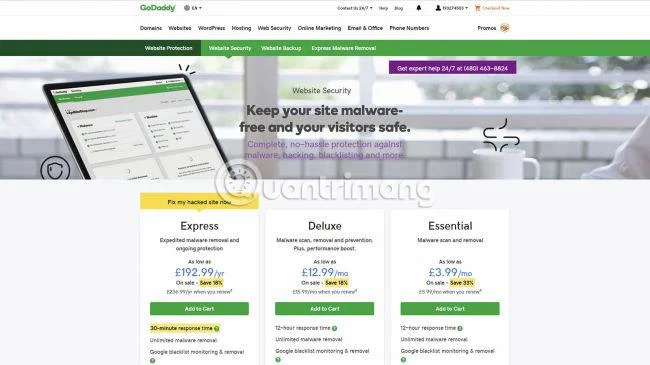
適切な保護措置を講じる
Web サイトが決してハッキングされないことを保証する方法はありません。最後に、自分の Web サイトをハッキングして、問題が発生してもすぐに回復できることを確認できます。
セキュリティへの取り組みの正確なレベルは、どの企業も苦労しているところですが、オンライン販売を行う企業にとっては、顧客の個人情報や財務情報は 100% 安全でなければなりません。
多くの企業や組織がすべての顧客データを盗まれ、それが個人情報の偽装に使用され、非常に高額な結果をもたらしています。
どのレベルの保護と監視を選択する場合でも、目的に適合する必要があります。最後に、最小限のコストでより優れたセキュリティ対策があるかどうかを検討してください。
適切な解決策が見つかることを願っています。
続きを見る:





