
1. はじめに
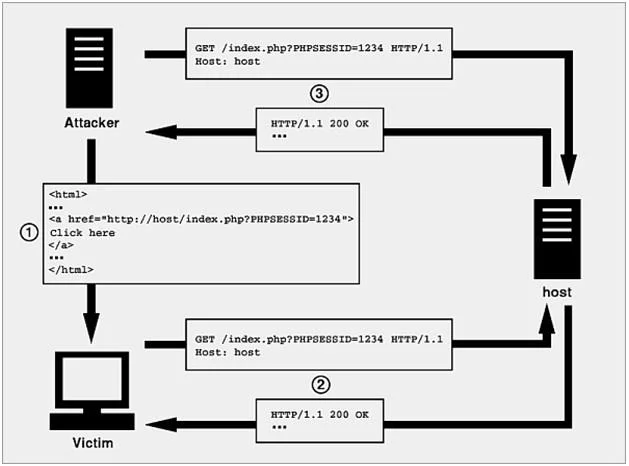
セッション固定は、ハッカーがユーザーのセッションをハイジャックできるようにする技術です。この手法は、サーバーがユーザーがログインするたびにセッション ID 値を変更せず、代わりに既存のセッション ID を使用するという事実を利用します。攻撃プロセスには、(おそらく Webサイトにアクセスすることによって) 有効なセッション ID を取得し、被害者がこのセッション ID を使用して Web サイトにログインする方法を見つけ、最後に被害者がログインに成功すると、ハッカーが閲覧することが含まれます。彼のアカウントのあるウェブサイト。具体的なシナリオは次のとおりです。
マロリーは、認証なしでリクエストのセッション ID を受け入れる http://unsafe.example.com などの Web サイトを見つけます。
マロリーは、リンク http://unsafe.example.com/?SID=1234 を含む電子メールをアリスに送信します。
アリスは http://unsafe.example.com/?SID=1234 にアクセスします。次に、Web サイトにログインします。
マロリーは単に http://unsafe.example.com/?SID=1234 にアクセスし、アリスのアカウントで Web サイトを使用します。
マロリーは次のメソッドを使用してアリスに Cookie を設定できます。
Cookieを設定するスクリプトを同梱する
マロリー Cookie 値を含む HTTP 応答パケットを送信マロリー クッキー値を含む HTTP 応答パケットを送信する
HTML メタ タグを使用します。
2. 例
例 1 – クライアント側のスクリプト
ただし、上記のシナリオと似ていますが、この場合、セッション ID は URL ではなく Cookie で渡されます。被害者の Cookie のセッション ID の値を編集するために、ハッカーは Javascript を挿入します。
http://website.kom/document.cookie=”sessionid=abcd”;
例 2 - タグ
クライアント側のスクリプトと似ていますが、今回はハッカーが追加のタグを挿入します。
http://website.kon/
例 3 – HTTP ヘッダー応答
セッション ID の挿入は、クライアントと Web アプリケーション間で交換されるパケットをインターセプトし、ヘッダーに Set-Cookie フィールドを挿入することによっても実行できます。
3. 予防方法
このエラーの原因は、ログインが成功するたびにサーバーがセッション ID を再生成しないことです。したがって、このエラーの修正は難しくありません。セッション ID の値を変更するだけで済みます。 PHP では、session_regenerate_id() 関数を使用してセッションを再生成します。





