
1. 原因
ユーザーのログインが成功するたびに、セッションが再定義され、新しいセッション ID が付けられます。攻撃者がこの新しいセッション ID を知っている場合、攻撃者は通常のユーザーと同じようにアプリケーションにアクセスできます。攻撃者がセッション ID を取得してユーザーのセッションを乗っ取るには、次のようなさまざまな方法があります。中間者攻撃: ユーザーのセッション ID を盗聴して盗みます。または、プログラミングでXSSエラーを利用して、ユーザーのセッション ID を取得します。
2. 悪用方法
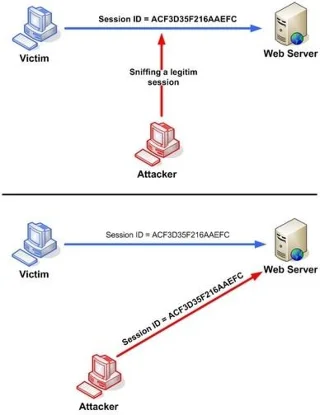
セッションスニッフィング
図にあるように、攻撃者はまずスニファー ツールを使用して被害者の有効なセッション ID を取得し、次にこのセッション ID を使用して被害者の権限で Web サーバーを操作します。
クロスサイトスクリプト攻撃
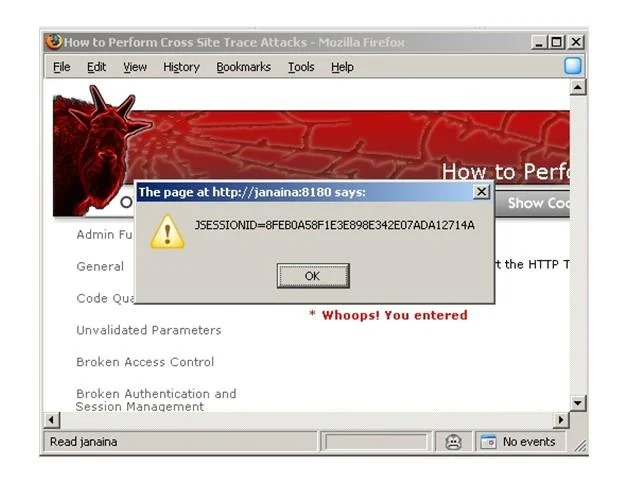
攻撃者は、クライアント側で実行されるJavaScriptなどの悪意のあるコードを使用して、被害者のセッション ID を取得する可能性があります。 Web サイトに XSS 脆弱性がある場合、攻撃者は悪意のある JavaScript コードを含むリンクを作成し、それを被害者に送信する可能性があります。被害者がこのリンクをクリックすると、被害者の Cookie が攻撃者に送信されます。
3. 予防方法
次の方法のいくつかは、セッション ハイジャックを防ぐために使用できます。
- 盗聴を避けるために、データ送信には HTTPS を使用します。
- ブルートフォース攻撃の成功を制限するには、大きなランダムな文字列または数値を使用します。
- セッション固定攻撃を回避するために、ユーザーがログインに成功するたびにセッション ID を再生成します。
LuckyTemplates を使用した各レッスンの後に、より多くの知識が得られることを願っています。





