
1. クエリの内容を切り詰める
クエリ内のスクリプトを無視したい場合。たとえば、以下の処理の場合、クエリには条件 active=1 が必要ですが、コメント (--、--、-+、#、/*、/**/、// 、;%00…) およびそれを無視します。マイニングの場合、クエリの残りのコンテンツが何をしているのかわからないことが多いため、この場合のコメントの使用は非常に効果的です。
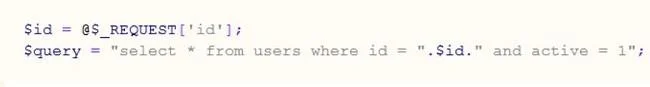
コメント後のクエリは次のようになります。

2. キーワードフィルタリングをバイパスする
a.インラインコメント
インライン コメントは、空白フィルタリングをバイパスするために非常に効果的に使用されます。次の文字を使用すると、空白フィルタリングをバイパスできます: /**/、%20、%09、%0a、%0b、%0c、%0d、%a0)。例えば:
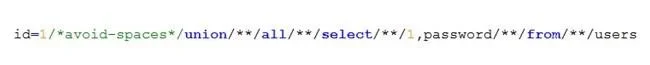
または、キーワード フィルタリングをバイパスします (MySql で利用可能)。以下の例では、union キーワードとpassword キーワードがブラックリストに含まれているためブロックされています。
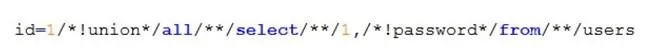
b.キーワードを置換する
SQL インジェクションを悪用するときは、 union、select、information_schema などのキーワードをよく使用します。多くの場合、プログラマはこれらのキーワードを単純に置き換えます。
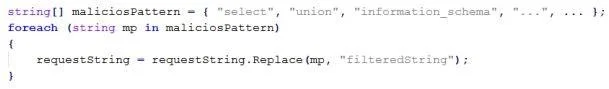
上記の処理コードが不足していることが簡単にわかります。単純なパターン マッチングの場合、バイパスは非常に簡単です。大文字と小文字が異なるように解釈される、大文字と小文字の区別を適用しましょう。
キーワードを使用する代わりに、次のようにします。
select, union…
我々は使用するだろう:
SeLEcT, UniOn…このバイパスの基礎は、データベース管理システムが case と case キーワードを区別しないことです。
場合によっては、Web アプリケーションは特定のキーワード (union、select...) のすべてまたは一部をフィルターで除外します。次のようにバイパスします。
id=1+uniunionon+SeLselectecT+1,2,3-- -Union と select が Web アプリケーションによって除外されると、次のような正しいクエリが残ります。
id=1+union+SeLecT+1,2,3-- -c.文字コード
WAF (Web アプリケーション ファイアウォール) がキーワードをブロックする場合、キーワードをエンコードすることで回避できます。多くの WAF アプリケーションはクエリを 1 回だけデコードし、ブラックリスト内のキーワードをフィルターで除外します。その後、リクエストを 2 回エンコードして、この場合はバイパスできるようにします。
3. ブロックの一重引用符と二重引用符をバイパスする
- このバイパスについて具体的に学ぶ前に、例を見てみましょう。
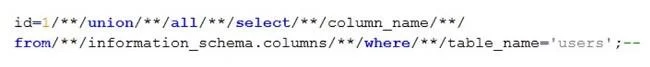
このシナリオでは、データベースに users という名前のテーブルがあります。次の仕事は、テーブル内の列名を調べてその情報を取得することです。上記のクエリと同様に、条件 table_name='users' を使用します。しかし、一重引用符 (') と二重引用符 (") の両方が WAF によってブロックされている場合、「ユーザー」または「ユーザー」を使用できなくなります。では、この問題をどのように解決するのでしょうか? 組み込みのデータベース システムには、次のような機能があります。この問題は、CHAR( ) 関数 (Oracle の場合は CHR()) で非常によく解決されます。たとえば、上記のクエリでは次のようにバイパスします。
PHP プログラマーは、addslashes() 関数に精通しています。 addslashes() 関数には、データベース管理システムを支援するために、一重引用符 (')、二重引用符 (")、バックスラッシュ (\)、NUL (ヌル バイト) 文字「\」などの特殊文字の前に追加する効果があります。これらの文字を含む文字列を処理するときに、困難や混乱はありませんか? したがって、スクリプトに従ってクエリに挿入したい場合: name='someName' または '1'='1' -- 結果は、期待したものと異なります。
ただし、addslashes() 関数をバイパスして一重引用符文字 (') を挿入する手法があります。この手法はかなり前から公開されていますが、Web サイトに適用されるコーディング スタイルに関連付けられているため、この手法を実装するのは非常に困難です。
4.「操作 UNION の照合順序が不正に混在しています」エラーを回避します。
一部の管理システム (MySql でよく見られる) では、データベースとテーブルが照合順序に設定されている場合、UNION キーワードを使用すると、「操作 UNION の照合順序が不正です」というエラーが報告されます。照合順序の設定は、データベース設計者の意図による場合もあれば、MySql のデフォルト設定による場合もあります。 Union を使用する場合は、各フィールドの値の選択条件に対応するコード タイプが定義されていることを確認する必要があります。私の意見では、このエラーは、特に Apache MySql を実行している CMS で非常に一般的です。詳細については、http://bugs.mysql.com/bug.php?id=57926 を参照してください。
この場合、適切なエンコーディング タイプに変換する方法を使用できます。
たとえば、次のような場合です。

たとえば、上記のクエリで、column1 の照合順序が Unicode-UTF8 または _latin1 に設定されている場合、column2 から選択された内容を対応するコードに変換する必要があります。次のようにスタイルを強制できます。
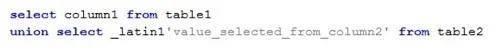
このバイパス方法には欠点があります。照合コードが _latin1 であることを知っておく必要があります。私の意見では、これを回避するより良い方法は、16 進数および非 16 進数のエンコードおよびデコード関数を使用することです。
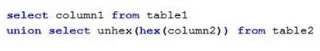
hex および unhex の代わりに使用できる関数は他にもたくさんあります。





