
接続とデータの整合性の保護には、セキュア シェル (SSH)キーが優れています。 SSH keygen は、リモート サーバーやクラウド サービスに安全にアクセスするために一般的に使用されます。 Windows デバイスを使用してリモート サーバーに定期的にアクセスする場合は、SSH キーが必要です。
リモート サーバー以外にも、これらのセキュリティ キーを使用して、データ侵害にさらされる可能性がある職場 (データ センターなど) の従業員にアクセスを許可することもできます。この記事では、SSH キーを作成する簡単な手順について説明します。 Windows 上で。
Secure Shell Protocol (SSH) は、Web 上のコンピュータ間の安全でない接続をブロックする最良の方法です。ユーザー名とパスワードを含むプロトコルの使用は避け、代わりに暗号化して生成された SSH キーを選択する必要があります。
Windows 11 には OpenSSH クライアントが組み込まれています。これにより、サードパーティ プログラムを使用せずに SSH キーを簡単に生成できます。 Windows 10 でも同様に機能します。問題がある場合は、Windows オプション パネルを開き、OpenSSH クライアントオプションを有効にします。
注: コマンド ライン インターフェイスに統合された環境を提供するため、Windows ターミナルを使用することをお勧めします。コマンド プロンプト、PowerShell、および Linux 用 Windows サブシステムを 1 つのウィンドウで実行します。このツールにより柔軟性が向上し、SSH キーの生成などのタスクが簡素化されます。
Windows での SSH キーの作成は非常に簡単で、以下にリストされている 3 つの方法のうち 1 つを使用できます。
Windows で SSH キーを作成する方法
1. コマンドプロンプトを使用する
コマンドラインを使用して SSH キーを生成するのは迅速かつ簡単です。以下に概説する手順に従ってください。
ステップ 1: [開始] ボタンをクリックします。「コマンド プロンプト」を検索し、「管理者として実行」を選択します。CMD がコンピューターに変更を加えるように求めるプロンプトが表示されたら、「はい」をクリックします。
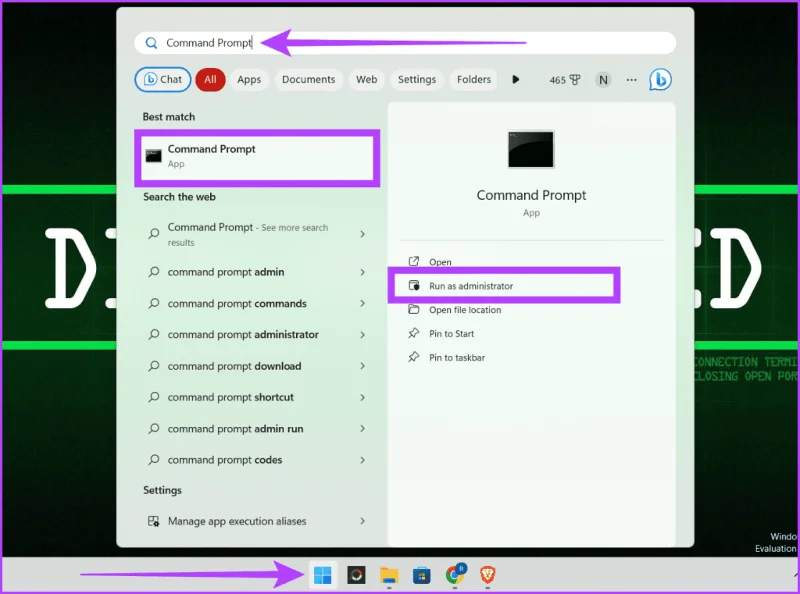
管理者権限で CMD を開きます
ステップ 2: 次のコマンドを入力し、キーボードのEnter キーを押します。
ssh-keygen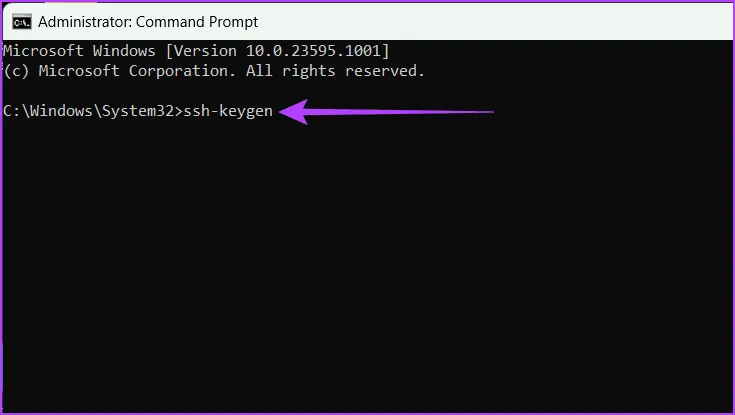
コマンドを入力して Enter キーを押します
ステップ 3: キー ストレージ ファイル名を入力し、Enter キーを押します。
file_nameヒント: ここでカスタム パスを設定して、キーをデフォルトの場所(C:\Users\[username]\)に保存することもできます。
ファイル名を入力してEnterキーを押します
ステップ 4: キーを保護するためのパスフレーズを入力し、Enter キーを押して変更を保存します。
注: Enter を2 回押してこの手順をスキップし、パスワードなしでキーを直接保存できます。
秘密鍵と公開鍵は安全に保管されます。追加のキー情報を含む確認メッセージが画面に表示されます。このウィンドウを閉じても構いません。
これを使用して、異なるファイル名を持つ複数の SSH キーを生成できます。
パスフレーズを入力して Enter キーを押します
ステップ 5: exitと入力し、キーボードのEnter キーを押してCMD ウィンドウを閉じます。
「exit」と入力して Enter キーを押します
2.WSLを使用する
Windows Subsystem for Linux (WSL) を使用して SSH キーを生成すると、多くの利点が得られます。 Linux ツールの利点と、Windows コンピューターでの作業の容易さを得ることができます。さらに、SSH 認証を処理するためのスムーズかつ安全な方法を提供します。
WSL と Linux ディストリビューションをインストールする
以下の手順に従って、Windows デバイスに WSL と Linux ディストリビューションをインストールしてセットアップします。
ステップ 1: Windows アイコンをクリックして、コマンド プロンプトを見つけます。「管理者として実行」をクリックし、プロンプトが表示されたら「はい」を選択します。
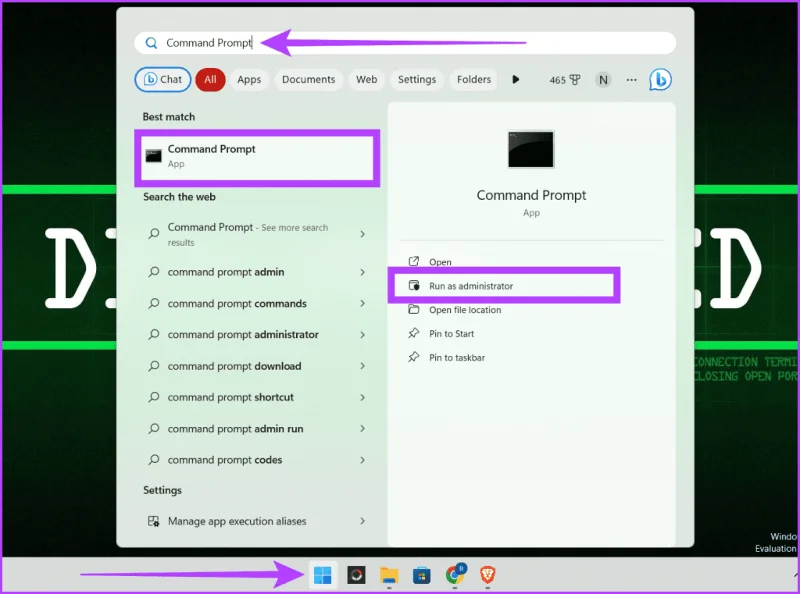
管理者権限で CMD を開きます
ステップ 2: Windows 11 には WSL がプリインストールされています。以下のコマンドを入力してEnterを押すと、それを確認できます。
wsl --status
Windows 11 で WSL ステータスを確認する
Windows 10 を使用している場合は、以下のいずれかの方法を使用して WSL をインストールします。
- マイクロソフトストア
Windows Subsystem for Linux (WSL) を Microsoft Store からダウンロードします。
- コマンドラインインターフェース
以下のコマンドを入力し、キーボードのEnter キーを押します。
wsl --installステップ 3: コンピューターに WSL をインストールした後、Microsoft Store またはコマンド ライン インターフェイスを使用して Linux オペレーティング システムをダウンロードできます。
この記事では、このチュートリアルでコマンド プロンプトを使用して Ubuntu をダウンロードしています。以下のコマンドを入力し、キーボードのEnter キーを押してください。
wsl --install -d Ubuntu注: Kali Linux をインストールする場合は、上記のコマンドにkali-linuxと記述します。
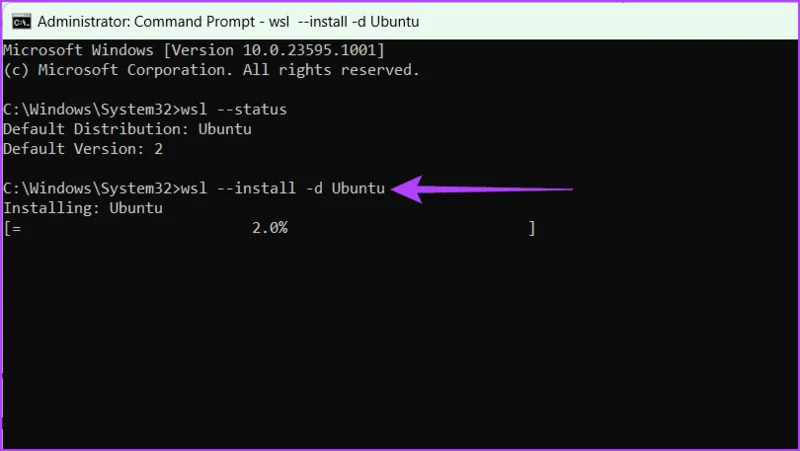
Ubuntuをダウンロード
ステップ 4: UNIX ユーザー名とパスワードを入力します。
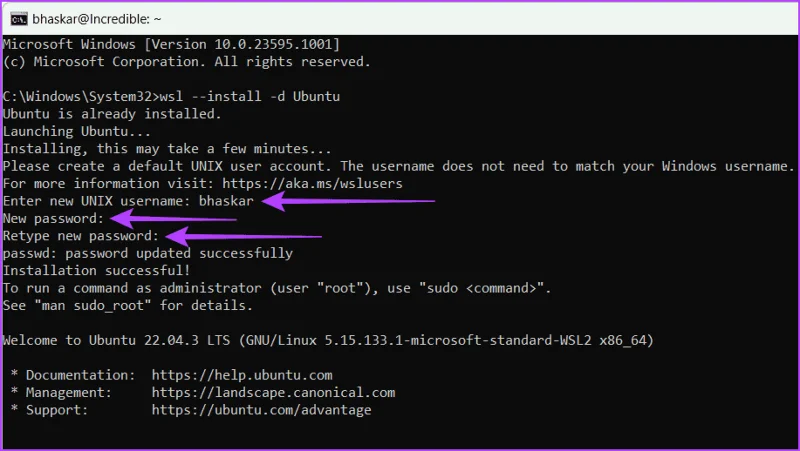
UNIXのユーザー名とパスワードを入力します
ステップ 5: 「exit」と入力して Enter キーを押して、UNIX ウィンドウを閉じます。このプロセスを繰り返して、CMD ウィンドウを閉じます。
exit と入力して Enter キーを押して、UNIX ウィンドウと CMD ウィンドウを閉じます。
WSL と Linux オペレーティング システムが正常にインストールされました。 WSL を使用して SSH キーを生成するには、次の手順に従います。
WSLを使用してSSHキーを生成する
ステップ 1: Windows アイコン をクリックします。「Ubuntu」を検索し、「管理者として実行」を選択します。プロンプトが表示されたら、「はい」をクリックします。
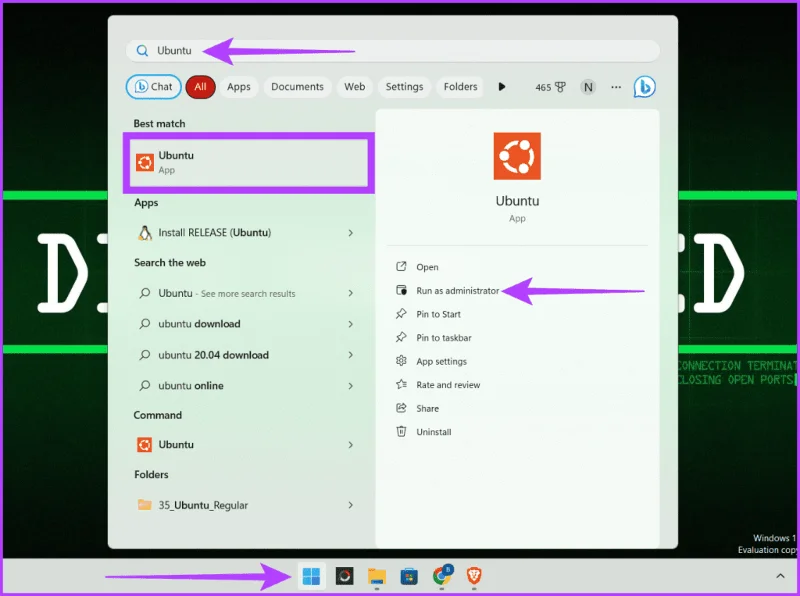
WindowsアイコンをクリックしてUbuntuを起動します。
ステップ 2: 以下のコマンドを入力して SSH キーを生成し、Enterを押します。
ssh-keygen -t rsa -b "4096"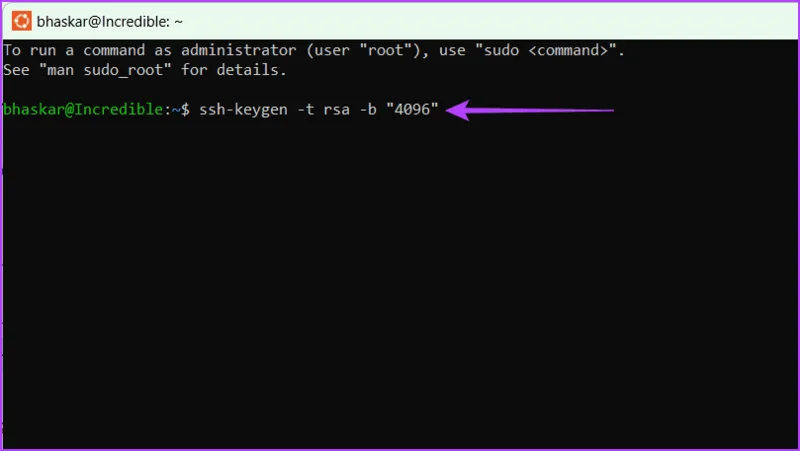
SSH キーを生成するコマンドを入力し、Enter キーを押します。
ステップ 3: 希望のパスを指定してEnterキーを押します。そうでない場合は、Enterキーを押してファイルをデフォルトの場所に保存します。
ステップ 4: 使用するパスフレーズを入力し、Enterを押します。確認するにはこれを 2 回行う必要があります。
注: パスワードを入力するときに入力した内容は表示されませんが、ツールは入力時にパスワードを保存するため、タイプミスがないことを確認してください。
あるいは、パスフレーズを使用したくない場合は、単にEnter キーを2 回押すこともできます。
警告: セキュリティ上の理由から、空のパスフレーズを使用しないでください。
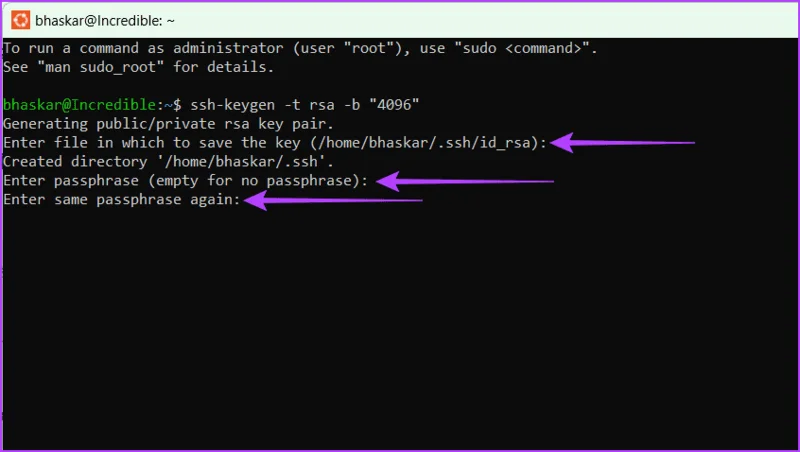
希望のパスを入力して Enter を押し、パスフレーズを入力し、Enter を押して確認します
ステップ 5: 最後に「exit」と入力し、Enter キーを押してウィンドウを閉じます。
「exit」と入力して Enter キーを押します
SSH キーが正常に作成されました。ホストしている Web サイトにアクセスして確認してください。そこには2つの鍵があります。拡張子によってそれらを区別できます。
- 公開キーには .pub 拡張子が付いています。
- 秘密キーには拡張子がありません。
コードの説明
SSH キーの生成に役立つ一般的な SSH コマンドは次のとおりです。
ssh-keygen -t rsa -N "" -b "2048" -C "key comment" -f path/root_nameコマンド内の各記号または文字の意味は次のとおりです。
- -t rsa : 生成するキーのタイプを指定します (この場合は rsa)。 RSA (Rivest-Shamir-Adleman) は、安全で広く使用されている公開キー暗号化アルゴリズムです。
- -N "" : パスフレーズを空の文字列に設定します。これは、キーが保護されないことを意味します。したがって、秘密キー ファイルにアクセスできる人は誰でも、パスワードなしでそのファイルを使用できます。
- -b “2048” : これはキー サイズを定義し、2048 ビットに設定します。セキュリティが強化されるため、より大きなキー サイズを使用する必要があります。
注: キーのサイズが大きいほど、作成と使用に時間がかかります。
- -C “key comment” : 生成されたキーファイルにコメントを追加できます。これは、複数の SSH キーを使用してさまざまなリモート デバイスにアクセスすることになるため、実際の状況では役立ちます。
- -f path/root_name : 生成されたキー ペアのパスとファイル名を指定します。ファイル名にはroot_nameが付けられ、公開キーの場合は .pub 、秘密キーの場合は .pem という拡張子が付けられます (例: root_name.pub および root_name.pem)。
3. パテを使用する
PuTTY は、昔ながらの無料のオープン ソースのターミナル エミュレーター、シリアル コンソール、およびネットワーク ファイル転送アプリケーションの 1 つです。 SSH、Telnet、rlogin、raw ソケット接続など、いくつかのネットワーク プロトコルをサポートしています。 PuTTY を使用して Windows 上で SSH キーを生成するには、以下で説明する手順に従ってください。
ステップ 1: Web ブラウザを起動し、PuTTYの公式 Web サイトにアクセスします。 PuTTYをダウンロードしてインストールします。
ステップ 2: キーボード ショートカットWindows + Sを押してWindows Search を開き、「PuTTYgen」と入力して[開く] をクリックします。
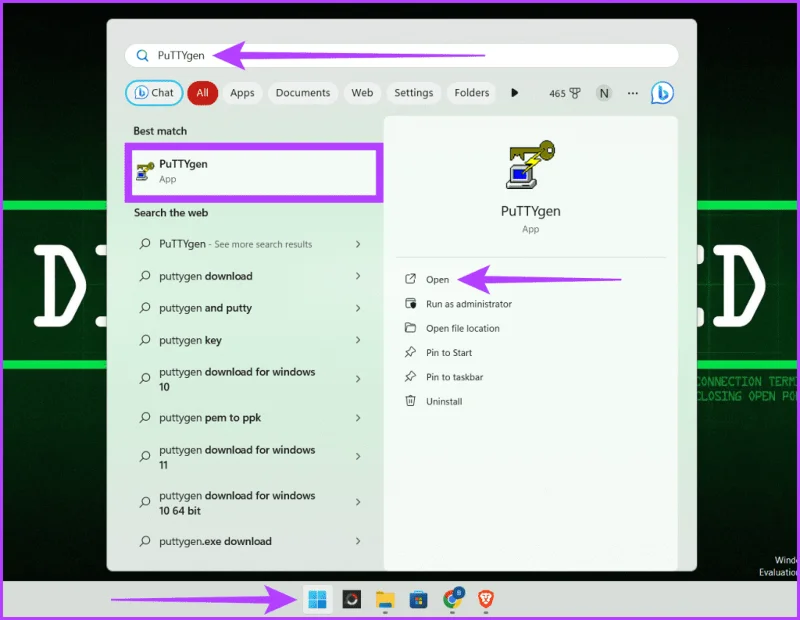
PuTTYgen を起動する
ステップ 3: [生成するキーのタイプ]セクションで、タイプ (RSA など) を選択します。生成されたキーに必要なビット数を入力します。「生成」ボタンをクリックします。
作成するキーのタイプを選択し、希望のビット数を入力します
ステップ 4: [公開キーを保存]をクリックし、ファイルを保存する場所を選択します。キーの種類を使用してファイルの名前を変更し、「.pub」拡張子を追加します(例:RSA の場合は id_rsa.pub)。
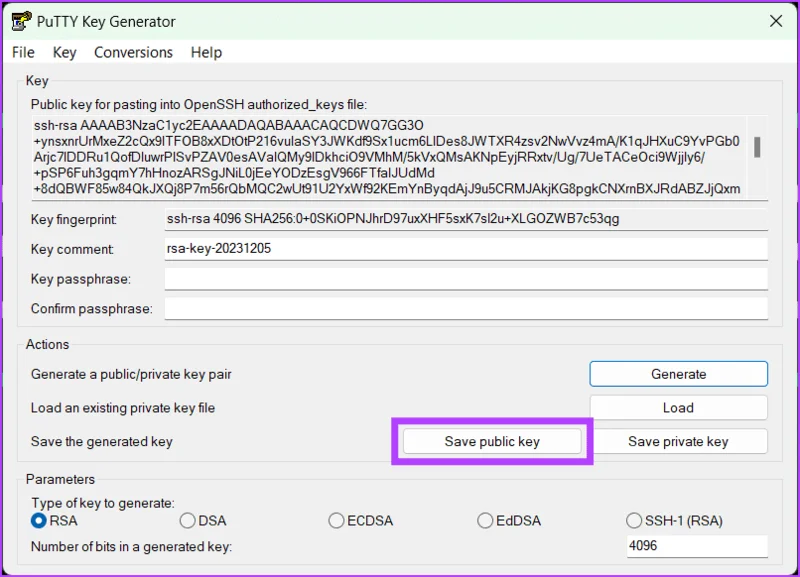
「公開キーを保存」をクリックします
ステップ 5: 最後に、パスフレーズを入力して確認します。上部の[変換]タブに移動し、秘密キーの[OpenSSH キーのエクスポート] をクリックします。
ステップ 6: 秘密キーを保存する場所を選択します。ファイル名の後に拡張子が使用されていないことに注意してください。さらに、公開キーに似た名前を使用する必要があります (例: id_rsa)。
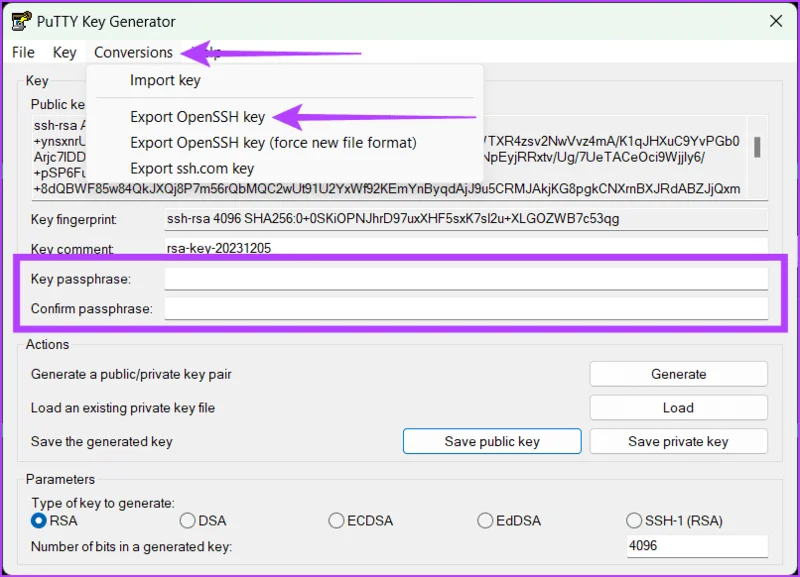
パスフレーズを入力して確認し、秘密キーを保存します。
RSA キーと Ed25519 の違いは何ですか?
上記の手順では、この記事では RSA と Ed25519 という 2 種類の SSH キーについて説明しました。しかし、それらはどのように違うのでしょうか?
- アルゴリズム: RSA (Rivest-Shamir-Adleman) は非対称暗号化を使用しますが、Ed25519 は楕円曲線と非対称暗号化の両方を使用します。
- キー サイズ: RSA キーには、1024 ~ 4096 ビットの可変キー サイズがあります。 Ed25519 のキー サイズは 256 ビットに固定されており、RSA よりも高速です。
- セキュリティ: 一般に、Ed25519 はより安全で攻撃に対する耐性が高いと考えられています。
- パフォーマンス: Ed25519 は RSA よりも高速で効率的です。
- 互換性: RSA はより広くサポートされていますが、Ed25519 の採用が増加しています。
最後に、システムに応じて暗号化アルゴリズムを使用できます。 SSH キーの生成は、Windows で利用可能な方法を使用すると簡単ですが、リモートからシステムにアクセスすることには重大なオンライン リスクがあるため、考慮する必要があります。





