
Microsoft は現在、Windows 10 の新機能アップデートを「段階的」モデルでリリースするポリシーを適用しています。これは、初期導入フェーズは主に特定の小規模なユーザー グループをターゲットにし、その後徐々に他の多くのユーザー グループに拡大することを意味します。このアプローチには何も問題はありませんが、実際には、Microsoft からの「セーフガード ホールド」により、Windows 10 ユーザーが新機能アップデートの受信をブロックされるケースが数多くあります。これらは通常、Microsoft のリモート評価対策に基づいた既知の問題の影響を受ける可能性のあるデバイスに適用される更新パッケージであり、最終的にはブルー スクリーン エラー (BSOD)や迷惑なシステム パフォーマンスと安定性の問題を引き起こす可能性があります。
ただし、Microsoft が最近 Windows 10 のシステム管理者と専門ユーザー向けに追加した新しいグループ ポリシーにより、安全な保持をオフにして新しい更新プログラムをプッシュできるようになります。
この新しいポリシーは「機能更新プログラムのセーフガードを無効にする」と呼ばれ、グループ ポリシー エディターの [コンピューターの構成] > [管理用テンプレート] > [Windows コンポーネント] > [Windows Update] > [Windows Update for Business] にあります。 MDM (モバイル デバイス管理) ツールを使用している管理者は、CSP Update/DisableWUfBSafeguards を使用できます。有効にすると、安全な保留プロセスがすぐに無効になります。
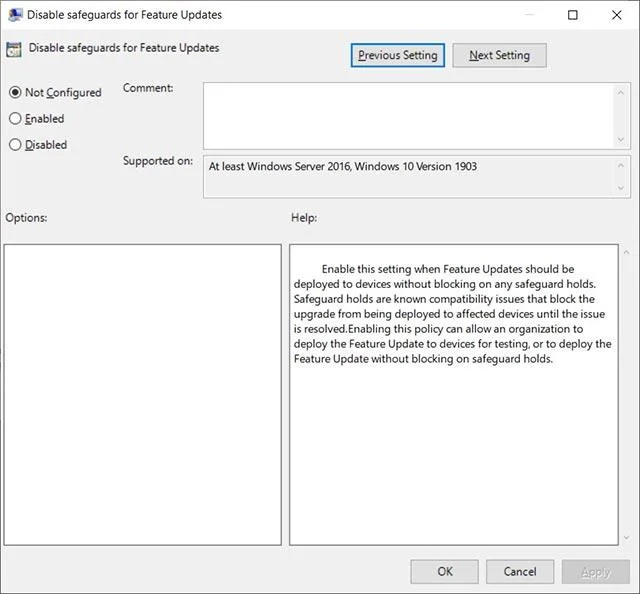
機能更新グループ ポリシーの保護をオフにする
Microsoft が最近更新されたサポート文書で説明したように、セキュリティ保持を無効にするこの機能は、システム管理者およびリスクを認識している人のための一時的な措置です。レドモンドの会社がこのポリシーを「一時的」と呼んでいる理由は、このポリシーが更新後にリセットされ、ユーザーが手動で再アクティブ化する必要があるためです。
このポリシーを有効にすると、次の場所にレジストリ値が作成されます。
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate名前は「DisableWUfBSafeguards」です。 1 に設定すると、安全な保持は Windows Update によって無視されます。
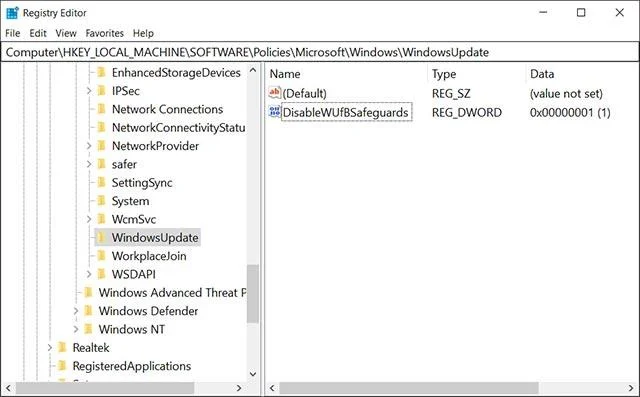
ポリシーは Windows レジストリに作成されます
したがって、安全な保持バイパスを有効にしたいユーザーは、レジストリを使用して値「DisableWUfBSafeguards」を作成できます。次のようにして実行できます。
- メモ帳を開く
- 次のコードをコピーしてメモ帳に貼り付けます
Windows Registry Editor Version 5.00

[HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate]
"DisableWUfBSafeguards"=dword:00000001- メニューバーの「ファイル」をクリックし、 「名前を付けて保存」を選択します
- 見つけやすいようにファイルを保存する場所を選択します (デスクトップでも構いません)
- 拡張子.regが付いたファイルの名前を選択します(例: Disable_Safeguardhold.reg )。
- [ファイルの種類]ドロップダウン リストで[すべてのファイル]を選択します。
- ファイルが保存されている場所に移動し、ファイルをダブルクリックして実行します
- 次に、[実行] > [はい (UAC)] > [はい] > [OK]を選択して、新しい値をレジストリに適用します。
- 完了したら、必要に応じて、作成したばかりの .reg ファイルを削除できます。
- マシンを再起動します
Windows ユーザーもシステム管理者も同様に、デバイスが新機能アップデートで適切に動作することを徹底的にテストしていない限り、保護ルールを無視すべきではないことに注意してください。
このポリシーは、Patch Tuesday 更新プログラムに含まれており、Windows Update for Business を実行しているデバイスを備えた Windows 10 バージョン 1809 (2019 年 10 月更新) 以降で動作します。





