
Windows 11 では、ドライブ暗号化とデバイス暗号化という 2 つの新しい形式の BitLocker 暗号化を含む多くの変更が加えられています。これらのオプションはデバイスとファイルのセキュリティを強化しますが、それらをオフにする必要がある場合はどうなりますか?以下の記事では、Windows 11 で BitLocker 暗号化をオフにする方法を説明します。Windows 11 で BitLocker 暗号化をオフにすると、デバイスとデータの安全性が低下する可能性があるため、オフにする場合は注意してください。
1. コントロール パネルから BitLocker をオフにします
ステップ 1: [スタート] メニューから[コントロール パネル] を開き、[システムとセキュリティ]オプションをクリックします。
ステップ 2: [BitLocker ドライブ暗号化]ボタン をクリックします。
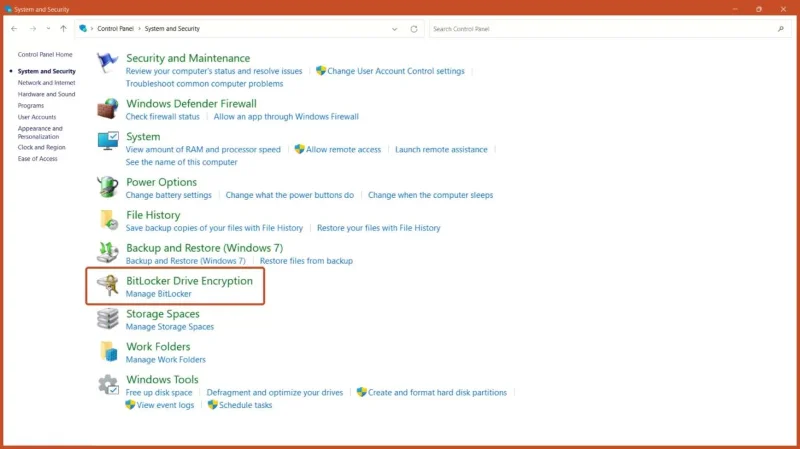
BitLocker ドライブ暗号化ボタン
ステップ 3: [BitLocker をオフにする]ボタン をクリックします。
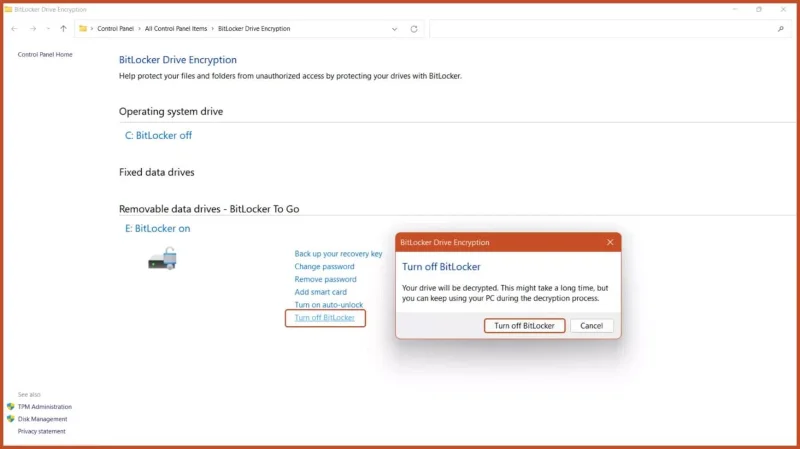
BitLocker オプションをオフにする
2. Windows サービス経由で BitLocker を無効にする
ステップ 1:キーボードのWindows + Rキーの組み合わせを押してWindows Run を開き、「services.msc」と入力して[OK] ボタンを押します。
ステップ 2: スクロールして、[BitLocker ドライブ暗号化サービス] オプションをダブルクリックします。
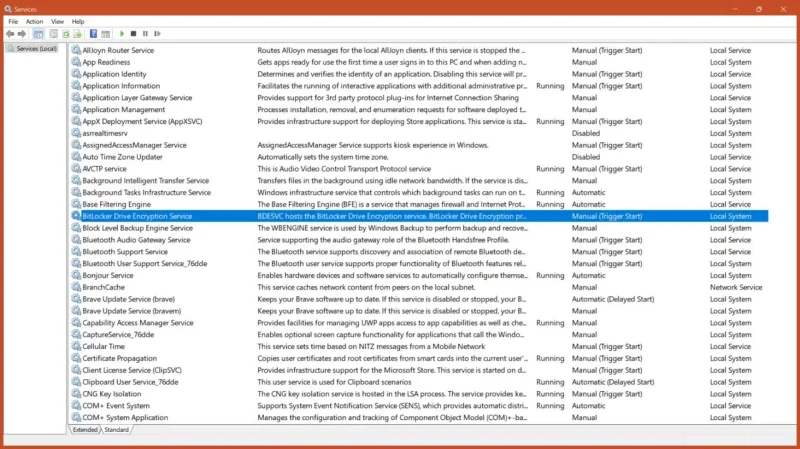
BitLocker ドライブ暗号化サービス
ステップ 3: BitLocker 暗号化を無効にするには、スタートアップの種類を「無効」に設定し、「適用」ボタンを押します。
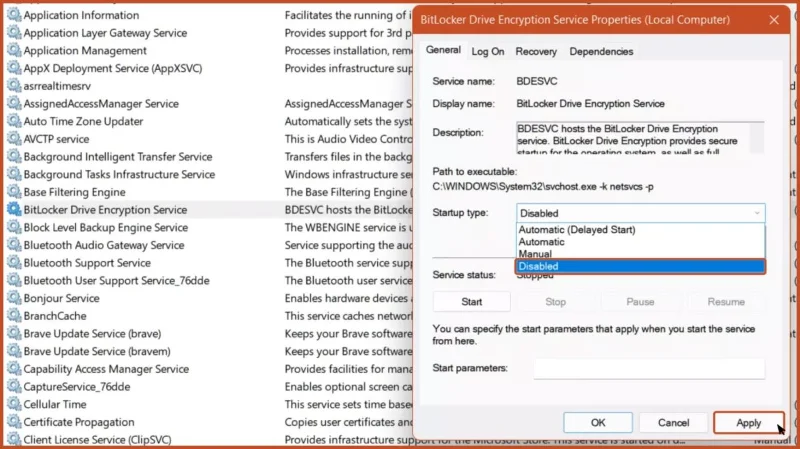
スタートアップの種類を無効に設定します
ステップ 4: 変更を有効にするためにコンピュータを再起動します。
デバイスを再起動します
3. この PC 経由で BitLocker をオフにします
ステップ 1:コンピューター上でこの PCアプリを開きます。
ステップ 2: BitLocker を無効にするドライブを右クリックし、[BitLocker の管理] オプションを選択します。
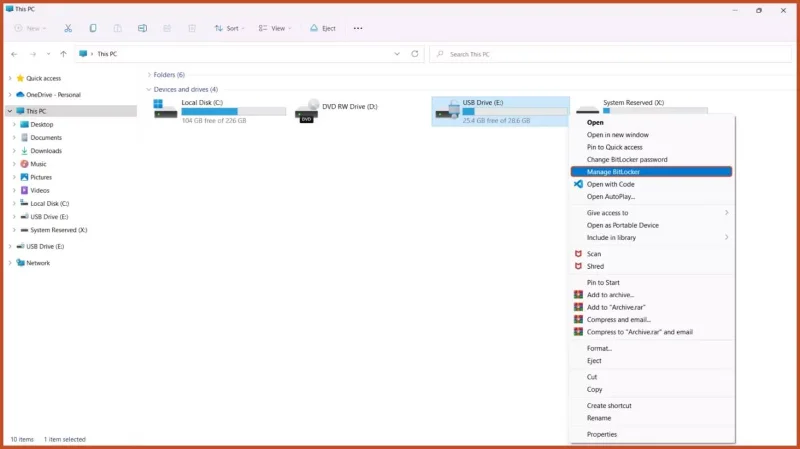
BitLocker オプションの管理
ステップ 3: 「BitLocker をオフにする」ボタンをクリックします。
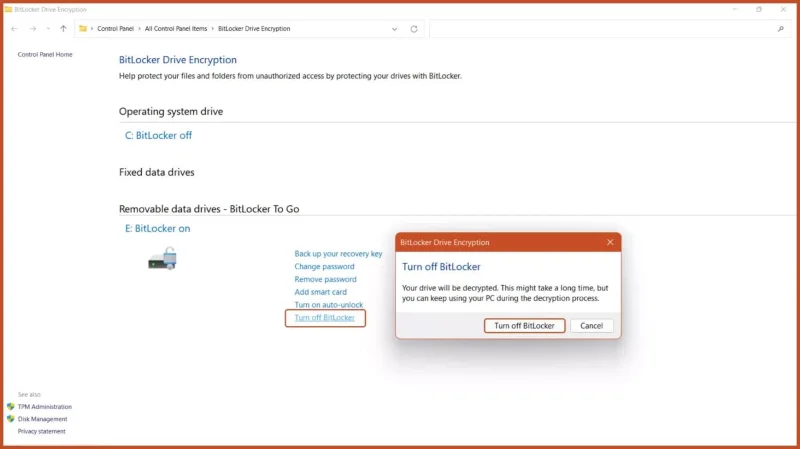
BitLocker オプションをオフにする
4. システム構成で BitLocker を無効にする
ステップ 1: Windows + Rキーの組み合わせを押し、「msconfig」と入力してEnter キーを押して、Windows RUN を開きます。
ステップ 2:上部のバーから[サービス]タブを選択し、 BitLocker ドライブ暗号化サービスのチェックを外して、[適用] ボタンをクリックします。
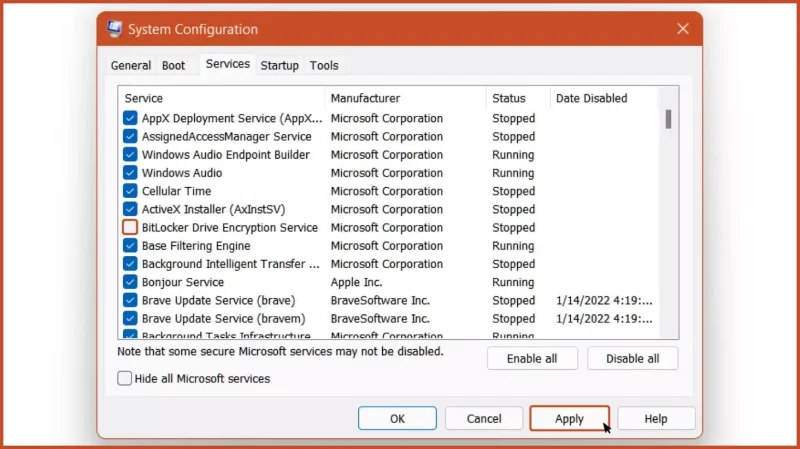
BitLocker サービスを無効にする
ステップ 3: コンピューターを再起動すると、BitLocker 暗号化サービスがオフになります。
デバイスを再起動します
5. コマンド プロンプトで BitLocker をオフにする
ステップ 1: [スタート] メニューから管理者権限でコマンド プロンプトを実行します。
ステップ 2: BitLocker 暗号化ドライブのロックを解除するには、次のコマンドを入力します。
manage-bde -unlock Drive-Name: -RecoveryPassword Recovery-Code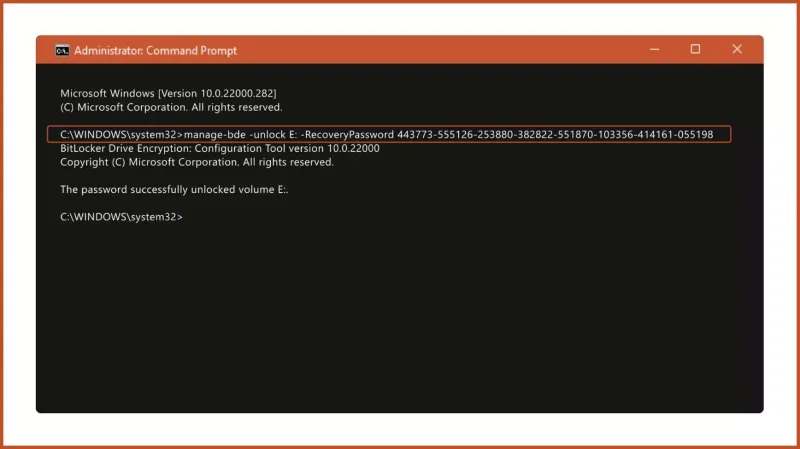
BitLocker 暗号化ドライブのロックを解除する
ステップ 3: CMD を使用して BitLocker をオフにするには、次のコマンドを入力します。
manage-bde -off Drive-Name: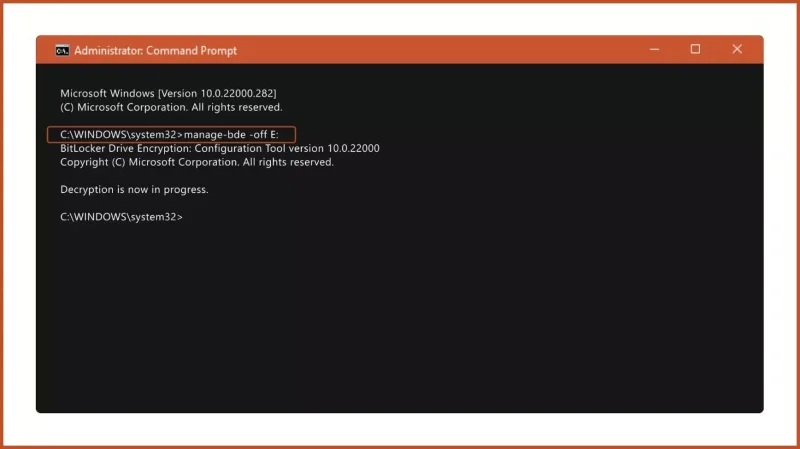
BitLocker をオフにする
注: Drive-Name をBitLocker 暗号化ドライブのドライブ文字に置き換え、 Recovery-Code をドライブの暗号化中に割り当てられた実際の回復キーに置き換えます。
6. レジストリ エディターで BitLocker を無効にする
ステップ 1: [スタート] メニューからレジストリ エディタを開きます。
ステップ 2: レジストリ エディターで、次のパスに移動します。
Computer\HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\BitLockerステップ 3: 右側のペインの空の領域を右クリックし、新しい DWORD (32 ビット) 値を追加し、PreventDeviceEncryption という名前を付けます。
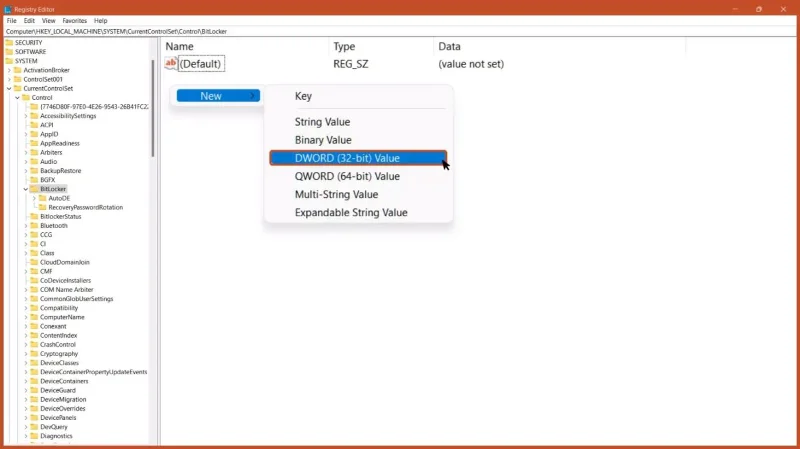
値に「PreventDeviceEncryption」という名前を付けます。
ステップ 4: DWORD 値を開き、値データを 0 から 1 までの 16 進形式で設定し、「OK」ボタンをクリックします。
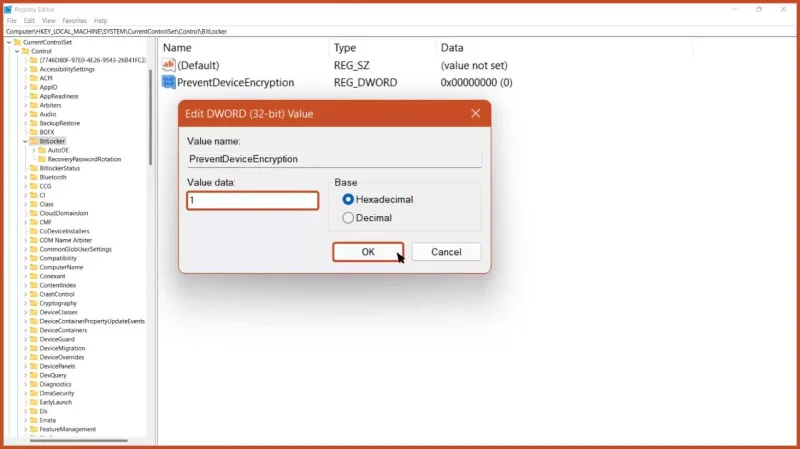
値のデータを1に変更します
ステップ 5: 変更を有効にするためにコンピュータを再起動します。
デバイスを再起動します
7. PowerShell 経由で BitLocker を無効にする
ステップ 1: [スタート] メニューから管理者権限で PowerShell を実行します。
ステップ 2: PowerShell を使用して BitLocker をオフにするには、次のコマンドを入力します。
Disable-BitLocker -MountPoint Drive_Name: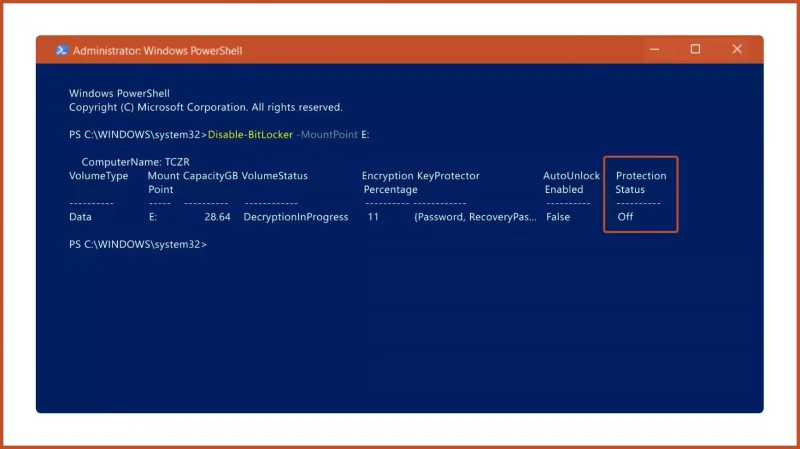
BitLocker をオフにするコマンド
注: Drive_Name をBitLocker 暗号化ドライブの文字に置き換えます。
8. グループ ポリシー エディターで BitLocker をオフにする
ステップ 1: [スタート] メニューで、「Group Policy Editor」と入力し、Enter キーを押します。
ステップ 2: 次のパスに移動します。
Computer Configuration > Administrative Templates > Windows Components > BitLocker Drive Encryption > Removable Data Drives...次に、[リムーバブル ドライブでの BitLocker の使用を制御する]オプションをクリックします。
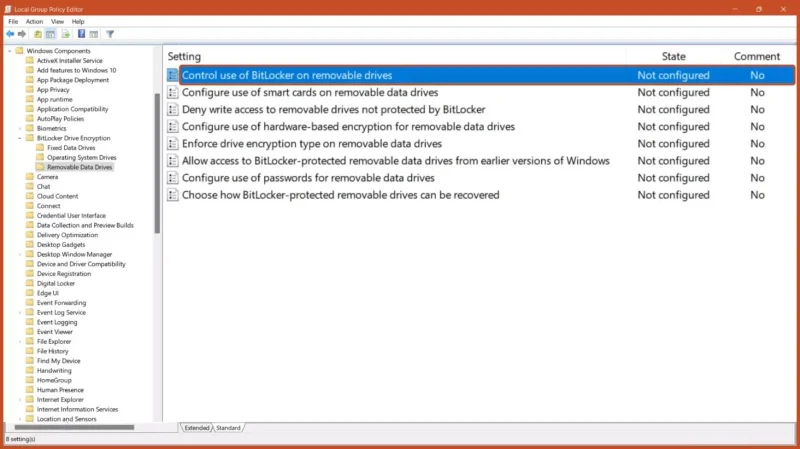
BitLocker ドライブ暗号化キー
ステップ 3: [無効]オプションを選択し、[OK] ボタンをクリックします。
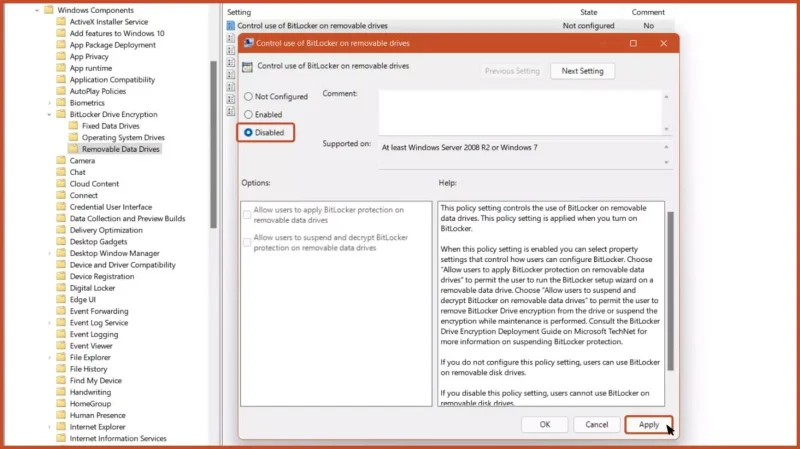
無効なオプション
このポリシー設定は、リムーバブル データ ドライブでの BitLocker の使用を制御します。このポリシー設定は、BitLocker を有効にするときに適用されます。
このポリシー設定を構成しない場合、ユーザーはリムーバブル ドライブで BitLocker を使用できます。このポリシー設定を無効にすると、ユーザーはリムーバブル ドライブで BitLocker を使用できなくなります。





