
Microsoft は、ユーザー データが最高レベルで保護されることを保証するために、BitLocker 暗号化ツールをユーザーに提供しています。重要なデータをコンピューターのハード ドライブまたは USB フラッシュ ドライブに保存する場合は、BitLocker 暗号化ツールを使用できます。
以下の記事では、LuckyTemplates が Windows 8 で BitLocker をアクティブ化する方法を説明します。
Windows 8 で BitLocker をアクティブ化する手順:
注: このチュートリアルでは、ドライブ C の BitLocker を有効にします。
ステップ1:
コントロールパネルを開きます。
ステップ2:
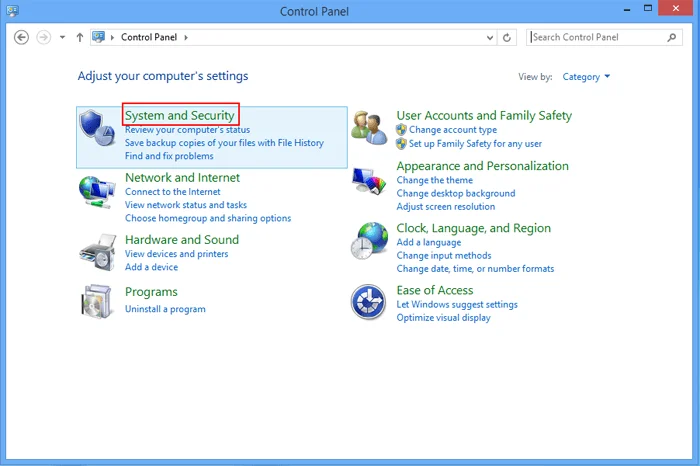
コントロール パネル インターフェイスで、[システムとセキュリティ] をクリックします。
ステップ 3:
右側のペインのオプションのリストで[BitLocker ドライブ暗号化]オプションを選択します。
ステップ 4:
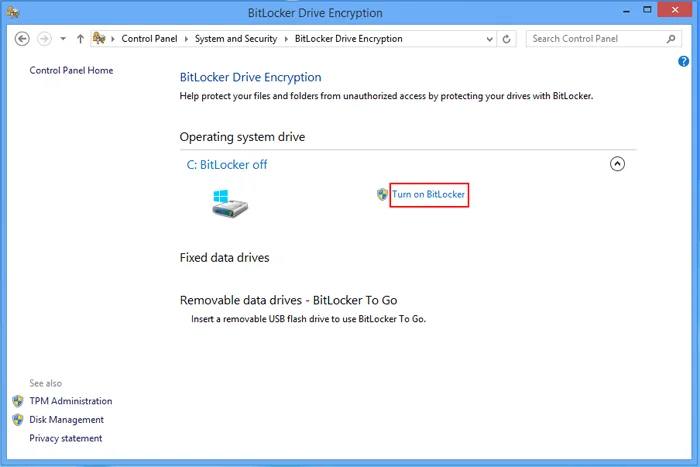
ドライブ C の横にある[BitLocker をオンにする]を選択します。
以下に示すように、画面にエラー ダイアログ ボックスが表示された場合は、BitLocker を開くことができないことを意味します。
このエラーを修正するには、以下の手順を参照してください。
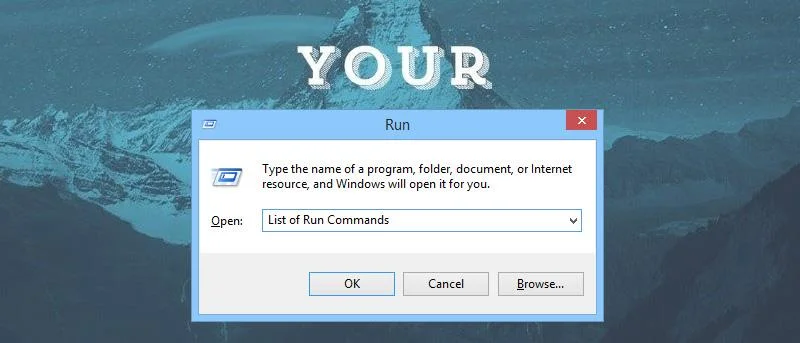
1. Windows + Rキーの組み合わせを押して、[ファイル名を指定して実行] コマンド ウィンドウを開きます。
2. [ファイル名を指定して実行] ウィンドウで、以下のコマンドを入力し、[OK]をクリックしてローカル グループ ポリシー エディターを開きます。
gpedit.msc
3. [ローカル グループ ポリシー エディター] ウィンドウで、以下のパスに移動して[起動時に追加の認証が必要] オプションを見つけてダブルクリックします。
ローカル コンピューター ポリシー/コンピューターの構成/管理用テンプレート/Windows コンポーネント/ビット ロッカー ドライブ暗号化/オペレーティング システム ドライブ/起動時に追加の認証が必要
4. [起動時に追加の認証が必要] ウィンドウの左ペインで、[有効にする] を選択します。
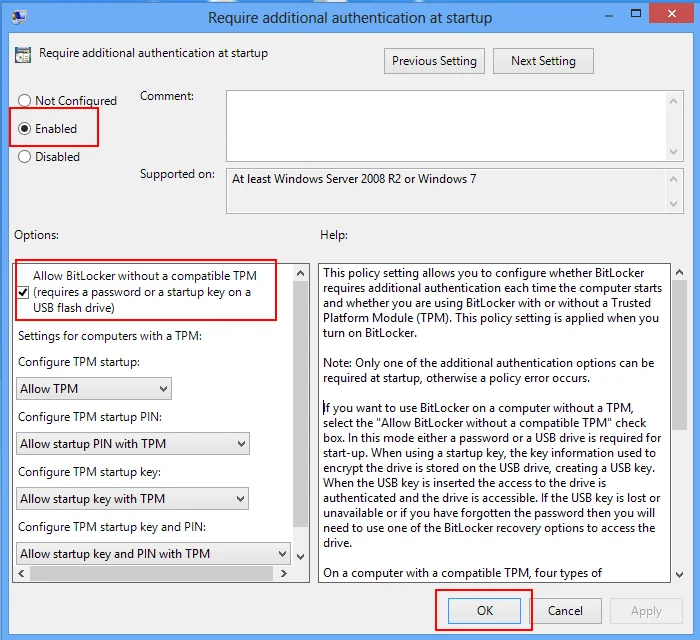
これで、[互換性のある TPM なしの BitLocker を許可する] オプションが自動的に選択されます。
次に[OK]をクリックして変更を保存し、ローカル グループ ポリシー エディターを閉じます。
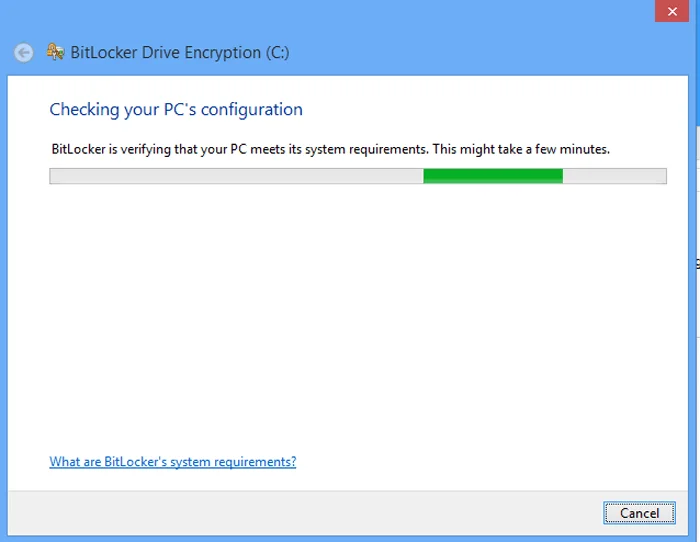
5. [BitLocker を再度オンにする]をクリックし、BitLocker がコンピュータの構成を確認するまで待ちます。
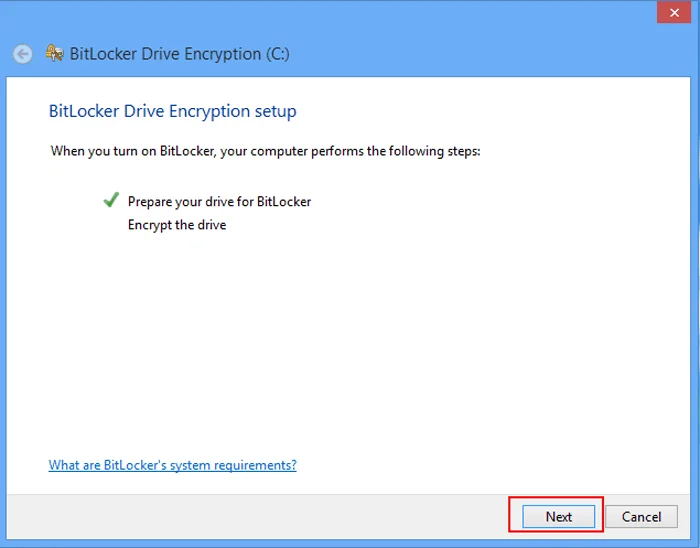
6. 次のインターフェースで、「次へ」をクリックします。
7. 次に[次へ]を選択します。
8. プログラムがドライブに対して BitLocker を準備するまで待ちます。
9. [今すぐ再起動]をクリックして、システム ドライブの暗号化の準備プロセスを終了します。
10. 起動後、「次へ」をクリックしてドライブを暗号化します。
ステップ5:
[パスワードを入力する]または[USB フラッシュ ドライブを挿入する]を選択して、ドライブのロックを解除します。
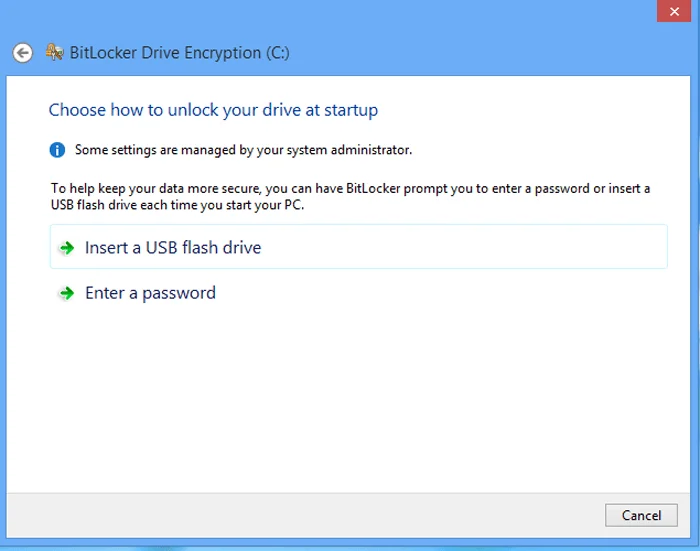
1. [USB フラッシュ ドライブを挿入する]を選択した場合は、USB ドライブをコンピュータに挿入し、USB ドライブを選択して[保存] をクリックする必要があります。
2. [パスワードを入力してください]を選択した場合は、[パスワードを入力してください] ボックスに 8 文字以上のパスワードを入力し、[パスワードを再入力してください] ボックスにパスワードを再入力して、[次へ]をクリックして続行します。
ステップ6:
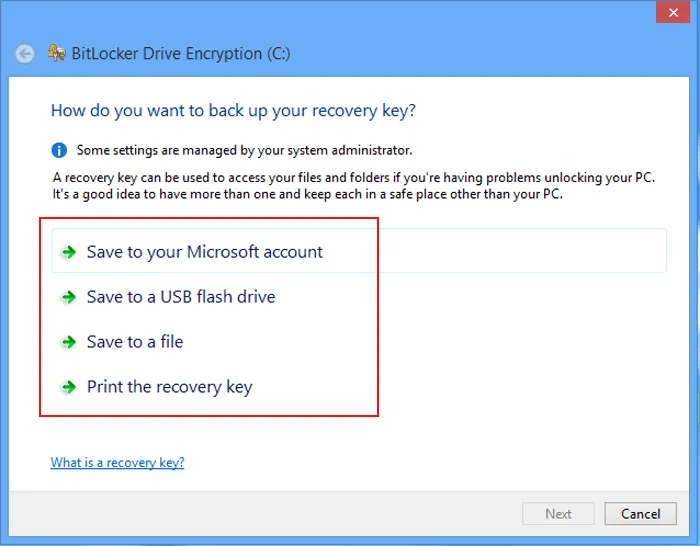
[Microsoft アカウントに保存]、[USB フラッシュ ドライブに保存]、[ファイルに保存]、[回復キーを印刷]のいずれかのオプションを選択して、回復キーを保存します。選択後、「次へ」をクリックします。
ステップ 7:
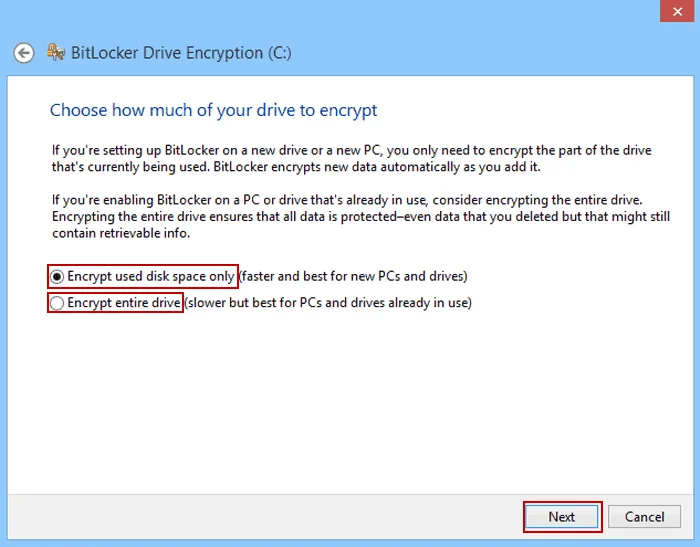
「使用中のディスク領域のみを暗号化する」または「ドライブ全体を暗号化する」を選択し、「次へ」をクリックします。
ステップ8:
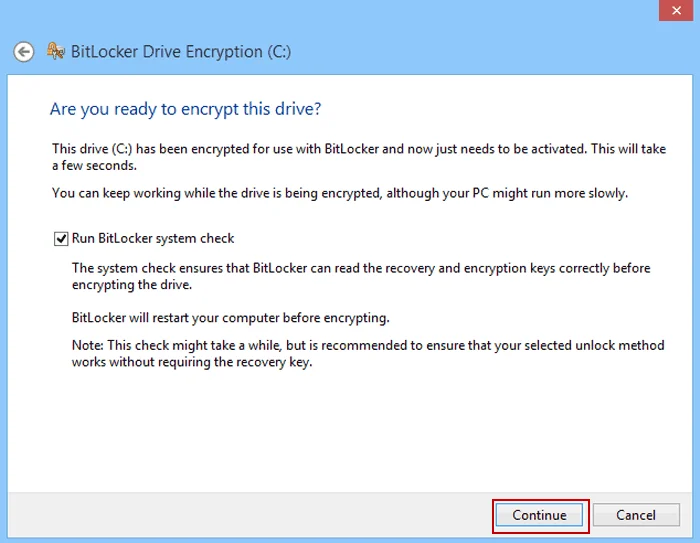
[続行]を選択してドライブを暗号化します。
ステップ9:
[今すぐ再起動する]を選択してコンピューターを再起動します。
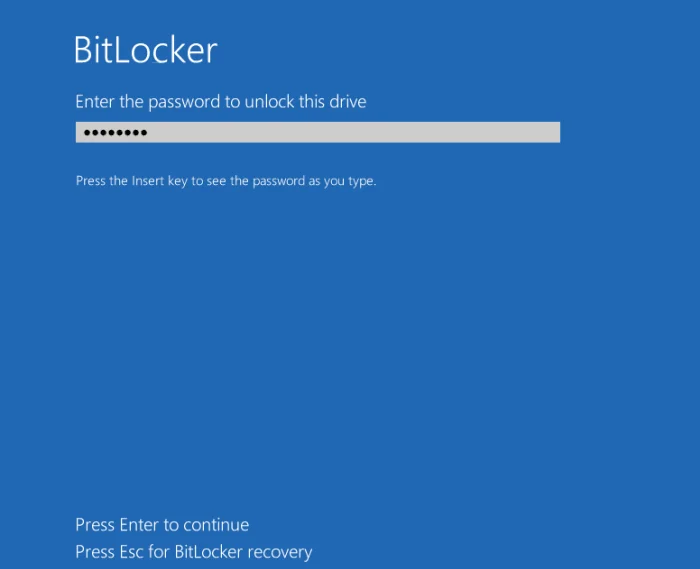
今後は、暗号化されたシステムドライブのロックを解除するためにパスワードの入力を求められます。
以下のその他の記事を参照してください。
幸運を!





