
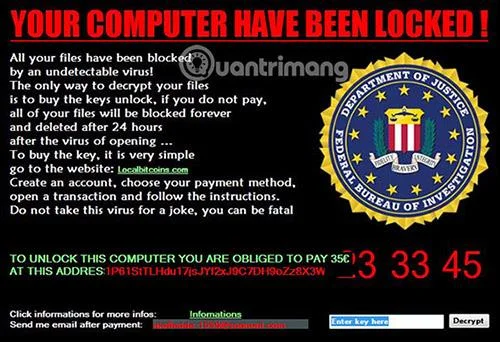
Stupid Ransomware は、スキルの低い開発者によって一般的に使用されるランサムウェアファミリであり、このファミリーの多くの亜種は、映画、大衆文化、または法執行機関の通知のなりすましに基づいたテーマを使用しています。このランサムウェア ファミリは、GitHub に投稿されたオープン ソース プロジェクトを使用して作成されました。
このランサムウェア ファミリの利点は、静的な暗号化キーを備えているため、復号化が簡単であることです。読者は、以下の記事を通じて Stupid Ransomware の亜種の例を追跡できます。
Michael Gillespie は、見つかったすべての Stupid Ransomware 亜種の復号キーを含む StupidDecryptor と呼ばれる復号ツールを作成しました。現在、このツールで復号化できる亜種には、暗号化されたファイルの名前に次の拡張子を追加する亜種が含まれます。
.666, .adam, .alosia, .android, .ANNABELLE, .anon, .bycicle, .corrupted, .crypted, .CYRON, .deria, .devil, .Doxes, .encrypt, .eTeRnItY, .FailedAccess, .fucked, .fucking, .fun, .H34rtBl33d, .Harzhuangzi, .haters, .iGotYou, .jeepers, .jigsaw, .killedXXX, .lock, .malki, .Malki, .MIKOYAN, .Nazi, .powned, .purge, .slvpawned, .SnakeEye, .Tesla, .whycry, .WINDIE, .XmdXtazX, .xncrypt, _crypt0, _nullbyte
以下に、StupidDecryptor ツールの使用方法を示します。
Stupid Ransomware の亜種を復号化する方法
Stupid Ransomware の亜種を復号するには、ここからStupidDecryptor をダウンロードできます。
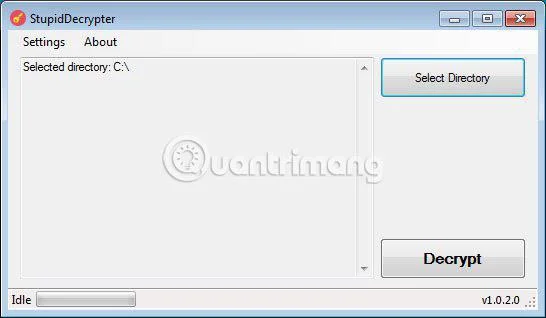
ダウンロードしたら、実行可能ファイルをダブルクリックするだけでデコードが開始され、ホーム画面が表示されます。
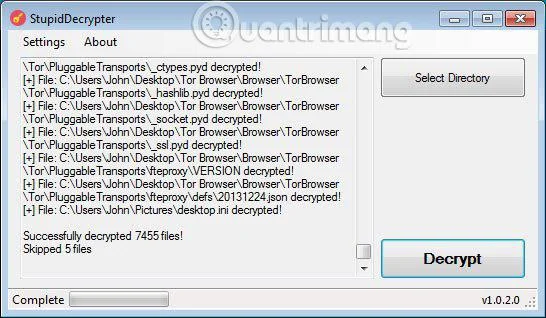
ここで、「ディレクトリの選択」ボタンをクリックし、ドライブ C:\ など、復号化するドライブを選択します。ユーザーがドライブを選択すると、「復号化」ボタンが使用可能になります。
次に、[復号化]ボタンをクリックして、選択したフォルダーの復号化を開始します。 [復号化] ボタンをクリックすると、プログラムはすべての暗号化されたファイルを復号化し、ウィンドウに復号化ステータスを表示します。
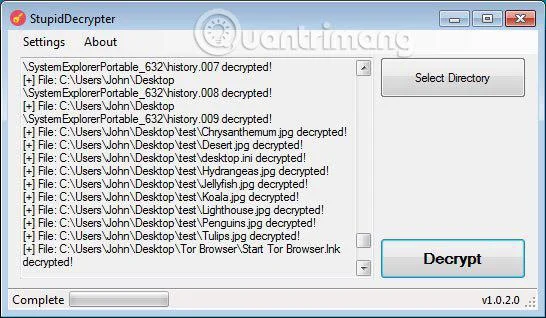
プロセスが終了すると、復号化ツールは復号化されたファイルの数の概要レポートを表示します。一部のファイルがスキップされる場合は、それらのファイルが特別なアクセス許可で構成されていることが原因である可能性があります。
続きを見る:





