
Windows のコマンド プロンプトを使用すると、コンピュータがコマンドを実行してシステムにアクセスするためのコマンドを発行できます。ただし、ハッカーはコマンド プロンプト (CMD) コマンドを使用して機密データに違法にアクセスする可能性があります。したがって、必要な場合にはコマンド プロンプトを無効にする必要があります。
1. グループポリシーエディターを使用する
グループ ポリシー エディターを使用してコマンド プロンプトを無効にするには、まずWin + Rキーの組み合わせを押して [ファイル名を指定して実行] ウィンドウを開き、次に[ファイル名を指定して実行] ウィンドウにgpedit.mscと入力して Enter キーを押してグループ ポリシー エディター ウィンドウを開きます。
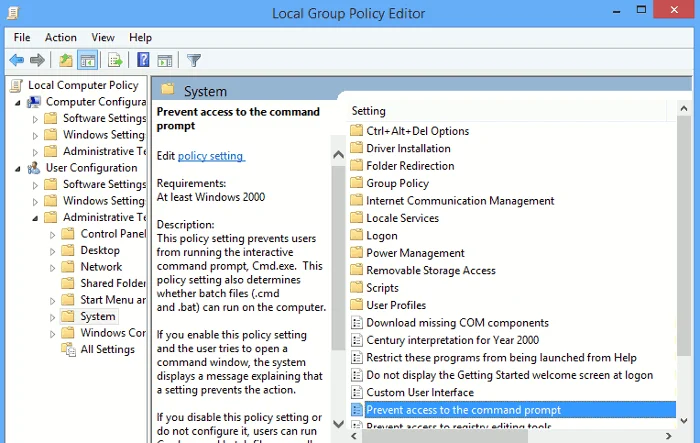
次に、[ポリシー] ウィンドウで、 [ユーザーの構成] -> [管理用テンプレート] -> [システム]のパスに移動します。
ここで、右側のペインの「コマンド プロンプトへのアクセスを禁止する」オプションをダブルクリックします。
このとき、「コマンド プロンプトへのアクセスを禁止する」ウィンドウが画面に表示されます。このウィンドウで、「有効」を選択し、 「OK」を選択して変更を保存します。
次に、[オプション]の[コマンド プロンプト スクリプトの処理も無効にする] オプションで、[はい]を選択します。
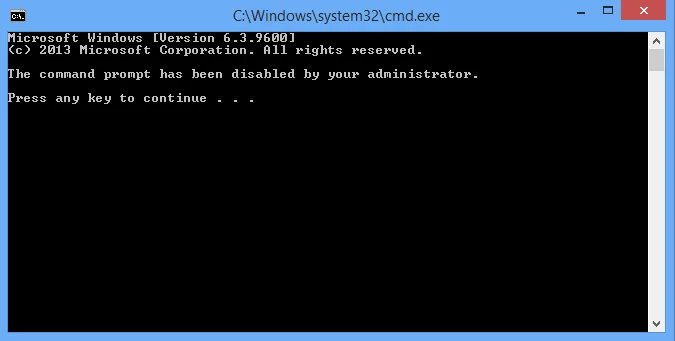
今後、コマンド プロンプト ウィンドウを開くと、「コマンド プロンプトは管理者によって無効にされています(コマンド プロンプト コマンド ウィンドウは管理者によって無効にされています)」というメッセージが表示されます。
コマンド プロンプトを再度有効にする場合は、同じ手順に従います。ただし、[コマンド プロンプトへのアクセスを防止する] ウィンドウで、[未構成]または[無効にする]オプションを選択すれば完了です。
2.レジストリエディタを使用する
グループ ポリシー エディターにアクセスできない場合は、Windows レジストリ エディターを使用できます。
まず、 Win + Rキーの組み合わせを押して「ファイル名を指定して実行」ウィンドウを開き、キーワード「regedit」を入力して Enter キーを押して「レジストリ エディター」ウィンドウを開きます。
レジストリ エディター ウィンドウが表示されたら、以下のパスに移動します。
HKEY_CURRENT_USER\Software\Policies\Microsoft\Windows\System
Windows キーまたはシステム キーが見つからない場合は、それらのキーを作成できます。
以下の画像では、デフォルトのDisableCMD値が0に設定されていることがわかります。
作業は、[DisableCMD] をクリックし、[値のデータ] 値に2を入力し、[OK]をクリックして変更を保存するだけです。
スクリプトの実行を無効にする場合は、[値のデータ] 値に1を入力します。次に、DisableCMD という名前の新しい DWORD 値を作成し、必要な値データ値を入力します。
今後、コマンド プロンプト ウィンドウを開くと、「コマンド プロンプトは管理者によって無効にされています(コマンド プロンプト コマンド ウィンドウは管理者によって無効にされています)」というメッセージが表示されます。
コマンド プロンプトを再度有効にする場合は、同じ手順に従い、[値のデータ] の値を0に変更するだけです。
以下の記事をさらに参照してください。
幸運を!





