小規模チーム向けのシンプルな隔週給与トラッカーExcelテンプレート:初心者にも使いやすい設定
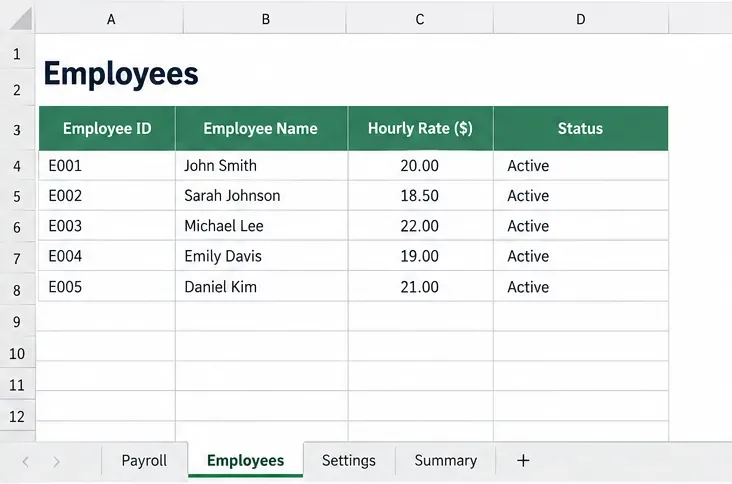
小規模チーム向けに、Excelでシンプルな隔週給与トラッカーを作成します。明確なシート、数式、チェック機能、そして安全な給与照合のための実用的な制限事項を盛り込みます。
Docker イメージの脆弱性を修復するために知っておくべき修正がいくつかあります。Live Docker 実稼働環境では、毎日数千のソフトウェア コンテナがデプロイされます。従来の開発ワークロードよりも複雑なため、セキュリティ管理者はコンテナ化された Docker 環境を保護するための効果的なソリューションを必要としています。
あなた自身もセキュリティの専門家として、基礎となるアーキテクチャに適切なセキュリティ プロトコルと制御を実装する方法を知っている必要があります。これにより、重要な開発フェーズを確保し、レジストリを保護し、安全な展開を確保できます。今すぐ始めるには、Docker イメージの脆弱性に対する必知の修正を読んでください。
パイプラインスキャンを自動化する
最も効果的な修正の 1 つは、パイプライン スキャン操作を自動化することです。徹底的な脆弱性スキャンを開発ライフサイクルのあらゆる段階に統合します。人工知能対応テクノロジーを使用して、これらのプロセスを自動化できます。自動化により、セキュリティ インシデントを最小限に抑え、時間を節約し、人的エラーを排除できます。時間と貴重なリソースも節約できる可能性があります。最も重要なことは、悪意のあるハッカーが発見する前に、危険なバグ、欠陥、エラーを発見できることです。もちろん、これは洞察に富んだレポート、問題の優先順位付け、および迅速な平均復旧時間 (MTTR) を促進するために重要です。確かに、パイプライン スキャンを自動化すると、Docker イメージの脆弱性を効果的に修正できます。
発行者が検証した Docker イメージを使用する
さらに、発行者が検証した Docker イメージを使用して脆弱性を防ぎます。具体的には、多くの開発チームは、Docker の公式イメージ レジストリである Docker ハブの使用を推奨しています。この強力なDocker レジストリではでは、ダウンロードできる公式、発行者検証済み、認定済みのイメージが豊富に見つかります。ここでは、安全性と可用性の高い複数のレジストリを使用できます。このようにして、きめ細かいアクセス制御を使用して組織全体に資産を分散できます。当然のことながら、これはチームが開発プロセスを自動化し、チームのコラボレーションを改善し、オペレーティング システム (OS) レベルの問題についてより深い洞察を得るのに役立ちます。さらに、貴重な Docker イメージを保存、配布、保護、デプロイする機能も提供します。Docker イメージの脆弱性を修正して排除する場合は、発行者が検証したイメージのみを使用してください。
Dockerベンチを実装する
もう 1 つの役立つ、知っておくべき修正は、より高いセキュリティ標準に対応する Docker ベンチを実装することです。このベンチは、サーバー上のすべてのソフトウェア コンテナを徹底的に検査するスクリプトです。次に、それらが運用環境にどのように導入されたかを分析、テスト、評価します。多くの場合、これらのテストは CIS Docker ベンチマークに基づいています。これらの標準は Center for Internet Security (CIS) によって公開されており、実稼働環境で Docker コンテナーを保護するのに役立ちます。もちろん、このコマンドは特定の種類のオペレーティング システム (OS) では面倒であることが知られています。したがって、品質保証 (QA) の目的のみでテスト コンピューターをインストールする必要がある場合があります。実際、Docker ベンチ保護プロトコルを実装して、危険な脆弱性を排除します。
最も権限の低いユーザーをフォローする
まず Docker の脆弱性を阻止するには、最小特権ユーザーの原則に従う必要があります。Dockerfile でユーザーを指定しない場合、デフォルトで root 権限が使用されます。これはすぐに重大なセキュリティ問題につながる可能性があります。結局のところ、これはコンテナが Docker のホストへの root アクセス権を持っていることを意味している可能性があります。代わりに、特権を割り当てることができる専用のユーザーとグループを作成する必要があります。もちろん、これは攻撃対象領域を最小限に抑え、システムの安定性を促進し、データ セキュリティを強化するのに役立ちます。さらに、これらの技術は、マルウェアに関連する伝播を最小限に抑えるのに役立ちます。絶対に、Docker の脆弱性をシステムから遠ざけるために、最も権限のないユーザーをフォローしてください。
信頼できるベースイメージの操作
もちろん、セキュリティを重視するすべてのソフトウェア開発者は、Docker イメージの脆弱性防御のために信頼できるベース イメージを使用することを推奨します。メンテナンスされていないイメージや信頼されていないイメージを使用して開発すると、これらの既存のバグや脆弱性がすべて継承される可能性があります。カスタムベースイメージを使用する予定がある場合は、自分でビルドしてください。画像も頻繁に更新する必要があります。または、単純にそれらの上に再構築します。パブリック レジストリのイメージが実際に Docker ファイルから作成されたという保証はありません。たとえそうであったとしても、スクリプトが現在最新であるかどうかは保証できません。確実に、信頼できる基本イメージを使用して、脆弱性を Docker 実稼働環境から遠ざけてください。
Docker ソフトウェア イメージの保護に関して覚えておくべき重要な修正がいくつかあります。何よりもまず、パイプライン スキャンの自動化に時間を費やしてください。これは、AI を活用した継続的統合および配信テクノロジーを使用して簡単に実現できます。さらに、発行者によって検証された公式のイメージのみを使用してください。もう 1 つの役立つ修正は、セキュリティ プロトコルを強化するために Docker ベンチを採用することです。さらに、最小特権ユーザーの原則に従います。インフラストラクチャをさらに保護するには、信頼できるコンテナ化された基本イメージを使用します。これは、独自のカスタムベースイメージを開発する場合に特に当てはまります。この場合も定期的にアップデートやメンテナンスを行ってください。上記で強調表示されている点に従って、Docker イメージの脆弱性に対する必知の修正を確認してください。
小規模チーム向けに、Excelでシンプルな隔週給与トラッカーを作成します。明確なシート、数式、チェック機能、そして安全な給与照合のための実用的な制限事項を盛り込みます。
Salesforceの連絡先をクリーンなExcelファイルにエクスポートする方法、IDとテキストフィールドを保持する方法、重複を安全に削除する方法、そしてよくあるCSVファイルのミスを回避する方法を学びましょう。
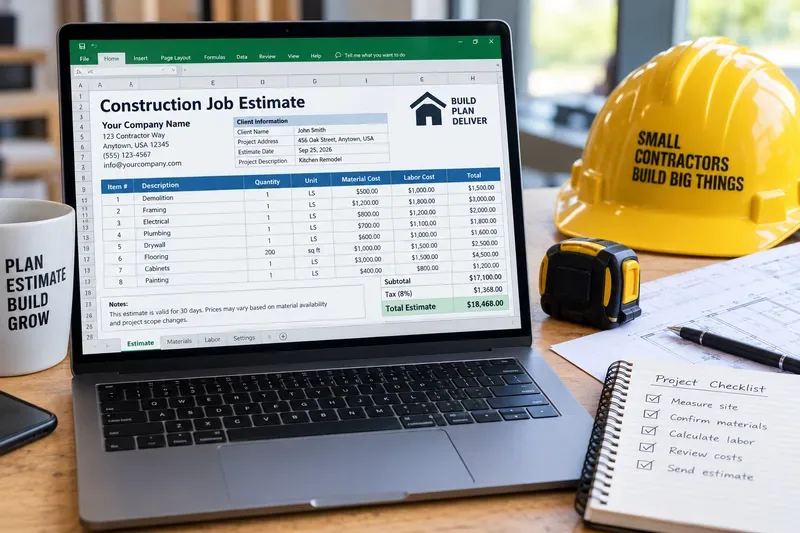
実用的なコストカテゴリ、数式、マークアップフィールド、印刷設定、および請負業者がすぐに使えるチェックリストを備えた、印刷可能な建設工事見積書をExcelで作成します。
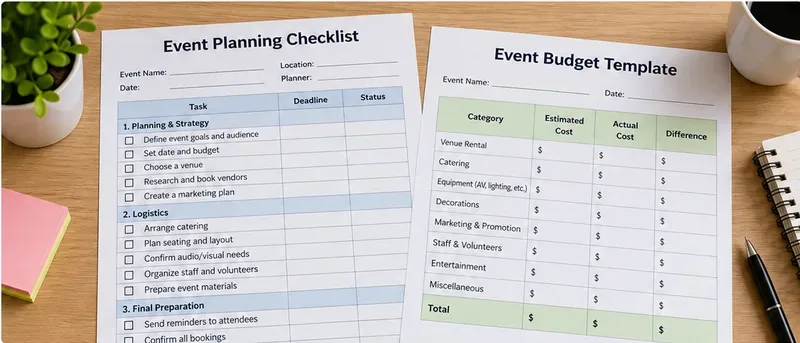
Word用の印刷可能なイベント企画チェックリストと予算テンプレートを活用し、担当者、期限、コスト、ベンダー、イベント当日の準備状況を明確な品質チェック項目で管理しましょう。
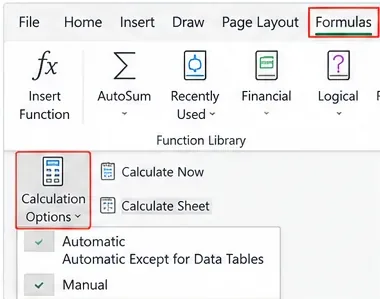
Excelの数式が自動計算されない問題を3つのステップで解決します。計算モードの復元、再計算の実行、テキスト形式の数式の修復を行います。
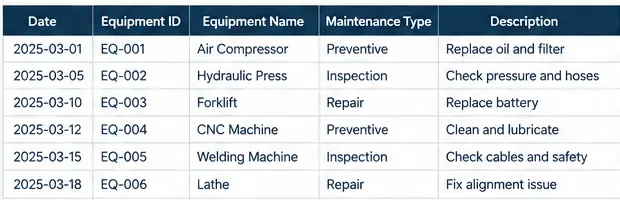
資産ID、サービス履歴、期限日、ステータス管理、ダウンタイム追跡、最終監査チェックリストを含む、ワークショップ管理者向けの実践的なエクセル設備メンテナンス記録を作成します。
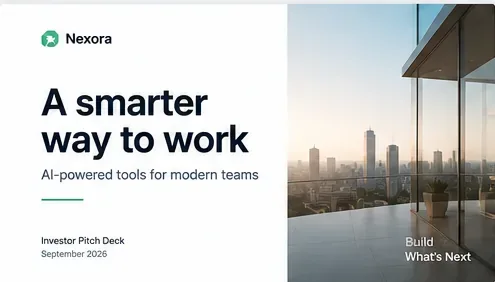
テック系スタートアップ向けに、実用的な12スライド構成でPowerPointミニマリスト投資家向けピッチデッキを作成する方法。証拠、指標、資金調達に関する主張、再利用可能な.potxテンプレートに関するガイド付き。
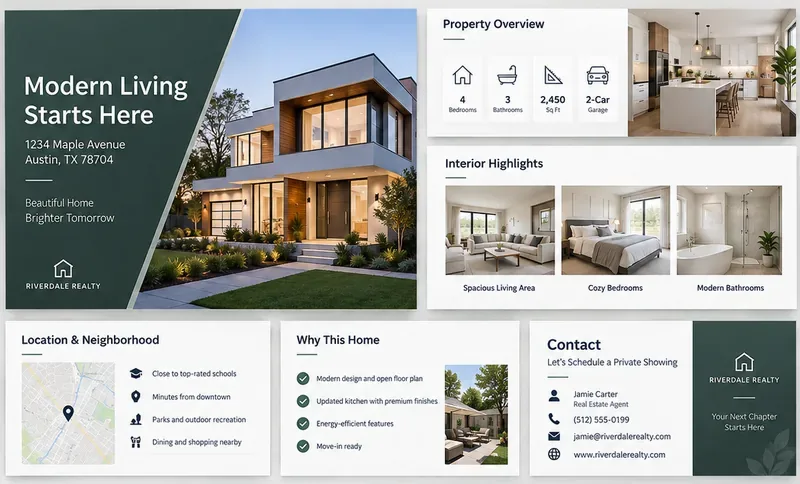
無料のスライド設計図、検証済みテンプレートのヒント、CMAの注意点、写真権利の確認、公平な住宅法(Fair Housing)の安全対策を用いて、PowerPointでモダンな不動産リストティングプレゼンテーションを作成します。
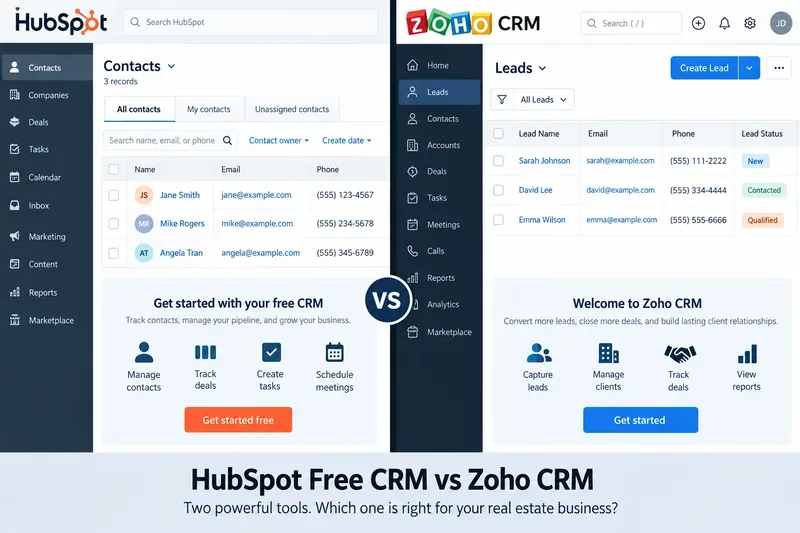
個人不動産エージェント向けにHubSpot無料CRMとZoho CRMを比較。連絡先管理、パイプライン、自動化、カスタマイズ、スケジュール調整、制限事項、アップグレードのタイミングなどを解説します。
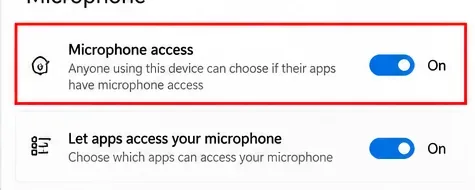
Audioコントロール、Windowsマイク権限、アクティブな入力デバイス、システム音声の期待値、Officeの更新を確認して、PowerPointの画面録画が無音になる問題を解決します。