CRMを購入する前に、Excelでシンプルなリードトラッキングシステムを作成する方法
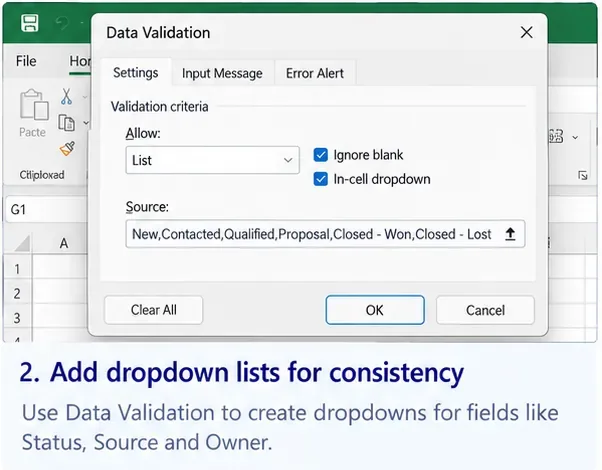
CRMソフトウェアに投資する前に、表、ドロップダウンリスト、フォローアップ日、フィルター、条件付き書式設定、シンプルなピボットテーブルダッシュボードを備えた実用的なExcelリードトラッカーを作成しましょう。
外部の PC またはサーバーに接続する必要がありますか? または、別の PC またはサーバーに接続する必要がありますか? Linux を実行している場合は、正しいポートが開いていることを確認する必要があります。
他のオペレーティング システムには通常、このためのグラフィカル ツールがありますが、Linux はそれほど単純ではありません。以下では、Linux でポートを開く方法について説明します。
ポートとは何ですか? なぜポートを開く必要があるのですか?
ポートは、ネットワーク上のエンドポイントです。特定の部屋や外の世界につながるドアのようなものですが、コンピュータ上にあると考えてください。インターネット上で行うことはすべて、特定のポートまたは一連のポートを使用します。
たとえば、独自の Minecraft サーバーを実行するとします。そのためには、ユーザーが接続するためのポートを開く必要があります。同じことが、独自の Web、メール、または FTP サーバーの実行にも当てはまります。
ポートは、ネットワークに接続されたすべてのデバイスで標準化されています。最初の 1,024 ポート (0 ~ 1023) は、ウェルノウン ポート番号と呼ばれます。これらは、HTTP および HTTP (それぞれポート 80 および 443) や SSH (ポート 22) など、最も一般的に使用されるサービス用に予約されています。
1024 を超えるポート番号はエフェメラル ポートと呼ばれ、通常はオンライン ゲームやプライベート Web サーバーなどに使用できます。1024 から 49151 までのポート番号は登録済みポートまたはユーザー ポートと呼ばれ、49152 から 65535 までのポート番号は動的ポートまたはプライベート ポートと呼ばれます。
Linux で開いているポートの一覧表示
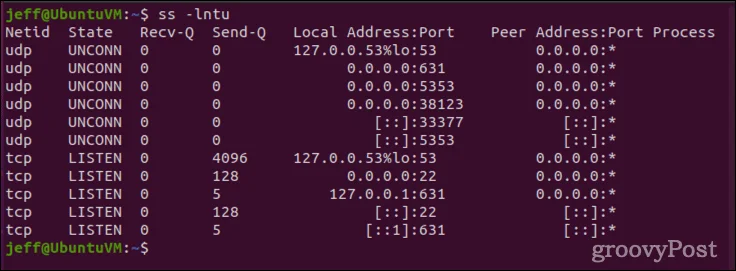
Linux でポートを開こうとする前に、ポートがまだ使用されていないことを確認する必要があります。これは、ほとんどの Linux ディストリビューションに含まれているnetstatコマンドを使用して実行できます。ディストリビューションにnetstatがない場合は、代わりにssを使用できます。
netstat -lntu
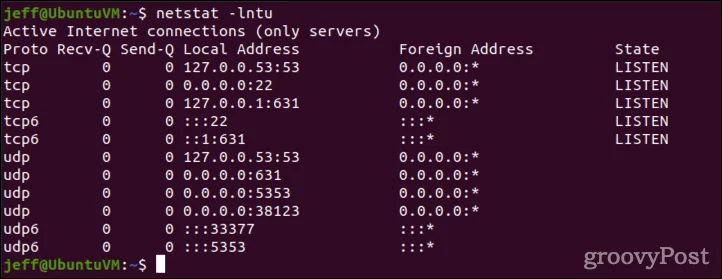
これにより、すべてのリッスン ソケット ( -l ) とポート番号 ( -n ) が出力されます。これには、TCP ポート ( -t ) と UDP ( -u ) が含まれます。システムにnetstatがない場合は、同じパラメーターでssを使用してください。
ss -lntu
Linux でポートを開く方法
この例では、TCP 接続に対してポート 4000 を開くと仮定します。まず、ポートがまだ使用されていないことを確認する必要があります。これはnetstatまたはssを介して行います。
netstat -na | grep :4000 ss -na | grep :4000
出力が空白であると仮定すると、適切なポート規則をシステムのファイアウォールに追加できます。この方法は、ディストリビューションと、新しいufwファイアウォールまたはfirewalldを使用しているかどうかによって異なります。Ubuntu は ufwを優先しますが、CentOS は通常、代わりに firewalldを使用します。もちろん、古いiptablesファイアウォールを使用している Linux ディストリビューションがまだいくつかあります。
Ubuntu ユーザーおよびその他の ufw ファイアウォール ベースのシステム向け
古いiptablesファイアウォールを使用する代わりに、Ubuntu およびその他の一部のディストリビューションはufwを使用します。これらのシステムでは、次のコマンドでポートが開きます。
sudo ufw allow 4000
次のいくつかの手順をスキップして、新しく開いたポートをテストして、機能していることを確認します。
CentOS およびその他のファイアウォール ベースのシステムを使用して Linux でポートを開く方法
システムでfirewalldを使用している場合は、firewall-cmdコマンドを使用してルールを更新することをお勧めします。
sudo firewall-cmd --add-port=4000/tcp
これは永続的な変更ではありませんが、ポートをテストした後、再起動後にルールを保持する方法について説明します.
その他の Linux ディストリビューションの場合
Linux システムにufwまたはfirewalldがない場合は、 iptablesを使用する必要があります。インストールされていない場合は、選択したパッケージ マネージャーを使用して取得してください。インストールが完了すると、次のコマンドでポート 4000 が開きます。
sudo iptables -A INPUT -p tcp --dport 4000 -j ACCEPT sudo service iptables restart
システムがsystemctlを使用している場合は、2 番目のコマンドを次のように置き換えます。
sudo systemctl restart iptables
接続用に新しく開いたポートのテスト
次に、ポートをテストして、接続を受け入れることを確認する必要があります。これを行うには、netcat ( nc ) を使用してポートをリッスンし、次に telnet を試みます。
まず、ターミナル ウィンドウを開き、次のコマンドを発行します。
sudo ls | nc -l -p 4000
実行中 (リッスン中) のままにして、2 つ目のターミナル ウィンドウを開きます。そのウィンドウで、telnet を使用して接続をテストします。telnet がインストールされていない場合は、パッケージ マネージャーを使用してインストールしてください。
telnet [hostname/IP address] [port number]
[ホスト名/IP アドレス]をシステムの IP アドレスに、[ポート番号]を開いているポート番号に置き換えます。
telnet localhost 4000
以下のような出力が表示され、ncとの接続が開いていることが示されます。
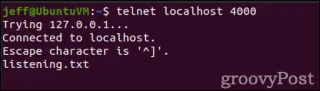
nmapを使用して、ポートが開いていることを示すこともできます。繰り返しますが、コマンドがまだインストールされていない場合は、パッケージ マネージャーを使用して取得します。
nmap localhost -p 4000
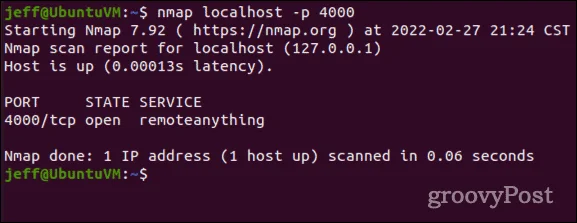
nmapは、接続をリッスンしている開いているポートのみを一覧表示することに注意してください。そのため、テストに netcat を使用してそのポートをリッスンします。そうしないと、ポートは開いているものとして登録されません。
開いたばかりのポートに接続できません。
上記のすべての手順を実行してもポートに接続できない場合は、入力を再確認してください。すべてを正しく入力したことが確実な場合は、トラフィックを許可するようにネットワーク ルーターを再構成する必要がある可能性があります。
ネットワーク ルーターごとに設定画面が異なるため、特定の機器のサポート ページまたはユーザーズ マニュアルを参照してください。ポート フォワーディングまたはポート マッピングの設定、およびルーターが使用する組み込みのファイアウォールを確認する必要があります。
Linux でポートを永続的に開く方法
開いているポートをテストして動作していることを確認したら、おそらく変更を永続的にしたいと思うでしょう。そうしないと、再起動後に変更が反映されない場合があります。あなたが Ubuntu ユーザーであるか、そうでなければufwファイアウォールを使用している場合、これについて心配する必要はありません。ufwルールは再起動時にリセットされません。
firewalld ユーザー向け
firewalldを使用すると、再起動後もポート規則を簡単に維持できます。—permanentフラグを最初のコマンドに追加するだけで、起動時に Linux システムのファイアウォール ルールに含まれます。
sudo firewall-cmd --add-port=4000/tcp --permanent
まだ iptables を使用している場合
iptablesファイアウォールははるかに面倒です (おそらく、firewalld または ufw にアップグレードする十分な理由です)。iptablesでポートを「永続的に」開くには、 iptables-persistentパッケージをインストールすると役立ちます。
Debian ベースのシステムにiptables-persistentを初めてインストールすると、現在のルールが/etc/iptables/rules.v4または/etc/iptables/rules.v6に保存されます。新しいルールを追加するには、次のコマンドを発行します。
sudo iptables-save > /etc/iptables/rules.v4
また
sudo iptables-save > /etc/iptables/rules.v6
RPM ベースの Linux ディストリビューションを実行している場合は、少し異なります。パッケージはiptables-servicesと呼ばれ、保存ファイルは/etc/sysconfig/iptablesおよび/etc/sysconfig/ip6tablesです。
RPM ベースのディストリビューションでは、IPv6 ポートに使用される別のコマンドもあります。ルールを保存するには、次の 2 つのコマンドのいずれかを使用します。
sudo iptables-save > /etc/sysconfig/iptables sudo ip6tables-save > /etc/sysconfig/iptables
ポートの使用状況を必ず監視してください
時間が経つにつれて、サーバーのニーズは変化する可能性があります。Linux マシンのユーザー アカウントを常に把握しておく必要があるのと同様に、開いているポートも定期的に監査する必要があります。不要になった開いているポートを閉じます。パスワードを定期的に変更することは、システムへの侵入やセキュリティの悪用を防ぐのに役立つ優れたセキュリティ プラクティスです。
CRMソフトウェアに投資する前に、表、ドロップダウンリスト、フォローアップ日、フィルター、条件付き書式設定、シンプルなピボットテーブルダッシュボードを備えた実用的なExcelリードトラッカーを作成しましょう。
このシンプルな印刷可能な保育出席シートは、家庭での保育の際に、到着、出発、欠席、署名、および必要な記録を記録するために使用できます。
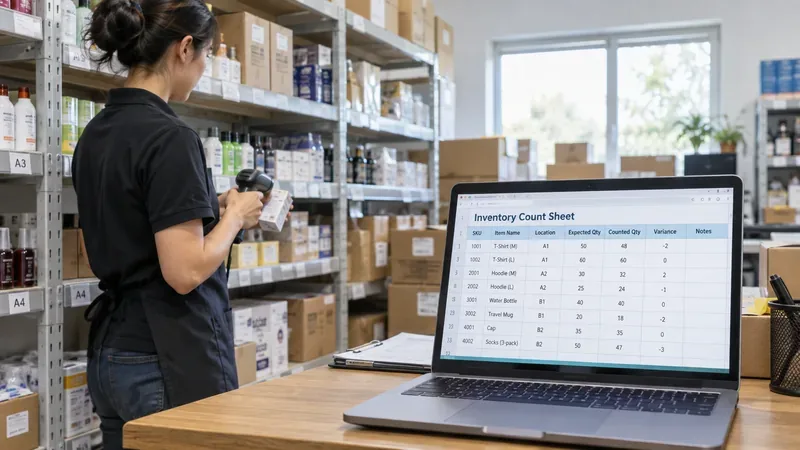
SKU、場所、計数数量、差異、再計数、印刷対応機能を備えた、小売店向けのシンプルなExcel在庫棚卸シートを作成します。
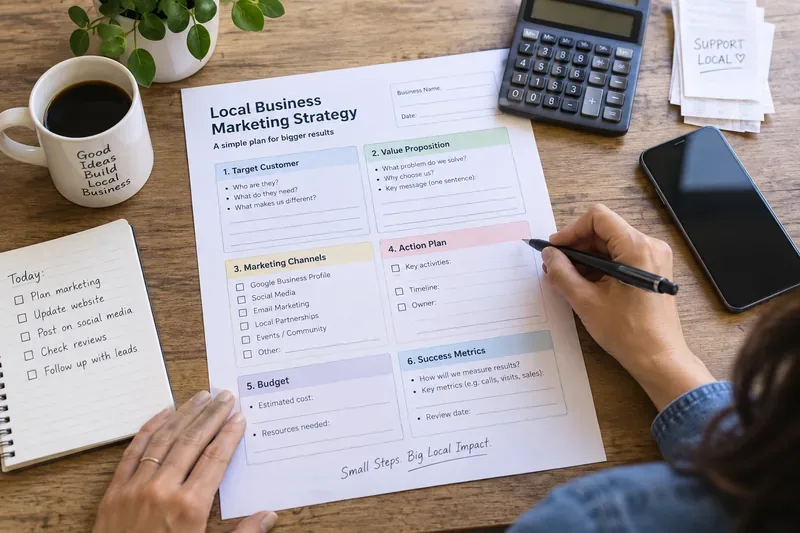
この印刷可能な1ページ構成のマーケティング戦略テンプレートを使用して、地域の顧客層、提供する商品・サービス、チャネルミックス、予算、施策、測定可能な目標を設定しましょう。
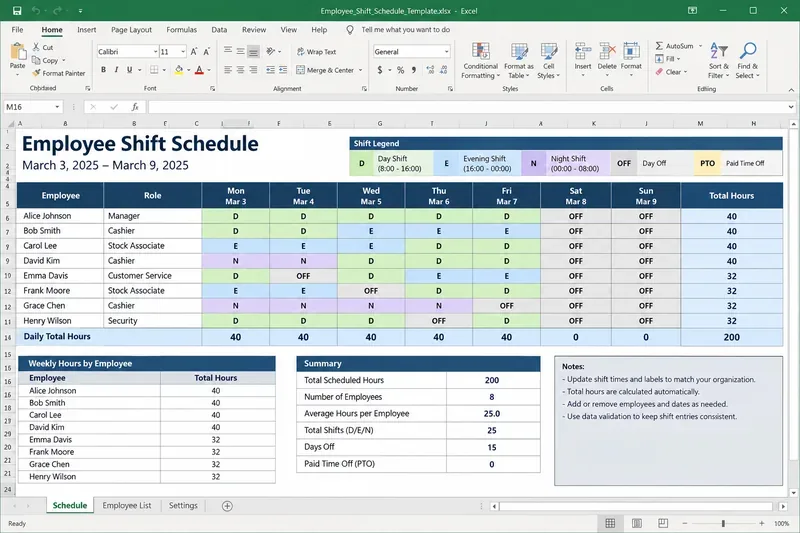
開始/終了時刻、休憩時間の控除、夜勤処理、週ごとの合計、簡単な勤務時間計算機能などを備えた、無料の従業員シフトスケジュールをExcelで作成できます。
Zoho Invoice、Square、Wave、PayPal、Invoice Ninjaなど、2026年に米国サービス業向けに提供される最高の無料請求書作成アプリを比較してみましょう。
小規模チーム向けに、Excelでシンプルな隔週給与トラッカーを作成します。明確なシート、数式、チェック機能、そして安全な給与照合のための実用的な制限事項を盛り込みます。
Salesforceの連絡先をクリーンなExcelファイルにエクスポートする方法、IDとテキストフィールドを保持する方法、重複を安全に削除する方法、そしてよくあるCSVファイルのミスを回避する方法を学びましょう。
実用的なコストカテゴリ、数式、マークアップフィールド、印刷設定、および請負業者がすぐに使えるチェックリストを備えた、印刷可能な建設工事見積書をExcelで作成します。
Word用の印刷可能なイベント企画チェックリストと予算テンプレートを活用し、担当者、期限、コスト、ベンダー、イベント当日の準備状況を明確な品質チェック項目で管理しましょう。