
Czy zastanawiałeś się kiedyś, czy Twój program antywirusowy faktycznie blokuje prawdziwe wirusy lub jakie opcje mogą faktycznie chronić Cię przed oprogramowaniem ransomware ? Jeśli chcesz sprawdzić, czy oprogramowanie antywirusowe jest dobre, czy nie, najlepiej przetestować jego rzeczywistą zdolność do zwalczania złośliwego oprogramowania. Z poniższego artykułu dowiesz się, jak zrobić to bezpiecznie!
Środki zapobiegawcze
Wybierając komputer do tych testów, powinieneś wybrać stary komputer, którego już nie potrzebujesz, lub nowy, niedrogi komputer, na którym nie ma żadnych twoich osobistych plików.
Ostrzeżenie: ten przewodnik dotyczy pobierania prawdziwego złośliwego oprogramowania – programów zaprojektowanych w celu wyrządzenia rzeczywistych szkód na Twoim komputerze i danych. Jeśli zastosujesz wystarczające środki ostrożności, będziesz bezpieczny. Ale bądź przygotowany na to, że stanie się coś złego.
Zainstaluj maszynę wirtualną Windows
Ponieważ korzystamy z maszyny wirtualnej (VM) z systemem Windows, spróbujmy zacząć od komputera korzystającego z systemu operacyjnego innego niż Windows, na przykład macOS lub Linux. Dzięki temu, że na serwerze działa inny system operacyjny niż maszyna wirtualna, ryzyko, że wirus infekujący maszynę wirtualną może włamać się i zainfekować prawdziwy system serwera, jest mniejsze.
W tym samouczku w artykule opisano użycie programu Parallels Desktop for Mac w systemie macOS do uruchomienia maszyny wirtualnej Windows. Zainstaluj program Parallels w systemie Windows 11 ; Jest to bardzo proste i wymaga tylko kilku kliknięć, aby skonfigurować.
Inne opcje wirtualizacji
Jeśli masz inny system operacyjny hosta lub chcesz korzystać z usług innego dostawcy, możesz wybrać inne oprogramowanie do wirtualizacji zamiast Parallels. Istnieje wiele opcji, w zależności od systemu operacyjnego hosta. Kilka dobrych opcji to:
- Zainstaluj legalną maszynę wirtualną z systemem Windows
- Zainstaluj maszynę wirtualną Windows na macOS z VMware Fusion
- Zainstaluj system Windows z VirtualBox na Linuksie
Chroń i wzmacniaj system Windows
Możesz ograniczyć rozprzestrzenianie się złośliwego oprogramowania, przygotowując różne programy i ustawienia przed pobraniem i sprawdzeniem pod kątem złośliwego oprogramowania.
Zainstaluj, zaktualizuj i skonfiguruj oprogramowanie antywirusowe
W tym momencie chcesz zainstalować wybrany program antywirusowy na swojej maszynie wirtualnej. W tym przewodniku używany jest domyślny program Windows Defender.
1. Otwórz aplikację Ustawienia i kliknij Prywatność i bezpieczeństwo > Zabezpieczenia systemu Windows .
Przejdź do Zabezpieczeń systemu Windows
2. Kliknij opcję Ochrona przed wirusami i zagrożeniami .
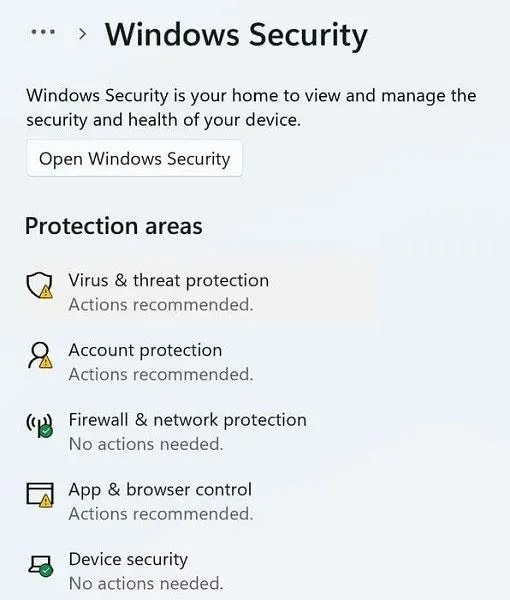
Kliknij opcję Ochrona przed wirusami i zagrożeniami
3. Przewiń nieco w dół i kliknij Zarządzaj ustawieniami.
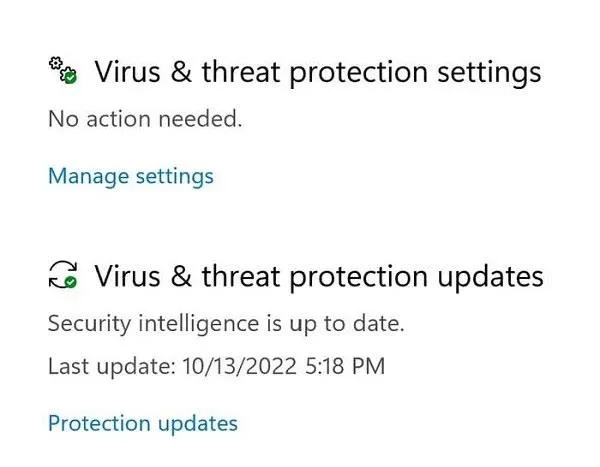
Kliknij Zarządzaj ustawieniami
4. Na kolejnym ekranie upewnij się, że wszystkie opcje zabezpieczeń są włączone, zwłaszcza opcja Ochrona w czasie rzeczywistym.
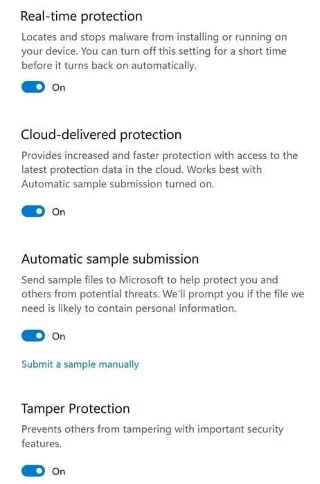
Włącz wszystkie opcje zabezpieczeń
5. Kliknij przycisk Wstecz w lewym górnym rogu, a następnie przewiń w dół i kliknij Aktualizacje ochrony.
Kliknij Aktualizacje ochrony
6. Kliknij opcję Sprawdź aktualizacje , aby upewnić się, że program Windows Defender może zidentyfikować najnowsze zagrożenia.
Zaktualizuj program Windows Defender
Utwórz konto użytkownika innego niż administrator
Domyślnym kontem na maszynie wirtualnej Windows jest zazwyczaj konto administratora. Uruchamianie złośliwego oprogramowania przy użyciu konta administratora jest bardziej ryzykowne, ponieważ może ono wprowadzać zmiany w systemie operacyjnym bez konieczności podawania hasła.
1. Otwórz Ustawienia > Konta .
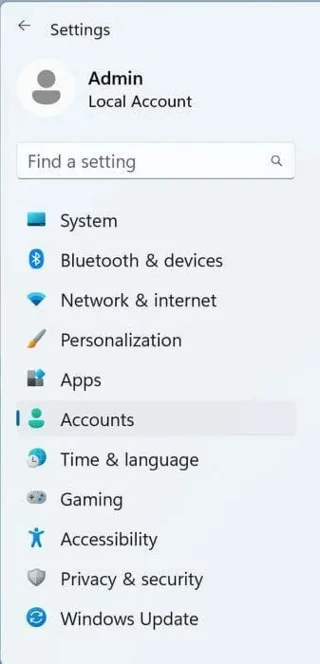
Otwórz Ustawienia -> Konta
2. Kliknij Inni użytkownicy.
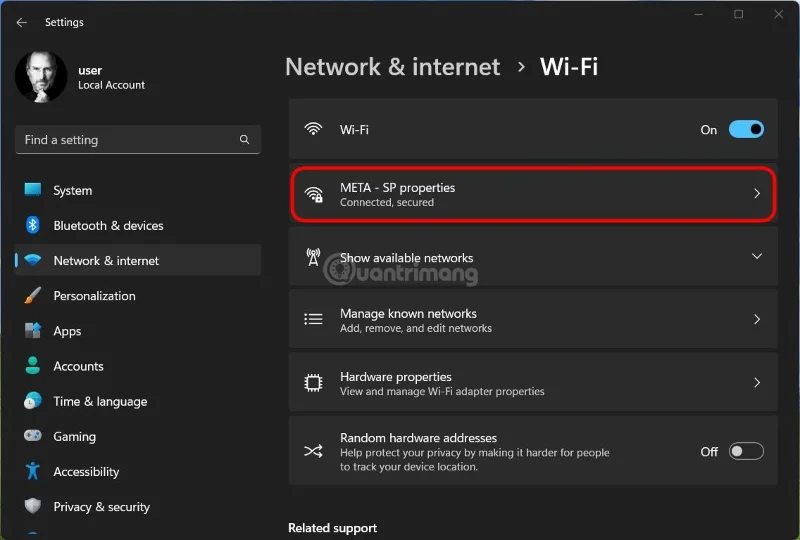
Kliknij Inni użytkownicy
3. Kliknij Dodaj konto.
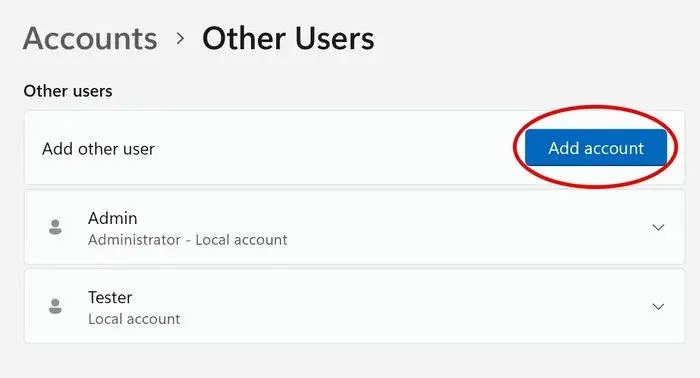
Kliknij Dodaj konto
4. Kliknij opcję Nie mam danych logowania tej osoby .
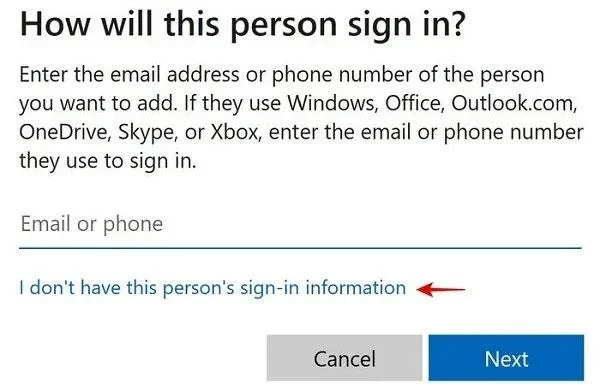
Kliknij opcję Nie mam danych logowania tej osoby
5. Kliknij opcję Dodaj użytkownika bez konta Microsoft .
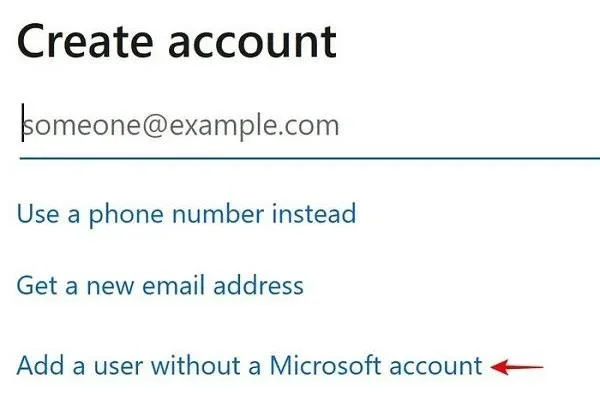
Kliknij opcję Dodaj użytkownika bez konta Microsoft
6. Wprowadź nazwę i hasło użytkownika.
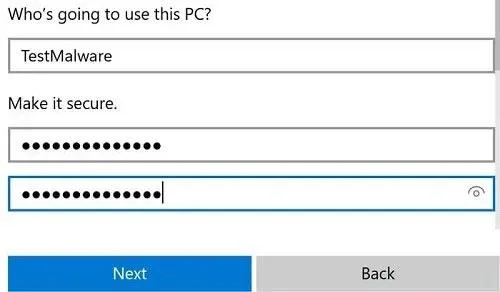
Wprowadź nazwę i hasło
7. Przewiń w dół, aby wypełnić wszystkie pytania zabezpieczające, a następnie kliknij Dalej.
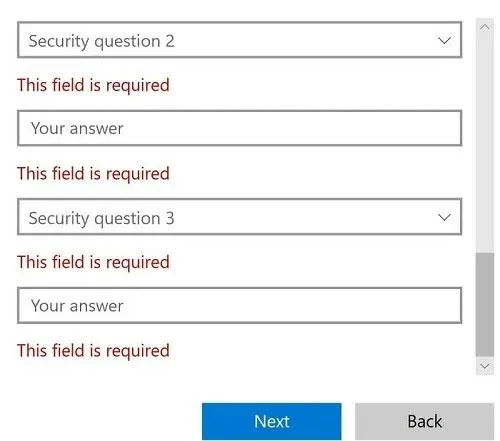
Wypełnij wszystkie pytania zabezpieczające
8. Nowe konto zostanie utworzone jako „Użytkownik Standardowy” , a nie „Administrator”. Kliknij przycisk Start systemu Windows , następnie kliknij swoją obecną nazwę użytkownika i wybierz nową nazwę użytkownika.
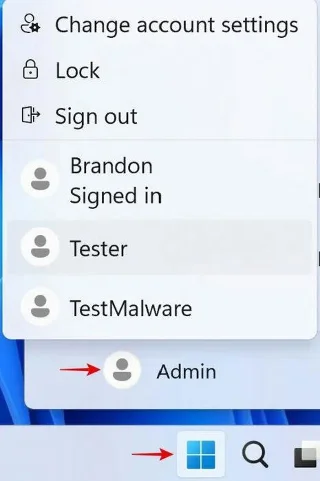
Zostanie utworzone nowe konto
9. Zaloguj się wybranym hasłem.
Przygotuj się na uruchomienie złośliwego oprogramowania
Aby przygotować maszynę wirtualną do uruchomienia szkodliwego oprogramowania i przetestować je, będziesz potrzebować następujących elementów:
Zainstaluj Pythona
Będziesz musiał zainstalować bezpieczny program Python 2.7, aby uruchomić archiwum złośliwego oprogramowania, które zostanie pobrane później.
1. Otwórz aplikację Ustawienia i wyszukaj aliasy wykonywania aplikacji na pasku wyszukiwania.
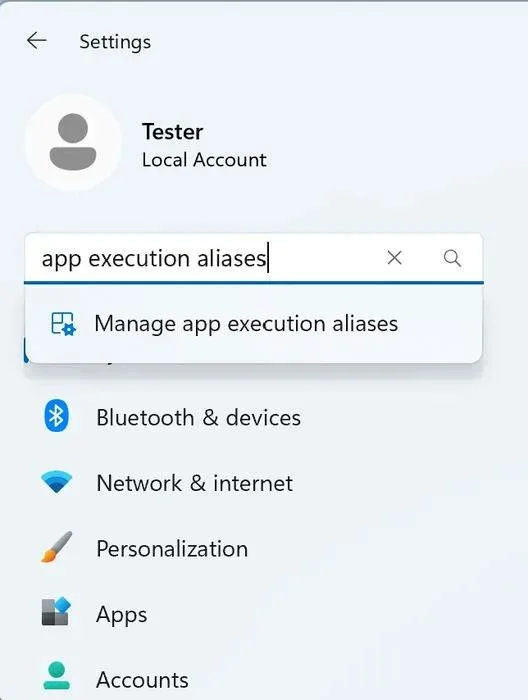
Wyszukaj aliasy wykonania aplikacji
2. Przewiń w dół, aby znaleźć wpisy o nazwie „python3.exe” lub „python.exe” i wyłącz je wszystkie.
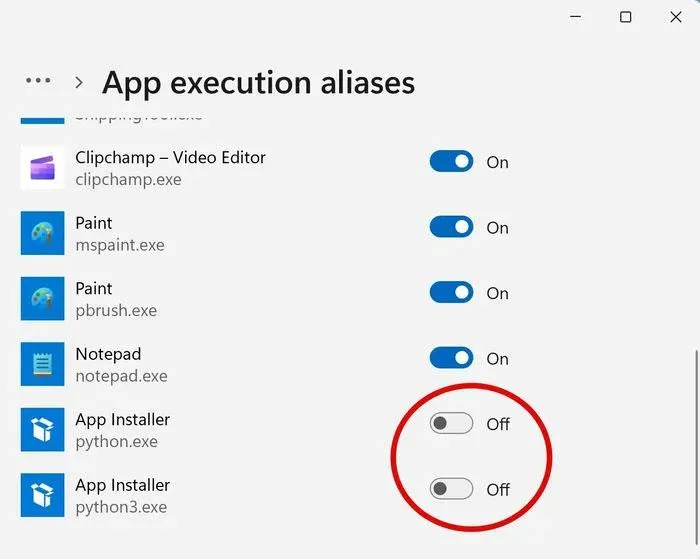
Znajdź dowolne wpisy o nazwie „python3.exe” lub „python.exe”
3. Pobierz Python 2.7 z jego oficjalnej strony internetowej (plik instalacyjny MSI dla systemu Windows x86-64).
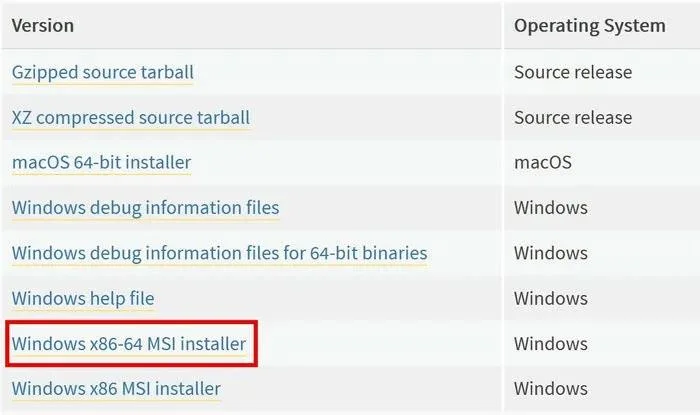
Pobierz Pythona 2.7
4. Przejdź do ustawień. Na etapie dostosowywania upewnij się, że masz włączoną opcję „Dodaj python.exe do ścieżki” .
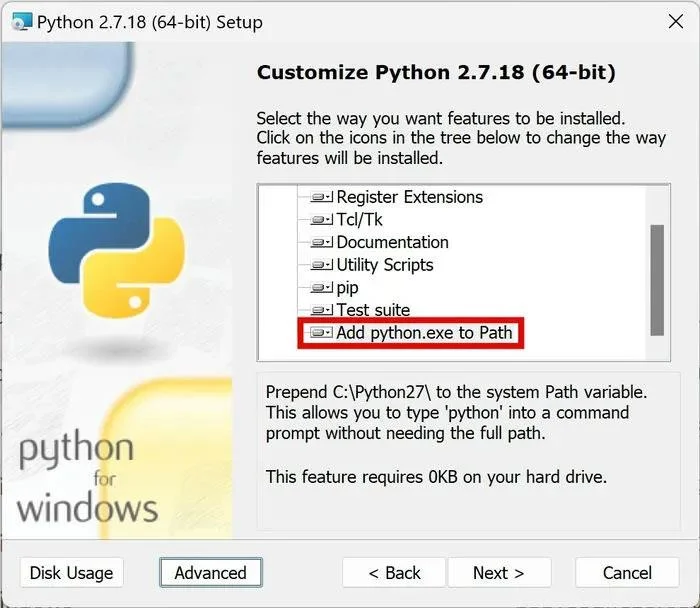
Włącz „Dodaj python.exe do ścieżki”
5. Pobierz i zainstaluj kompilator Microsoft Visual C++ dla Pythona 2.7 .
Pobierz i zainstaluj Zoo
1. Odwiedź theZoo na GitHubie. theZoo to popularny program typu open source, który bezpiecznie przegląda kolekcje znanego złośliwego oprogramowania. Kliknij Kod > Pobierz ZIP . Bądź pewien, że nic złego nie stanie się z Twoim komputerem, jeśli po prostu pobierzesz ten plik .ZIP. Całe złośliwe oprogramowanie pozostaje zaszyfrowane i zablokowane, dopóki nie wykonasz ostatniego kroku poniżej.
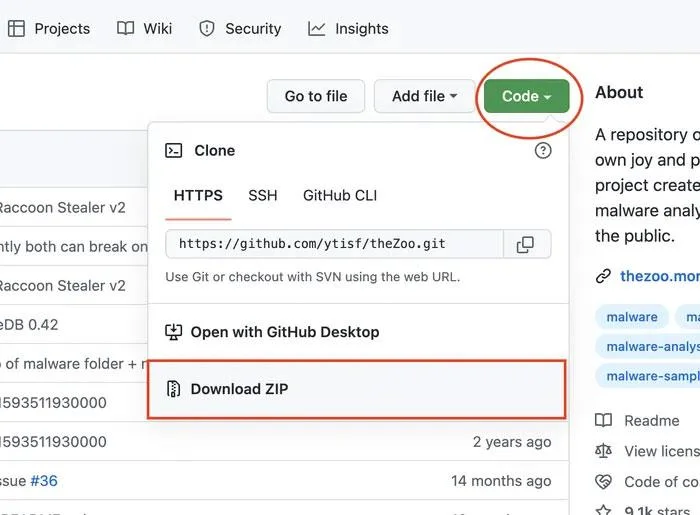
Odwiedź theZoo na GitHubie
2. Wyodrębnij pobrany plik .ZIP i wejdź do folderu. Zobaczysz różne pliki .PY i folder „malware”.
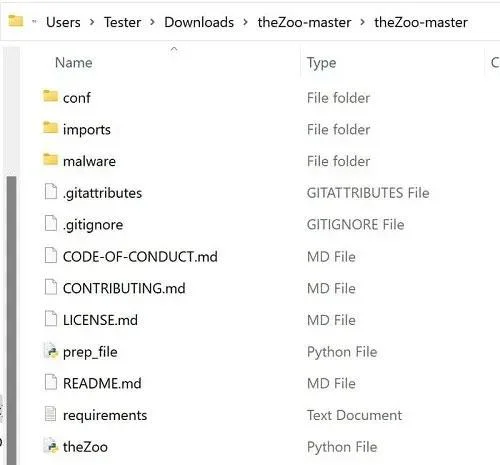
Rozpakuj pobrany plik .ZIP
3. Kliknij prawym przyciskiem myszy puste miejsce w eksploratorze plików i kliknij Otwórz w terminalu .
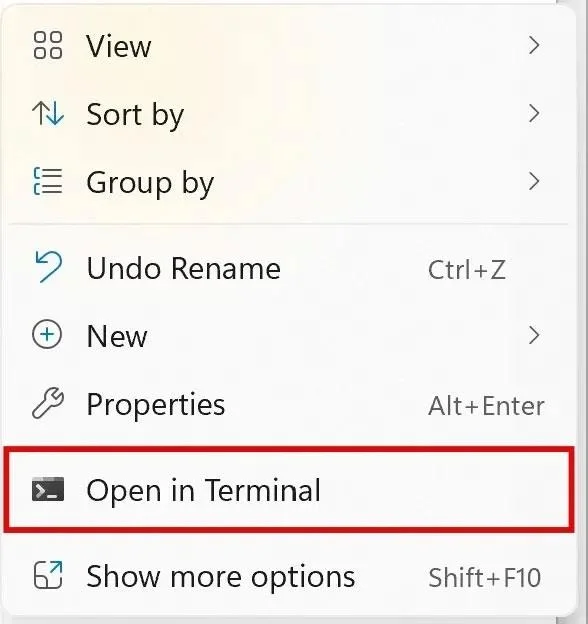
Kliknij Otwórz w terminalu
4. Zainstaluj i zaktualizuj dodatkowe moduły Pythona potrzebne do działania Zoo. Wpisz polecenie pip install --user --upgrade "pip==20.3.4" i naciśnij Enter.
5. Wprowadź następujące polecenie pip install pyreadline .
6. Wpisz pip install --user -r wymagania.txt .
7. Zobaczysz komunikat „Pomyślnie zainstalowano pyminizip-0.2.6” . Nie przejmuj się komunikatami ostrzegawczymi.
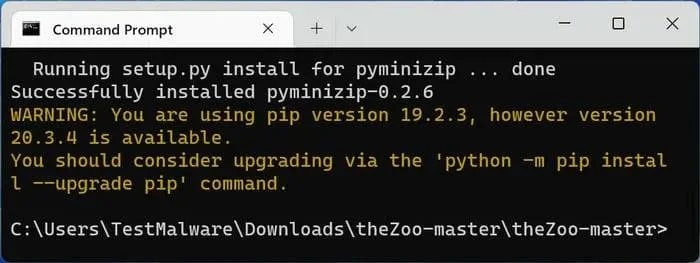
Powiadomienie „Pomyślnie zainstalowano pyminizip-0.2.6”
Skonfiguruj ustawienia programu Parallels, aby uzyskać maksymalne bezpieczeństwo
1. Zamknij maszynę wirtualną z systemem Windows.
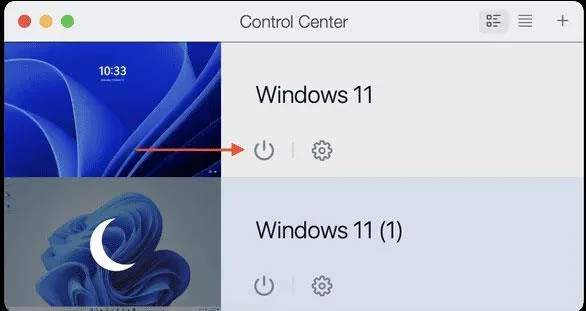
Wyłącz maszynę wirtualną Windows
2. Kliknij ikonę koła zębatego maszyny wirtualnej Windows w programie Parallels Control Center.
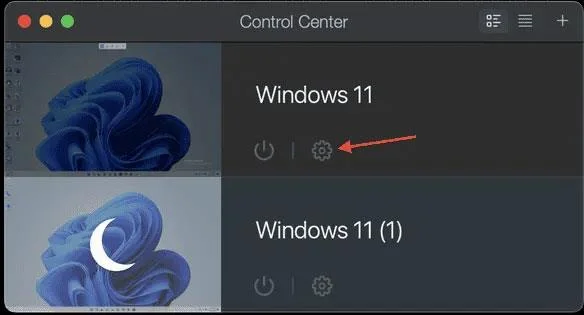
Kliknij ikonę koła zębatego maszyny wirtualnej Windows
3. Przejdź do opcji Sprzęt > Procesor i pamięć > Ręcznie , a następnie zmniejsz procesory i pamięć do mniej niż połowy wydajności systemu fizycznego. Dla bezpieczeństwa zejdź na dwa procesory i 4 GB pamięci.
Zmniejsz procesory i pamięć
4. Kliknij opcję Udostępnione drukarki , a następnie odznacz Udostępnij drukarki Mac w systemie Windows 11 .
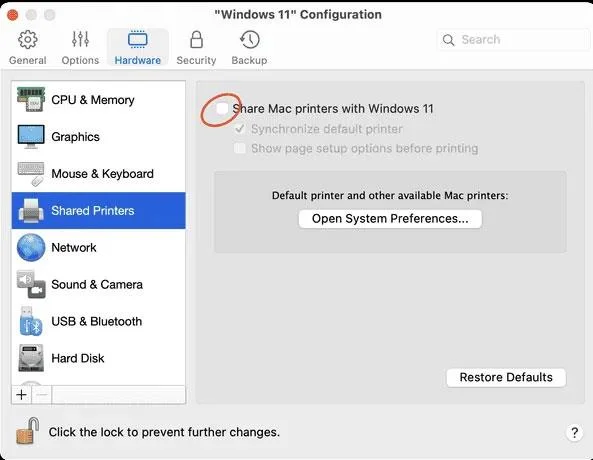
Odznacz opcję Udostępnij drukarki Mac w systemie Windows 11
5. Przejdź do menu Sieć -> Źródło i wybierz Rozłączony.
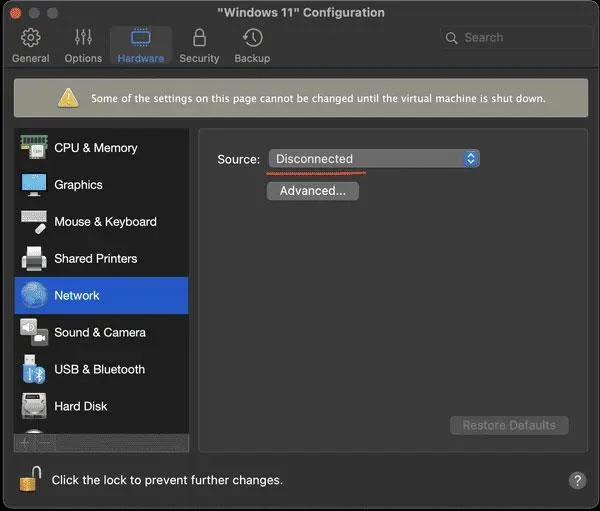
Wybierz opcję Rozłączono
6. Wybierz opcję Zabezpieczenia i zaznacz opcję Izoluj system Windows od komputera Mac .
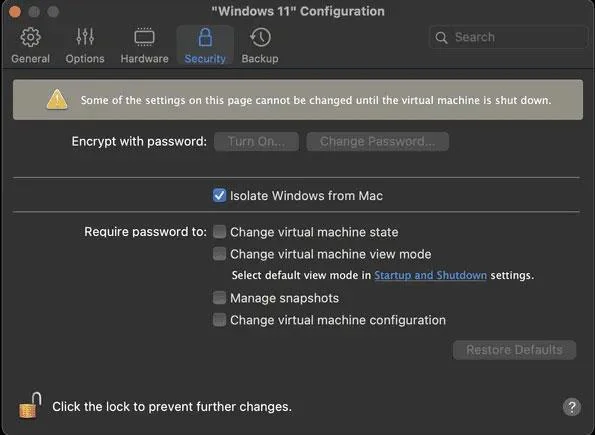
Zaznacz opcję Izoluj system Windows od komputera Mac
7. Kliknij przycisk zasilania na maszynie wirtualnej Windows w programie Parallels Control Center.
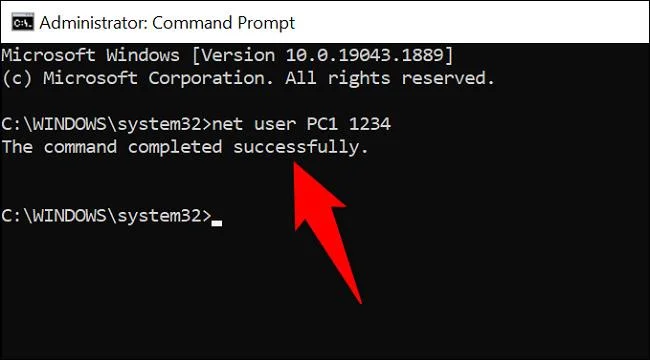
Kliknij przycisk zasilania na maszynie wirtualnej z systemem Windows
8. Zaloguj się ponownie do utworzonego wcześniej użytkownika niebędącego administratorem.
Nawet jeśli nie korzystasz z programu Parallels, możesz zastosować te same ustawienia w większości innych programów do wirtualizacji.
Uruchom złośliwe oprogramowanie
1. Aby uruchomić złośliwe oprogramowanie, otwórz okno Terminala w folderze Zoo, jak pokazano wcześniej.
2. Wpisz python theZoo.py i naciśnij Enter.
3. Przeczytaj umowę licencyjną użytkownika końcowego (EULA), a następnie wpisz TAK.
4. W konsoli Zoo wpisz polecenie pomocy , aby zobaczyć różne polecenia. Wejdź do wyjścia , aby w dowolnym momencie opuścić Zoo.
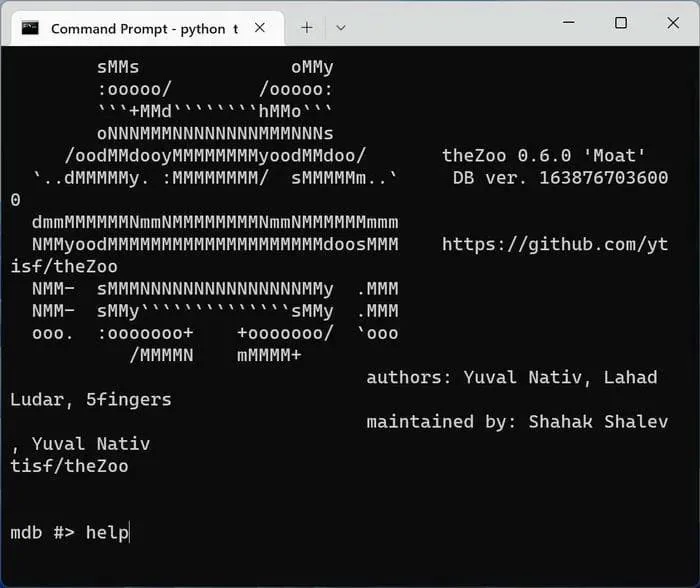
Wyświetl różne polecenia
5. Wpisz search ransomware , aby wyświetlić listę wszystkich programów ransomware. Zobaczysz listę podobną do poniższej.
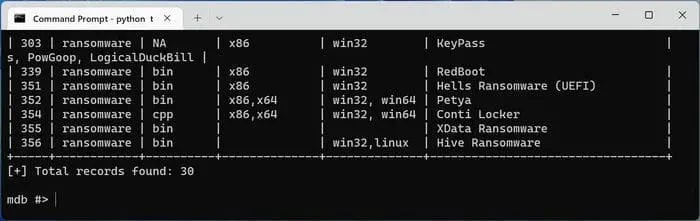
Lista wszystkich programów ransomware
6. Wybierz jedno z używanych złośliwych programów (zastąp numerem znajdującym się skrajnie po lewej stronie obok wymienionego złośliwego oprogramowania). Na przykład wpisz użyj 352 , aby wybrać oprogramowanie ransomware Petya.
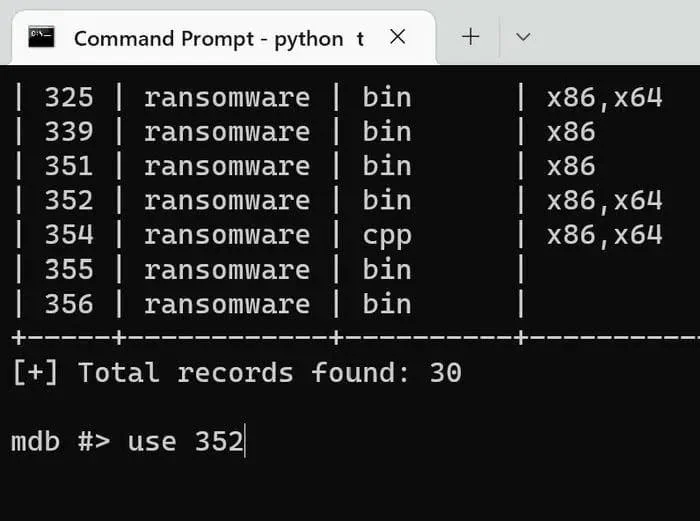
Wybierz jedno ze złośliwych programów
7. Wpisz get , aby pobrać wybrane złośliwe oprogramowanie.
8. Szybko otrzymasz powiadomienie Windows Defender z informacją, że coś zablokował.
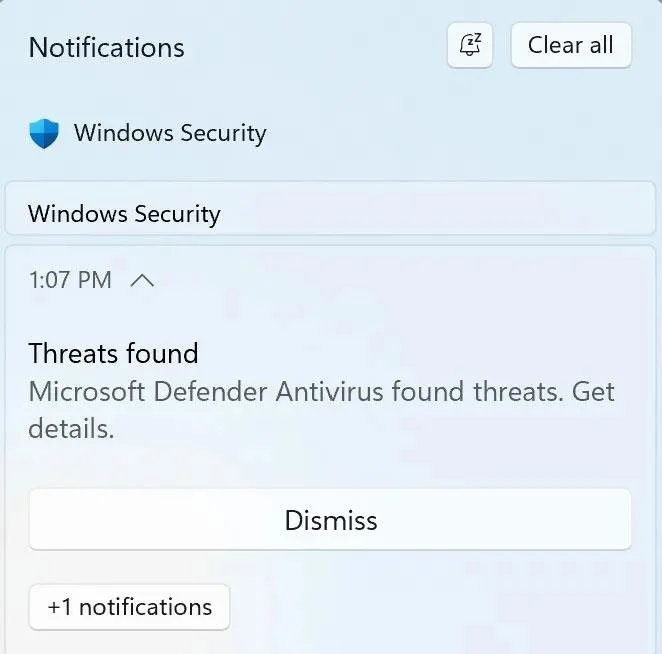
Powiadomienia programu Windows Defender
Oznacza to, że masz dobrą ochronę. Chociaż większość dobrych programów antywirusowych po prostu cicho blokuje pobieranie złośliwego oprogramowania, powinieneś także sprawdzić jego zdolność do działania!





