
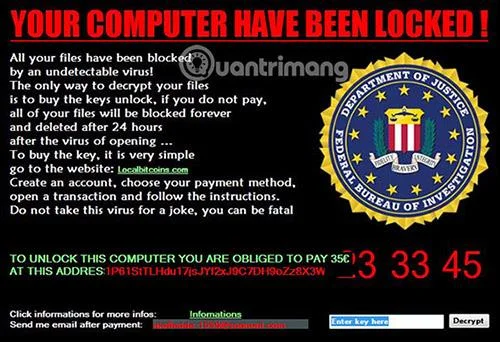
Stupid Ransomware to rodzina ransomware powszechnie używana przez niewykwalifikowanych programistów, a wiele wariantów tej rodziny wykorzystuje motywy oparte na filmach, kulturze popularnej lub fałszywych zawiadomieniach organów ścigania. Ta rodzina ransomware została utworzona przy użyciu projektu open source opublikowanego w GitHub.
Zaletą tej rodziny ransomware jest to, że mają statyczne klucze szyfrujące, dzięki czemu można je łatwo odszyfrować. Czytelnicy mogą zapoznać się z przykładem wariantu Stupid Ransomware w poniższym artykule.
Michael Gillespie stworzył deszyfrator o nazwie StupidDecryptor, który zawiera klucze deszyfrujące dla wszystkich znalezionych wariantów Stupid Ransomware. Warianty, które można obecnie odszyfrować za pomocą tego narzędzia, obejmują te, które dodają następujące rozszerzenia do nazw zaszyfrowanych plików.
.666, .adam, .alosia, .android, .ANNABELLE, .anon, .bycicle, .corrupted, .crypted, .CYRON, .deria, .devil, .Doxes, .encrypt, .eTeRnItY, .FailedAccess, .fucked, .fucking, .fun, .H34rtBl33d, .Harzhuangzi, .haters, .iGotYou, .jeepers, .jigsaw, .killedXXX, .lock, .malki, .Malki, .MIKOYAN, .Nazi, .powned, .purge, .slvpawned, .SnakeEye, .Tesla, .whycry, .WINDIE, .XmdXtazX, .xncrypt, _crypt0, _nullbyte
Poniżej znajdują się instrukcje dotyczące korzystania z narzędzia StupidDecryptor.
Jak odszyfrować warianty Stupid Ransomware
Aby odszyfrować wariant Stupid Ransomware, możesz pobrać StupidDecryptor tutaj .
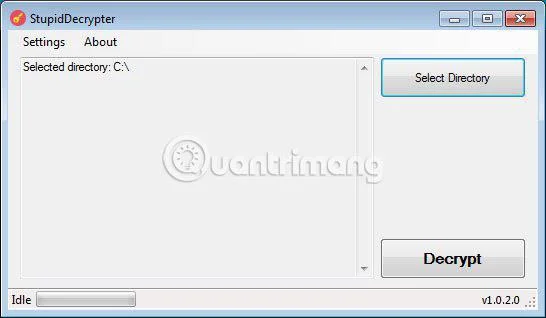
Po pobraniu wystarczy dwukrotnie kliknąć plik wykonywalny, aby rozpocząć dekodowanie, a zostanie wyświetlony ekran główny.
Teraz kliknij przycisk Wybierz katalog i wybierz dysk, który chcesz odszyfrować, na przykład dysk C:\. Gdy użytkownik wybierze dysk, przycisk Odszyfruj stanie się dostępny.
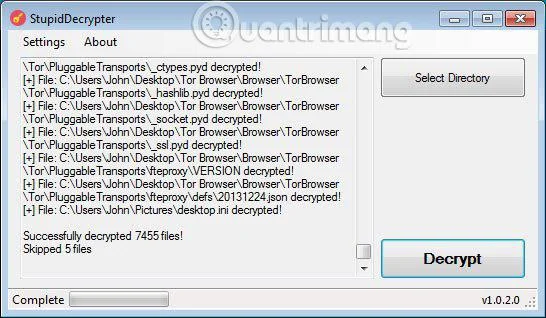
Następnie kliknij przycisk Odszyfruj , aby rozpocząć odszyfrowywanie wybranego folderu. Po kliknięciu przycisku Odszyfruj program odszyfruje wszystkie zaszyfrowane pliki i wyświetli w oknie status odszyfrowania.
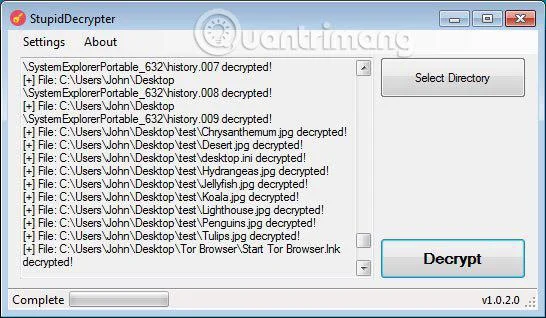
Po zakończeniu procesu narzędzie deszyfrujące wyświetli raport podsumowujący liczbę odszyfrowanych plików. Jeśli niektóre pliki zostaną pominięte, może to być spowodowane tym, że pliki te mają specjalne uprawnienia.
Zobacz więcej:





