
Uruchamiając system Windows 11 , Microsoft ogłosił, że system operacyjny będzie obsługiwał wyłącznie komputery z układami zabezpieczającymi TPM 2.0. Według Microsoftu TMP 2.0 jest kluczowym elementem zapewniającym bezpieczeństwo dzięki Windows Hello i BitLoker. Dzięki temu system Windows 11 lepiej chroni tożsamość i dane użytkowników.
Aby pomóc użytkownikom i administratorom w łatwym kontrolowaniu danych przechowywanych w module TPM, firma Microsoft dodała narzędzie o nazwie Diagnostyka TPM. Jest to narzędzie dodatkowe, więc aby z niego skorzystać, należy je najpierw zainstalować.
Aby zainstalować i używać Diagnostyki TPM w systemie Windows 11, postępuj zgodnie z poniższymi instrukcjami:
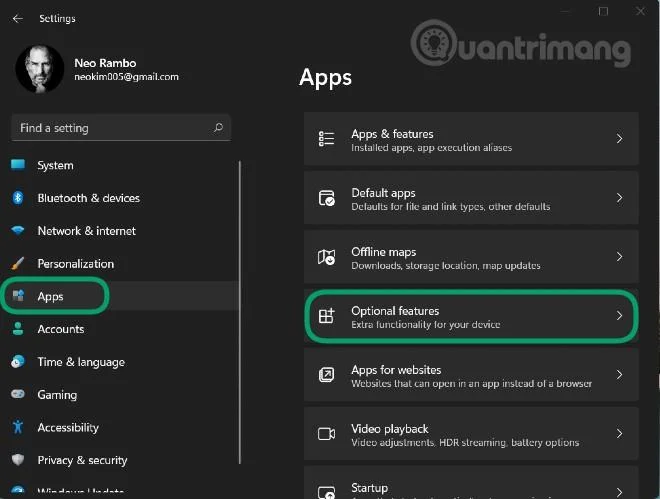
Krok 1 : Naciśnij Windows + I , aby otworzyć Ustawienia , a następnie przejdź do sekcji Aplikacje na lewym pasku
Krok 2 : Kliknij Funkcje opcjonalne
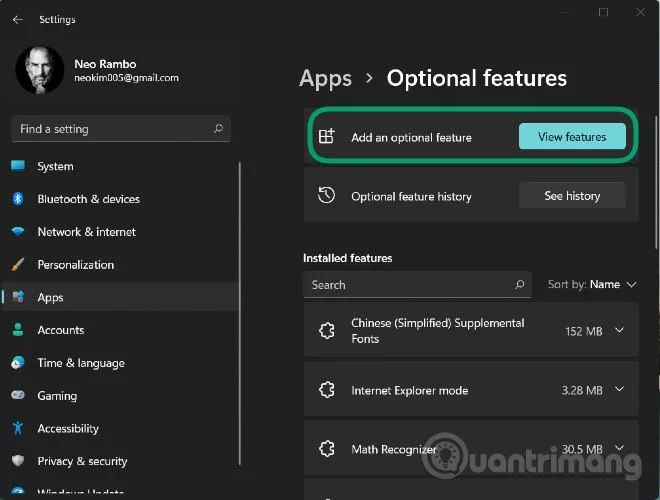
Krok 3 : Kliknij opcję Wyświetl funkcje w sekcji Dodaj opcjonalną funkcję
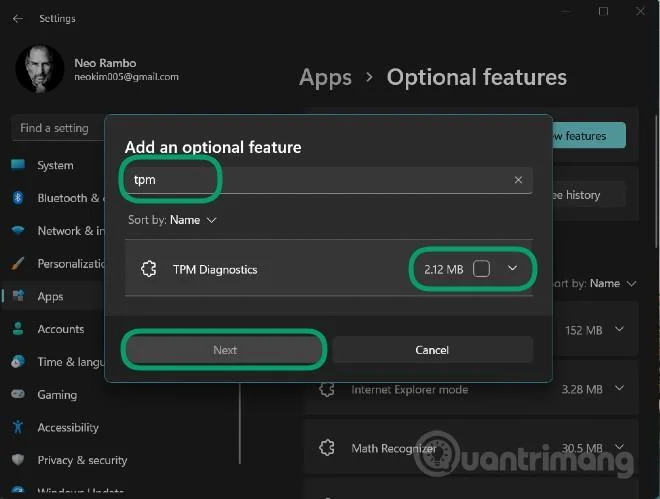
Krok 4 : Wpisz tpm w polu wyszukiwania, następnie kliknij obok narzędzia Diagnostyka TPM pokazane poniżej i kliknij Dalej > Zainstaluj , aby potwierdzić instalację
Krok 5 : Po odczekaniu na zainstalowanie systemu możesz skorzystać z Diagnostyki TPM za pośrednictwem okna poleceń terminala Windows (administrator) (nowa nazwa wiersza poleceń)
Krok 6 : Naciśnij Windows + X , aby otworzyć menu Power User, a następnie wybierz Terminal Windows (Administrator)
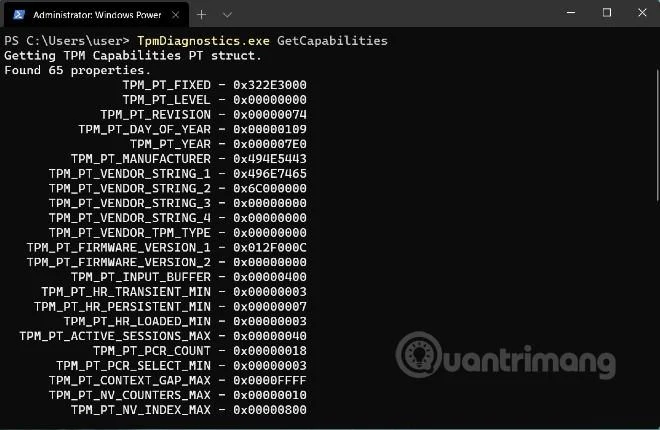
Tutaj możesz wprowadzić polecenia sterujące Diagnostyki TPM. Na przykład polecenie TpmDiagnostics.exe GetCapabilities wyświetli listę możliwości i ustawień układu TPM na komputerze, jak pokazano poniżej:
Oprócz sprawdzania przechowywanych kluczy zabezpieczeń i innych informacji można także używać Diagnostyki TPM do kodowania/dekodowania plików Base64, szesnastkowych i binarnych.
Dzięki Diagnostyce TPM możesz dowiedzieć się wielu informacji na temat podstawowego mechanizmu bezpieczeństwa systemu Windows 11. Zalecamy jednak, abyś nie „zajmował się” zbytnio tym narzędziem Diagnostyka TPM, jeśli go nie rozumiesz. W przypadku nieprawidłowej konfiguracji możesz utracić klucze niezbędne do operacji na komputerze.
Poniżej znajduje się lista wszystkich poleceń dostępnych w narzędziu Diagnostyka TPM:
Flags:
	PrintHelp ( /h -h )
	PromptOnExit ( -x /x )
	UseECC ( -ecc /ecc )
	UseAes256 ( -aes256 /aes256 )
	QuietPrint ( -q /q )
	PrintVerbosely ( -v /v )

Use the 'help' command to get more information about a command.
Commands:

TpmInfo:
	GetLockoutInfo
	IsOwned
	PlatformType
	CheckFIPS
	ReadClock
	GetDeviceInformation
	IfxRsaKeygenVulnerability
	GatherLogs [full directory path]
	PssPadding
	IsReadyInformation

TpmTask:
	MaintenanceTaskStatus
	ShowTaskStatus
	IsEULAAccepted
	ProvisionTpm [force clear] [allow PPI prompt]

TpmProvisioning:
	PrepareTPM
	CanUseLockoutPolicyClear
	CanClearByPolicy

AutoProvisioning:
	IsAutoProvisioningEnabled
	EnableAutoProvisioning
	DisableAutoProvisioning [-o]

EK:
	EkInfo
	ekchain
	EkCertStoreRegistry
	GetEkCertFromWeb [-ecc] [cert file]
	GetEkCertFromNVR [-ecc] [cert file]
	GetEkCertFromReg [-ecc] [ output file ]
	GetEk [-ecc] [key file]
	CheckEkCertState
	InstallEkCertFromWeb
	InstallEkCertFromNVR
	InstallEkCertThroughCoreProv
	EKCertificateURL

WindowsAIK:
	InstallWindowsAIK [-skipCert]
	WinAikPersistedInTpm
	UninstallWindowsAIKCert
	GetWindowsAIKCert [cert file]
	IsWindowsAIKInstalledInNCrypt
	EnrollWindowsAIKCert
	GetWindowsAIKPlatformClaim ["fresh"] [output file]

OtherKeys:
	PrintPublicInfo [ srk / aik / ek / handle ] [-asBcryptBlob / -RsaKeyBitsOnly / -RsaSymKeyBitsOnly] [-ecc]
	TestParms [ SYMCIPHER | RSA ] [ algorithm specific arguments ]
	EnumerateKeys

NVStorage:
	EnumNVIndexes
	DefineIndex [index] [size] [attribute flags]
	UndefineIndex [index]
	ReadNVIndexPublic [index]
	WriteNVIndex [index] [data in hex format | -file filename]
	ReadNVIndex [index]
	NVSummary

NVBootCounter:
	CheckBootCounter
	ReadBootCounter [/f]

PCRs:
	PrintPcrs

PhysicalPresence:
	GetPPTransition
	GetPPVersionInfo
	GetPPResponse
	GetPPRequest

TPMCommandsAndResponses:
	CommandCode [hex command code]
	ResponseCode [hex response code]

Tracing:
	EnableDriverTracing
	DisableDriverTracing
	FormatTrace [etl file] [output json file]

DRTM:
	DescribeMle [MLE Binary File]

Misc:
	Help [command name]
	DecodeBase64File [file to decode from base 64]
	EncodeToBase64File [file to encode]
	ReadFileAsHex [file to read]
	ConvertBinToHex [file to read] [file to write to]
	ConvertHexToBin [file to read] [file to write to]
	Hash [hex bytes or raw value to hash]
	GetCapabilities




