
Obecnie w powszechnym użyciu jest wiele różnych protokołów VPN, a wielu dostawców VPN oferuje swoim użytkownikom różne opcje. Czasami ta opcja jest wbudowana w aplikację do połączeń, a czasami jest to po prostu opcja konfiguracji narzędzi VPN innych firm.
Najpopularniejsze protokoły to PPTP (protokół tunelowania punktu-punkt), L2TP/IPSec (protokół tunelowania warstwy 2) i OpenVPN.
Część 1: Jak zwiększyć bezpieczeństwo VPN?
Sieci VPN są domyślnie wyposażone w świetne funkcje bezpieczeństwa, ale to nie znaczy, że sieci VPN nie można „złamać”. Jeśli chcesz zapewnić większe bezpieczeństwo swojej sieci VPN, możesz zapoznać się z dodatkowymi instrukcjami poniżej:
Zmień protokół VPN
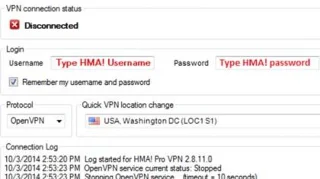
Nie ma tylko jednego typu protokołu VPN. Obecnie w powszechnym użyciu jest wiele różnych protokołów VPN, a wielu dostawców VPN oferuje swoim użytkownikom różne opcje. Czasami ta opcja jest wbudowana w aplikację połączeniową, a czasami jest to po prostu opcja konfiguracji narzędzi VPN innych firm.
Najpopularniejsze protokoły to PPTP (protokół tunelowania punktu-punkt), L2TP/IPSec (protokół tunelowania warstwy 2) i OpenVPN.
Zwłaszcza jeśli instalujesz te protokoły na urządzeniach mobilnych lub routerach Flash VPN, PPTP i L2TP można uznać za najlepsze opcje. Powodem jest to, że protokoły te są łatwe w konfiguracji. W wielu przypadkach potrzebujesz jedynie nazwy serwera, nazwy użytkownika i hasła.
Możesz jednak także skorzystać z Open VPN. Zasadniczo PPTP został „złamany” – PPTP wykorzystuje 128-bitowe szyfrowanie (słabe szyfrowanie), a początkowe połączenie i proces uwierzytelniania mogą zostać zablokowane i złamane. Spośród powyższych protokołów PPTP jest najszybszym protokołem, ponieważ ma najniższe szyfrowanie.
Protokół L2TP jest bezpieczniejszy. Ale ten protokół ma dłuższy proces szyfrowania i jest najwolniejszym z protokołów.
OpenVPN jest najlepszym z powyższych protokołów: jest dość szybki, szybko odzyskuje utracone połączenie i zapewnia bezpieczeństwo, które znamy od dawna. Jeśli się zastanawiasz, OpenVPN jest dla Ciebie najlepszym wyborem.
Część 2: Niektóre oprogramowanie VPN
Jednym z problemów związanych z połączeniem się z VPN jest to, że jeśli połączenie VPN nie powiedzie się – jeśli serwer VPN zostanie odłączony lub ma słabe połączenie – Twój komputer natychmiast będzie miał nieprawidłowy adres internetowy. Ale nawet nie wiesz, że coś takiego się dzieje.
I dlatego warto szukać wsparcia w alternatywnych aplikacjach. Aby mieć pewność, że w przypadku utraty połączenia VPN lub jego wolnego połączenia, nadal będziesz mógł korzystać z alternatywnej aplikacji. Zasadniczo, jeśli nie łączysz się przez VPN, nie możesz połączyć się ze wszystkimi.
Niektóre aplikacje do połączeń VPN, których można użyć w przypadku wystąpienia błędów połączenia VPN.
1. VPNNetMon
VPNetMon to jedna z alternatywnych aplikacji, z których możesz korzystać. Ta niewielka aplikacja jest przeznaczona dla systemu Windows i można skonfigurować ją tak, aby natychmiast się zamykała, jeśli sieć VPN „umarła”, a następnie VPN uruchomiła się ponownie.
- Pobierz VPNetMon na komputer z systemem Windows XP i zainstaluj go tutaj.
- Pobierz VPNetMon na komputer z systemem Windows 7 i zainstaluj tutaj.
Aby skonfigurować VPNetMon, wykonaj poniższe czynności:
1. Połącz się ze swoją siecią VPN.
2. Uruchom ponownie aplikację i kliknij Opc.
3. W lewym okienku zobaczysz 2 adresy IP: wewnętrzny adres IP (powyżej) i adres IP VPN (obok).
W polu oznaczonym VPN IP Start t wpisz pierwszą cyfrę swojego adresu IP VPN. Na przykład, jeśli adres IP VPN to 10.1.1.68 , w ramce VPN Start IP wpisz 10.
4. Następnie obok sekcji A1 kliknij Przeglądaj i znajdź aplikację, którą chcesz sterować, np. utorrent.exe. Jeśli zaznaczysz pole Kontrola , aplikacja zostanie automatycznie zamknięta, jeśli Twoja sieć VPN będzie w trybie offline. Jeśli zaznaczysz opcję Auto, aplikacja uruchomi się ponownie, gdy VPN „powróci”.
2. Wycieki DNS
Pamiętaj, że DNS to usługa używana przez Twój komputer do tłumaczenia adresów URL, takich jak techradar.com, na adresy IP.
Kiedy łączysz się z VPN, automatycznie korzystasz z bezpiecznego serwera DNS udostępnianego przez usługę VPN. Z wyjątkiem sytuacji, gdy Twój komputer regularnie korzysta z połączeń DNS, możesz pominąć VPN. Nazywa się to wyciekiem DNS i może być śledzone przez „siły zewnętrzne”.
Niektórzy klienci VPN mają wbudowaną ochronę DNS, ale jeśli nie, możesz to sprawdzić tutaj . Jego lokalizacja wskaże Ci „wyraźnie”, gdzie znajduje się VPN. Jeśli to się nie powiedzie, możesz szybko pobrać aplikację ze stron udostępniających aplikacje, aby naprawić błąd.
3. Wycieki protokołu IPv6
W przypadku większości działań internetowych zwykle używamy wersji IPv4. Rzecz jednak w tym, że adresy IPv6 (Internet Protocol Version 6) również są całkiem niezłe, a ta nowa generacja adresów IP ma za zadanie zastąpić wersję adresu IPv4 w działaniach internetowych. W rzeczywistości użytkownicy nie używają adresów IPv6, ale ich komputery i laptopy obsługują adresy IPv6.
Adres IPv6 działa poza siecią VPN i hakerzy mogą go wykorzystać, aby dowiedzieć się, kim jesteś. Ta metoda nie jest często używana, ale nadal może się zdarzyć i aby to naprawić, jedynym rozwiązaniem jest wyłączenie protokołu IPv6. Niektórzy klienci VPN mają wbudowaną funkcję wyłączania protokołu IPv6, ale niektórzy nie. Aby ręcznie wyłączyć IPv6, wykonaj poniższe czynności:
Począwszy od systemów Windows Vista i Server 2008 firma Microsoft integruje i obsługuje adresy IPv6 (protokół internetowy w wersji 6), a protokół IPv6 jest domyślnie włączony. Ta nowa generacja adresów IP ma na celu zastąpienie adresów IPv4 w operacjach internetowych.
Jeśli Twoje połączenie sieciowe nie ma szczególnych wymagań dotyczących protokołu IPv6, a są one nieliczne, możesz wyłączyć protokół IPv6. Jednak w przeciwieństwie do innych protokołów, nie można wyłączyć protokołu IPv6, wyłączając protokół na każdym interfejsie sieciowym.
Najlepszym sposobem na wyłączenie protokołu IPv6 jest skorzystanie z rejestru.
Najpierw kliknij przycisk Start , następnie w polu wyszukiwania wpisz regedit i naciśnij klawisz Enter , aby otworzyć okno Edytora rejestru.
W oknie Edytora rejestru przejdź do klucza:
HKEY_LOCAL_MACHINE => SYSTEM => CurrentControlSet => Usługi => TCPIP6 => Parametry
Kliknij prawym przyciskiem myszy Parametry , wybierz Nowy => Wartość DWORD (32-bitowa) . Nazwij tę nową wartość DisabledComponents i naciśnij klawisz Enter.
Teraz kliknij prawym przyciskiem myszy właśnie utworzoną wartość DisabledComponents i wybierz Modyfikuj. Ustaw wartość DisabledComponents na FFFFFFFF , a następnie kliknij OK .
Na koniec uruchom ponownie komputer, a protokół IPv6 zostanie wyłączony na wszystkich interfejsach.
Jeśli chcesz po prostu sprawdzić, czy Twój system nie przecieka, możesz odwiedzić tę stronę i przeprowadzić test, będąc podłączonym do VPN.
Więcej artykułów znajdziesz poniżej:
Powodzenia!





