
Jeśli Twój system został zainfekowany złośliwym oprogramowaniem HiddenTear, nie martw się zbytnio, ponieważ program o nazwie HT Brute Forcer (opracowany przez Michaela Gillespiego) może pozwolić Ci odzyskać zaszyfrowane pliki bez konieczności płacenia okupu.
HiddenTear to nazwa rodziny ransomware , którego pełny kod źródłowy jest rozpowszechniany w serwisie GitHub. Umożliwia to atakującym pobranie kodu źródłowego i utworzenie własnych wariantów oprogramowania ransomware, które można wykorzystać do wywoływania infekcji na dużą skalę.
Ze względu na ogromną dostępność kodu źródłowego istnieje wiele wariantów ransomware opracowanych pod różnymi nazwami, ale nadal korzystających z tej samej bazy kodu HiddenTear. Jednak użycie tego samego kodu platformy ułatwi także dekodowanie tego typu złośliwego oprogramowania. Możemy absolutnie zastosować jedną metodę dekodowania, aby poradzić sobie z wieloma różnymi wariantami HiddenTear.
Niektóre warianty HiddenTear obsługiwane przez to narzędzie obejmują:
|
8lock8, AnonCrack, Assembly, Balbaz, BankAccountSummary, Bansomqare Wanna, Blank, BloodJaws, Boris, CerberTear, CryptConsole2, CryptoKill, CyberResearcher, Data_Locker, Dev-Nightmare 2xx9, Diamond, Domino, Donut, dotRansom, Executioner, Executioner2, Executioner3, Explerer, FlatChestWare, Frog, Fuck_You, Gendarmerie, Horros, JobCrypter, Jodis, J-Ransomware, J-Want-To-Cry, Karmen, Kraken 2.0, Kratos, LanRan, Lime, Lime-HT, Luv, Matroska, MireWare, MoonCrypter, MTC , Nobug, Nulltica, cebula3cry, OpsVenezuela, Paul, PayOrDie, Pedo, PGPSnippet, Poolezoor, Pransomware, Predator, Qwerty, Random6, Random6 2, Randion, RansomMine, Rootabx, Saramat, Shrug, ShutUpAndDance, Sorry, Symbiom, TearDr0p, Technicy, The Brotherhood, TheZone, tlar, TotalWipeOut, TQV, Ton, VideoBelle, WhiteRose, WhiteRose2, Zalupaid, ZenCrypt, Zenis, ZeroRansom, Zorro |
Jeśli Twój komputer jest zainfekowany oprogramowaniem ransomware HiddenTear, możesz skorzystać z poniższych instrukcji, aby bezpłatnie odszyfrować swoje pliki.
Jak odszyfrować pliki zaszyfrowane przez HiddenTear
Jeśli nie masz jeszcze HT Brute Forcer, pobierz najpierw oprogramowanie, klikając poniższy link pobierania i zapisując oprogramowanie bezpośrednio na pulpicie systemu Windows.
Pobierz HT Brute Forcer
Po pobraniu będziesz musiał rozpakować pobrany plik hide-tear-bruteforcer.zip, a następnie wyodrębniony zostanie plik o nazwie HiddenTear Bruteforcer.exe. Teraz kliknij dwukrotnie plik wykonywalny HiddenTear Bruteforcer.exe, aby rozpocząć uruchamianie programu.
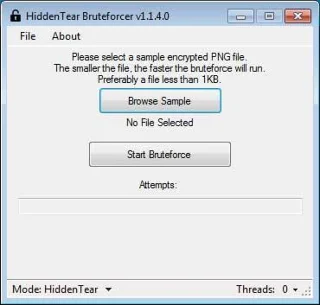
Po uruchomieniu programu kliknij przycisk Przeglądaj próbkę , a program poprosi Cię o znalezienie zaszyfrowanego pliku PNG. Im mniejszy, tym lepiej.
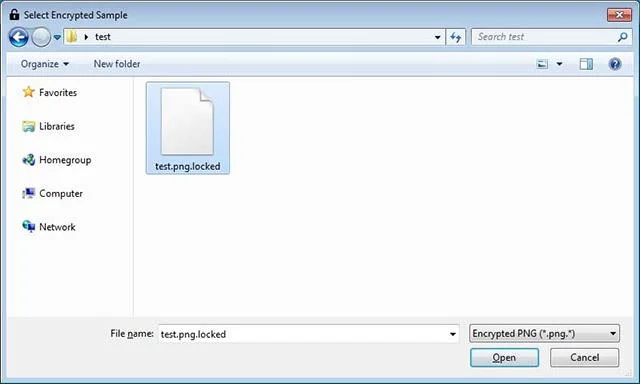
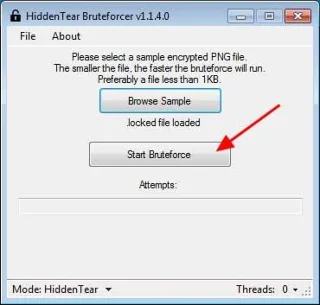
Po wybraniu zaszyfrowanego pliku narzędzie wskaże, że plik został przesłany. Teraz kliknij przycisk Uruchom Bruteforce , aby rozpocząć deszyfrowanie, jak pokazano poniżej.
Program rozpocznie teraz pobieranie klucza deszyfrującego. Ten proces może zająć trochę czasu, więc proszę cierpliwie czekać, aż Bruteforcer zacznie działać.
Po pomyślnym znalezieniu klucza szyfrowania program automatycznie odszyfruje przesłany zaszyfrowany plik i poprosi o sprawdzenie, czy został on poprawnie odszyfrowany, czy nie.
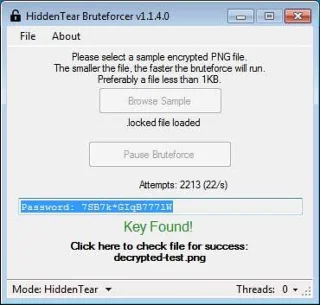
Jeśli plik został poprawnie odszyfrowany, powinieneś zapisać wykryty klucz/hasło i zapisać je do użycia z deszyfratorem HiddenTear, który będziesz musiał teraz pobrać.
Teraz musisz pobrać samodzielny dekoder HiddenTear .
Po pobraniu samodzielnego deszyfratora HiddenTear kliknij dwukrotnie plikHidden-tear-decrypter.exe, aby uruchomić program. Po uruchomieniu programu wprowadź klucz znaleziony powyżej.
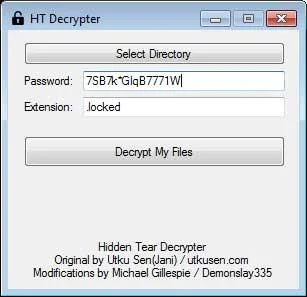
Po wprowadzeniu klucza kliknij przycisk Odszyfruj moje pliki , aby rozpocząć odszyfrowywanie plików zaszyfrowanych przez HiddenTear na Twoim komputerze. Po zakończeniu procesu deszyfrowania program wyświetla ekran wskazujący, ile plików udało się pomyślnie odszyfrować.
W tym momencie możesz zamknąć program, ponieważ Twoje pliki są teraz odszyfrowane.
Powyżej opisano, jak wyłączyć HiddenTear Ransomware za pomocą HT Brute Forcer. Powodzenia!
Zobacz więcej:
- Jak chronić się przed atakami phishingowymi za pośrednictwem telefonów komórkowych
- Jak używać Trend Micro RansomBuster do blokowania oprogramowania ransomware
- 3 rodzaje skanowania antywirusowego i odpowiedni czas na ich użycie
- Jak sprawdzić, czy plik został błędnie zidentyfikowany jako zawierający złośliwy kod?





