
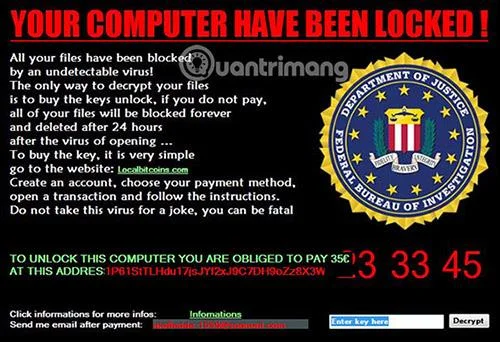
Stupid Ransomware — это семейство программ-вымогателей , обычно используемых неквалифицированными разработчиками, и многие варианты этого семейства используют темы, основанные на фильмах, популярной культуре или поддельных уведомлениях правоохранительных органов. Это семейство программ-вымогателей было создано с использованием проекта с открытым исходным кодом, опубликованного на GitHub.
Плюсом этого семейства программ-вымогателей является то, что они имеют статические ключи шифрования и поэтому их легко расшифровать. Читатели могут просмотреть пример варианта Stupid Ransomware в статье ниже.
Майкл Гиллеспи создал дешифратор под названием StupidDecryptor, который содержит ключи расшифровки для всех найденных вариантов Stupid Ransomware. Варианты, которые в настоящее время можно расшифровать с помощью этого инструмента, включают те, которые добавляют следующие расширения к именам зашифрованных файлов.
.666, .adam, .alosia, .android, .ANNABELLE, .anon, .bycicle, .corrupted, .crypted, .CYRON, .deria, .devil, .Doxes, .encrypt, .eTeRnItY, .FailedAccess, .fucked, .fucking, .fun, .H34rtBl33d, .Harzhuangzi, .haters, .iGotYou, .jeepers, .jigsaw, .killedXXX, .lock, .malki, .Malki, .MIKOYAN, .Nazi, .powned, .purge, .slvpawned, .SnakeEye, .Tesla, .whycry, .WINDIE, .XmdXtazX, .xncrypt, _crypt0, _nullbyte
Ниже приведены инструкции по использованию инструмента StupidDecryptor.
Как расшифровать глупые варианты вымогателей
Чтобы расшифровать вариант Stupid Ransomware, вы можете скачать StupidDecryptor здесь .
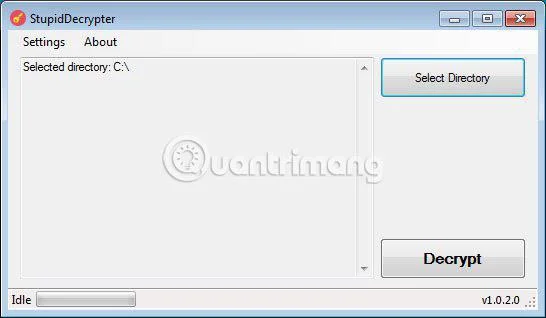
После загрузки просто дважды щелкните исполняемый файл, чтобы начать декодирование, и вы окажетесь на главном экране.
Теперь нажмите кнопку «Выбрать каталог» и выберите диск, который вы хотите расшифровать, например диск C:\. После того, как пользователь выбрал диск, кнопка «Расшифровать» становится доступной.
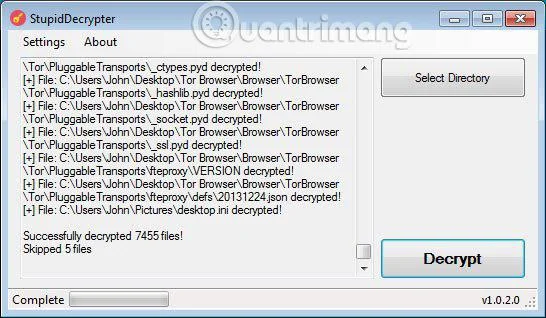
Затем нажмите кнопку «Расшифровать» , чтобы начать расшифровку выбранной папки. После нажатия кнопки «Расшифровать» программа расшифрует все зашифрованные файлы и отобразит в окне статус расшифровки.
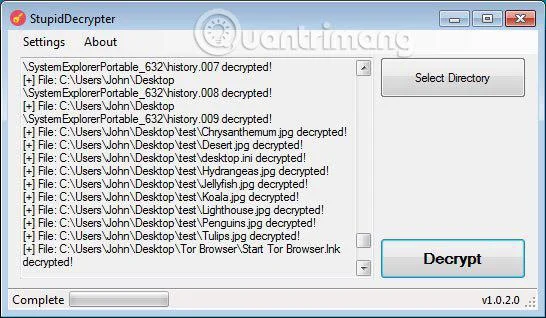
Когда процесс завершится, инструмент расшифровки отобразит сводный отчет о количестве расшифрованных файлов. Если некоторые файлы пропускаются, это может быть связано с тем, что для этих файлов настроены специальные разрешения.
Узнать больше:





