
Если ваша система заражена вредоносным ПО HiddenTear, не волнуйтесь слишком сильно, потому что программа под названием HT Brute Forcer (разработанная Майклом Гиллеспи) может позволить вам восстановить зашифрованные файлы без необходимости платить выкуп.
HiddenTear — это название семейства программ-вымогателей , полный исходный код которых распространяется на GitHub. Это позволяет злоумышленникам загружать исходный код и создавать свои собственные варианты программ-вымогателей, которые могут быть использованы для крупномасштабного заражения.
Из-за огромной доступности исходного кода существует множество вариантов программ-вымогателей, разработанных под разными названиями, но использующих одну и ту же кодовую базу HiddenTear. Однако использование одного и того же кода платформы также облегчит декодирование этих типов вредоносных программ. Мы вполне можем использовать один метод декодирования для работы со многими различными вариантами HiddenTear.
Некоторые варианты HiddenTear, поддерживаемые этим инструментом, включают:
|
8lock8, AnonCrack, Сборка, Balbaz, BankAccountSummary, Bansomqare Wanna, Blank, BloodJaws, Борис, CerberTear, CryptConsole2, CryptoKill, CyberResearcher, Data_Locker, Dev-Nightmare 2xx9, Diamond, Domino, Donut, dotRansom, Палач, Палач2, Палач3, Эксплорер, FlatChestWare, Frog, Fuck_You, Жандармерия, Horros, JobCrypter, Jodis, J-Ransomware, J-Want-To-Cry, Karmen, Kraken 2.0, Kratos, LanRan, Lime, Lime-HT, Luv, Matroska, MireWare, MoonCrypter, MTC , Nobug, Nulltica, onion3cry, OpsVenezuela, Paul, PayOrDie, Pedo, PGPSnippet, Poolezoor, Pransomware, Predator, Qwerty, Random6, Random6 2, Randion, RansomMine, Rootabx, Saramat, Shrug, ShutUpAndDance, Извините, Symbiom, TearDr0p, Technicy, Братство, TheZone, tlar, TotalWipeOut, TQV, Ton, VideoBelle, WhiteRose, WhiteRose2, Zalupaid, ZenCrypt, Zenis, ZeroRansom, Zorro |
Если ваш компьютер заражен программой-вымогателем HiddenTear, вы можете использовать следующие инструкции для бесплатной расшифровки файлов.
Как расшифровать файлы, зашифрованные HiddenTear
Если у вас еще нет HT Brute Forcer, сначала загрузите программное обеспечение, щелкнув ссылку для загрузки ниже и сохранив его прямо на рабочем столе Windows.
Скачать HT Brute Force
После загрузки вам нужно будет разархивировать загруженный файл Hidden-Tear-Bruteforcer.zip, после чего будет извлечен файл с именем HiddenTear Bruteforcer.exe. Теперь дважды щелкните исполняемый файл HiddenTear Bruteforcer.exe, чтобы начать запуск программы.
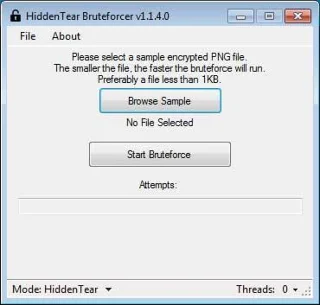
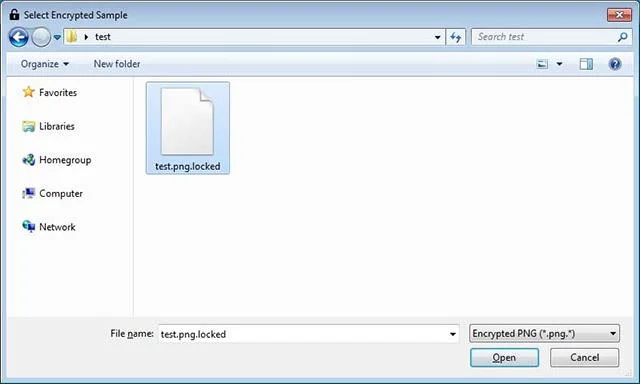
После запуска программы нажмите кнопку «Обзор образца» , и программа предложит вам найти зашифрованный файл PNG. Чем меньше, тем лучше.
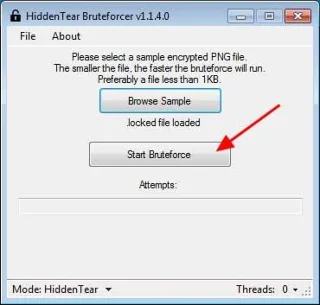
После того как вы выбрали зашифрованный файл, инструмент сообщит, что файл был загружен. Теперь нажмите кнопку «Начать перебор» , чтобы начать расшифровку, как показано ниже.
Программа начнет получать ключ дешифрования. Этот процесс может занять некоторое время, поэтому терпеливо подождите, пока заработает Bruteforcer.
Когда ключ шифрования будет успешно найден, программа автоматически расшифрует загруженный вами зашифрованный файл и попросит вас определить, правильно ли он расшифрован или нет.
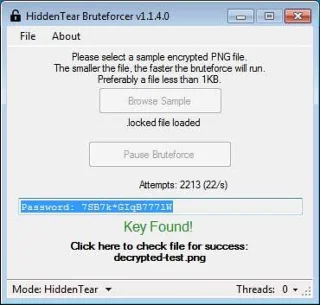
Если файл расшифрован правильно, вам следует записать обнаруженный ключ/пароль и сохранить его для использования с дешифратором HiddenTear, который вам нужно будет скачать сейчас.
Теперь вам нужно скачать автономный декодер HiddenTear .
Загрузив автономный дешифратор HiddenTear, дважды щелкните файл Hidden-tear-decrypter.exe, чтобы запустить программу. После запуска программы введите ключ, обнаруженный выше.
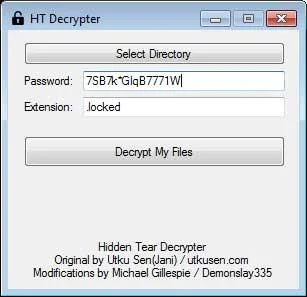
После ввода ключа нажмите кнопку «Расшифровать мои файлы» , чтобы начать расшифровку файлов, зашифрованных HiddenTear, на вашем компьютере. Когда процесс расшифровки завершится, программа отобразит экран, показывающий, сколько файлов было успешно расшифровано.
На этом этапе вы можете закрыть программу, поскольку ваши файлы теперь расшифрованы.
Выше описано, как отключить программу-вымогатель HiddenTear с помощью HT Brute Forcer. Удачи!
Узнать больше:





