
Давайте рассмотрим безопасность SD-WAN и партнерские отношения с такими поставщиками, как Aruba, Cisco, Riverbed и Silver Peak.
Ключевым компонентом SD-WAN является возможность защищать ненадежные интернет-каналы и выявлять необычные потоки трафика, а также избегать интернет-угроз .
Поставщики технологий SD-WAN продолжают увеличивать количество собственных функций безопасности и создавать надежные экосистемы для партнеров по кибербезопасности.
ИТ-менеджеры должны проанализировать требования к безопасности сетей своих филиалов и тщательно оценить возможности безопасности ведущих поставщиков SD-WAN, включая встроенные функции безопасности и партнерские отношения с их поставщиками сетевой безопасности.
Угрозы сетевой безопасности в филиалах
Кибербезопасность является постоянной проблемой для ИТ-специалистов, и исследования показывают, что проблема становится все хуже. Безопасность в филиалах становится проблемой из-за увеличения количества устройств, включая ПК, планшеты, телефоны, POS-устройства и конечные точки Интернета вещей, подключенных к сети филиала. Все эти конечные точки предоставляют вредоносным программам возможность заразить корпоративные сети, а хакерам — получить доступ к критически важным данным. Проблемы безопасности усугубляются отсутствием обученного охранного/ИТ-персонала в удаленных точках и сложностью управления несколькими устройствами безопасности, включая IP VPN, IDS/IPS и межсетевой экран.
Дополнительной проблемой для обеспечения безопасности филиалов является необходимость координации усилий по обеспечению безопасности по всей сети. Системы безопасности в филиале должны напрямую взаимодействовать с продуктами безопасности конечных точек центра обработки данных и системами сетевой безопасности. Трафик в филиале должен проверяться, а любой подозрительный трафик помечаться, где его можно проанализировать с помощью облачной или централизованной системы безопасности. В идеале системы безопасности филиалов станут полностью автоматизированными и будут использовать облачный интеллект.
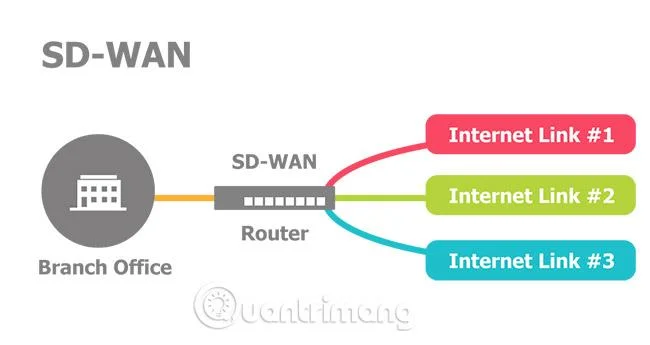
Возможности безопасности SD-WAN
Рынок SD-WAN отличается высокой конкуренцией, на котором присутствуют десятки поставщиков. Ключевым фактором, почему предприятия хотят использовать SD-WAN, является ее способность позволить организациям использовать преимущества недорогих интернет-каналов, таких как безопасные каналы корпоративного уровня. Сетевая безопасность является ключевым фактором налогообложения в технологии SD-WAN, и каждый поставщик имеет свои собственные методы защиты трафика и определения «безопасных» сайтов .
Сегодня почти все поставщики SD-WAN предлагают базовые возможности межсетевого экрана в качестве стандартной функции продукта. Они используют идентификацию пакетов для понимания потока трафика . Например, исходит ли трафик из надежного местоположения или облачной службы? Дополнительные функции включают фильтрацию контента, определение конечных точек, а также возможности управления и обеспечения соблюдения политик.
- Краткое изложение лучших бесплатных веб-сайтов для хранения данных в Интернете на сегодняшний день
- Решение межсетевого экрана для малого и среднего бизнеса
Поставщики SD-WAN активно поддерживают ведущих поставщиков кибербезопасности, таких как Palo Alto, Z-Scaler, CheckPoint и Fortinet, для интеграции их технологии SD-WAN с межсетевыми экранами нового поколения и функциональностью UTM. Интеграцию между SD-WAN и лучшими в своем классе поставщиками сетевой безопасности необходимо оптимизировать, чтобы обеспечить высокую производительность и низкую задержку, поскольку передача трафика между приложениями может повлиять на производительность. Цель состоит в том, чтобы обеспечить детальную проверку трафика и эффективную фильтрацию облачных сайтов для определения приоритетов критически важных и безопасных потоков трафика и приложений.
Пример безопасности SD-WAN
Aruba ClearPass Policy Manager предоставляет контекст пользователя, устройства, приложения и глобальной сети для последовательного применения политик с помощью своего решения SD-WAN. Его применение на основе ролей, контроль устройств и контроль доступа позволяют ИТ-организациям применять политики безопасности LAN и WAN в филиалах. Это упрощает применение политик на разных уровнях сети и снижает необходимость ручной настройки.
RiverConnect SteelConnect поддерживает встроенные межсетевые экраны по периметру, преобразование сетевых адресов и сегментацию сети на основе политик, что помогает минимизировать сетевые вторжения и ограничить распространение угроз. Он автоматически создает безопасные пути IPsec VPN с шифрованием AES-256 между сайтами и обеспечивает тщательное тестирование зашифрованных приложений, таких как SSL/HTTPS. SteelConnect Manager обеспечивает централизованное управление и прозрачность, позволяя ИТ-специалистам определять безопасность на основе приложений и путей трафика.
Failsafe SD-WAN компании Talari Networks снижает интернет-трафик в филиале за счет использования встроенного межсетевого экрана и доверенного URL-трафика , который может автоматически перенаправляться в Интернет. Talari по умолчанию поддерживает аутентификацию RADIUS для доступа к управлению устройствами и их зашифрованными пакетами.
Примеры экосистем безопасности SD-WAN
Важным аспектом безопасности SD-WAN является то, интегрируются ли платформы SD-WAN и взаимодействуют ли они с ведущими продуктами сетевой безопасности, включая современные межсетевые экраны, UTM, защищенные веб-шлюзы и облачную сетевую безопасность или нет. Ниже приведены некоторые примеры экосистем безопасности, созданных избранными поставщиками SD-WAN.
- Cisco SD-WAN (Viptela): решения безопасности от Cisco (разнообразие), Bluecoat, Palo Alto, Z-Scaler.
- Cloud Genix: Пало-Альто, Symantec, Z-Scaler.
- Cradlepoint: Cisco, Trend Micro, Webroot, Z-Scaler.
- Сильвер Пик: Чекпойнт, Фортинет, Пало-Альто, Z-Scaler.
- VMware (VeloCloud): Check Point, Пало-Альто, Symantec, Z-Scaler.
( Раскрытие информации: Aruba, Cisco, Cloud Genix, Cradlepoint, Riverbed, Silver Peak, Talari и VMware являются клиентами Doyle Research.)
SD-Branch определяется как наличие SD-WAN, маршрутизации, сетевой безопасности и функций LAN/Wi-Fi на одной платформе с централизованным и интегрированным управлением. Преимущество SD-Branch заключается в том, что он объединяет несколько модулей программного обеспечения/устройств от разных поставщиков в одну платформу, что упрощает развертывание и использование. Многие поставщики SD-WAN уже внедрили или скоро представят решения SD-Branch.
Рекомендуется для ИТ-менеджеров.
SD-WAN — это мощная технология для соединения распределенных организаций, а безопасность — ключевой момент дифференциации поставщиков. Каждый поставщик имеет собственный код для своих собственных возможностей безопасности. Клиенты должны оценивать технологии SD-WAN, основываясь как на собственных возможностях обеспечения безопасности филиалов, так и на облачных технологиях, а также на их способности развивать широкую экосистему сетевой безопасности.
Поставщикам также необходимо продолжать расширяться и усиливать интеграцию с рядом популярных продуктов кибербезопасности через свои партнерские экосистемы.
ИТ-менеджеры должны оценить безопасность SD-WAN на предмет ее возможности легко расширять и интегрировать с их конкретной средой безопасности и действующими поставщиками.
Узнать больше:





