การลงนามโค้ดเป็นวิธีการใช้ลายเซ็นดิจิทัลตามใบรับรองสำหรับซอฟต์แวร์เพื่อให้ระบบปฏิบัติการและผู้ใช้สามารถกำหนดความปลอดภัยได้ เฉพาะซอฟต์แวร์ที่ถูกต้องเท่านั้นที่สามารถใช้ลายเซ็นดิจิทัลที่เกี่ยวข้องได้
ผู้ใช้สามารถดาวน์โหลดและติดตั้งซอฟต์แวร์ได้อย่างปลอดภัย และนักพัฒนาก็ปกป้องชื่อเสียงของผลิตภัณฑ์ของตนด้วยการลงนามโค้ด อย่างไรก็ตาม แฮกเกอร์และผู้จัดจำหน่ายมัลแวร์กำลังใช้ระบบนั้นเพื่อรับโค้ดที่เป็นอันตรายผ่านชุดโปรแกรมป้องกันไวรัสและโปรแกรมรักษาความปลอดภัยอื่น ๆ มัลแวร์ Code-signed คืออะไร และทำงานอย่างไร
- ลบซอฟต์แวร์ที่เป็นอันตราย (มัลแวร์) บนคอมพิวเตอร์ Windows 10 โดยสิ้นเชิง
- 10 อันดับมัลแวร์ที่อันตรายที่สุดสำหรับบัญชีธนาคาร
- เรียนรู้เกี่ยวกับมัลแวร์โพลีมอร์ฟิกและไฮเปอร์โพลีมอร์ฟิก
มัลแวร์ Code Signed คืออะไร
เมื่อซอฟต์แวร์ได้รับการเซ็นชื่อแบบดิจิทัล หมายความว่าซอฟต์แวร์นั้นมีลายเซ็นดิจิทัลอย่างเป็นทางการ ผู้ออกใบรับรองจะออกใบรับรองให้กับซอฟต์แวร์เพื่อตรวจสอบว่าซอฟต์แวร์นั้นถูกกฎหมายและปลอดภัยในการใช้งาน
ผู้ใช้จะไม่ต้องกังวลเพราะระบบปฏิบัติการจะตรวจสอบใบรับรองและตรวจสอบลายเซ็นดิจิทัลนั้น ตัวอย่างเช่น Windows ใช้กลุ่มใบรับรองที่มีใบรับรองที่จำเป็นทั้งหมดเพื่อให้แน่ใจว่าซอฟต์แวร์นั้นถูกต้องตามกฎหมาย
สายใบรับรองประกอบด้วยใบรับรองทั้งหมดที่จำเป็นในการรับรองเอนทิตีที่ระบุโดยใบรับรองปลายทาง อันที่จริงแล้ว ประกอบด้วยใบรับรองเทอร์มินัล ใบรับรอง CA ระดับกลาง และใบรับรอง CA หลักที่ได้รับความไว้วางใจจากทุกฝ่ายในห่วงโซ่ ใบรับรอง CA ระดับกลางแต่ละใบในห่วงโซ่ประกอบด้วยใบรับรองที่ออกโดย CA ที่สูงกว่าหนึ่งระดับ CA หลักจะออกใบรับรองให้กับตัวมันเอง
เมื่อระบบเริ่มทำงานแล้ว คุณสามารถไว้วางใจซอฟต์แวร์ ระบบการลงนามโค้ด และ CA ได้มัลแวร์เป็นซอฟต์แวร์ที่เป็นอันตราย ไม่น่าเชื่อถือ และไม่สามารถเข้าถึงผู้ออกใบรับรองหรือการลงนามโค้ดได้
แฮกเกอร์ขโมยใบรับรองจากผู้ออกใบรับรอง
ซอฟต์แวร์ป้องกันไวรัสรู้ว่ามัลแวร์เป็นอันตรายเนื่องจากส่งผลเสียต่อระบบของคุณ มันทำให้เกิดคำเตือน ผู้ใช้รายงานปัญหา และซอฟต์แวร์ป้องกันไวรัสสามารถสร้างลายเซ็นมัลแวร์เพื่อปกป้องคอมพิวเตอร์เครื่องอื่น ๆ ที่ใช้เครื่องมือป้องกันไวรัสเดียวกัน
อย่างไรก็ตาม หากผู้สร้างมัลแวร์สามารถลงนามมัลแวร์โดยใช้ลายเซ็นดิจิทัลอย่างเป็นทางการ กระบวนการข้างต้นจะไม่เกิดขึ้น มัลแวร์ที่ใช้โค้ดสามารถเข้าสู่ระบบผ่านเส้นทางที่เป็นทางการได้ เนื่องจากซอฟต์แวร์ป้องกันไวรัสและระบบปฏิบัติการของคุณตรวจไม่พบสิ่งที่เป็นอันตราย
จากการวิจัยของ Trend Micro ตลาดมัลแวร์ทั้งหมดมุ่งเน้นไปที่การสนับสนุนการพัฒนาและการเผยแพร่มัลแวร์ที่ลงนามด้วยโค้ด ตัวดำเนินการมัลแวร์สามารถเข้าถึงใบรับรองที่ถูกต้องซึ่งใช้ในการลงนามโค้ดที่เป็นอันตราย ตารางด้านล่างแสดงจำนวนมัลแวร์ที่ใช้ Code Signing เพื่อหลบเลี่ยงซอฟต์แวร์ป้องกันไวรัสตั้งแต่เดือนเมษายน 2018
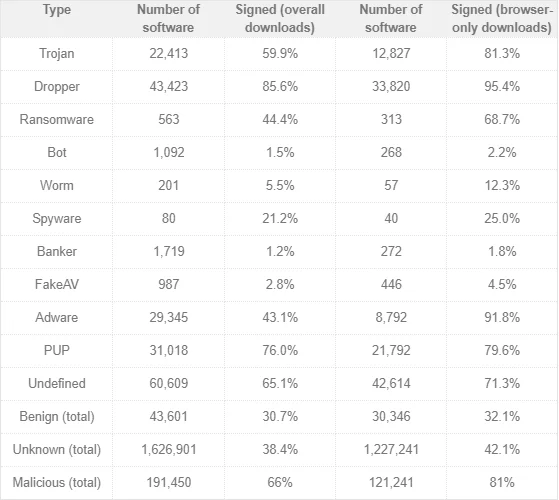
การวิจัยของ Trend Micro ยังแสดงให้เห็นว่าประมาณ 66% ของมัลแวร์มีลายเซ็นดิจิทัล นอกจากนี้ยังมีมัลแวร์บางประเภทที่มีลายเซ็น ดิจิทัลหลายเวอร์ชัน เช่นโทรจัน droppers และransomware
ใบรับรองดิจิทัลการลงนามโค้ดมาจากไหน
ผู้จัดจำหน่ายและนักพัฒนามัลแวร์มีสองวิธีในการสร้างมัลแวร์ที่ลงนามด้วยรหัส พวกเขาขโมยใบรับรองจากผู้ออกใบรับรองโดยโดยตรงหรือรับหรือแอบอ้างเป็นองค์กรที่ถูกต้องตามกฎหมายและขอใบรับรองจาก CA
อย่างที่คุณเห็น CA ไม่ใช่ที่เดียวที่แฮ็กเกอร์กำหนดเป้าหมาย ผู้จัดจำหน่ายที่สามารถเข้าถึงใบรับรองที่ถูกต้องตามกฎหมายสามารถขายใบรับรองที่ลงนามแบบดิจิทัลที่เชื่อถือได้ให้กับนักพัฒนาและผู้จัดจำหน่ายมัลแวร์
ทีมวิจัยด้านความปลอดภัยจากมหาวิทยาลัย Masaryk ในสาธารณรัฐเช็กและ Maryland Cybersecurity Center ค้นพบองค์กรสี่แห่งที่จำหน่ายใบรับรอง Microsoft Authenticode ให้กับผู้ซื้อที่ไม่ระบุชื่อ เมื่อนักพัฒนามัลแวร์มีใบรับรอง Microsoft Authenticode แล้ว พวกเขาสามารถลงนามมัลแวร์ที่เป็นไปได้ผ่านการลงนามโค้ดและการป้องกันตามใบรับรอง
ในบางกรณี แทนที่จะขโมยใบรับรอง แฮกเกอร์จะแทรกซึมเข้าไปในเซิร์ฟเวอร์สร้างซอฟต์แวร์ เมื่อมีการเปิดตัวซอฟต์แวร์เวอร์ชันใหม่ ซอฟต์แวร์ดังกล่าวจะมีใบรับรองที่ถูกต้อง แฮกเกอร์จะใช้ประโยชน์จากกระบวนการนี้เพื่อเพิ่มโค้ดที่เป็นอันตราย
ตัวอย่างมัลแวร์ที่ลงนามด้วยรหัส
มัลแวร์ Code-signed มีหน้าตาเป็นอย่างไร? ด้านล่างนี้เป็นตัวอย่างสามประการของมัลแวร์ประเภทนี้
- มัลแวร์ Stuxnet : มัลแวร์นี้ทำลายโครงการนิวเคลียร์ของอิหร่านโดยใช้ใบรับรองที่ถูกขโมยสองใบและช่องโหว่ซีโรเดย์สี่ช่องโหว่ ใบรับรองเหล่านี้ถูกขโมยจากสองบริษัท JMicron และ Realtek Stuxnet ใช้ใบรับรองที่ถูกขโมยเพื่อหลีกเลี่ยงข้อกำหนดการแนะนำใหม่ของ Windows ที่ไดรเวอร์ทั้งหมดต้องมีการตรวจสอบ
- การละเมิดเซิร์ฟเวอร์ Asus:ระหว่างเดือนมิถุนายนถึงพฤศจิกายน 2018 แฮกเกอร์เจาะเซิร์ฟเวอร์ Asus ที่บริษัทต่างๆ ใช้เพื่อส่งการอัปเดตซอฟต์แวร์ไปยังผู้ใช้ การวิจัยที่ Kaspersky Lab แสดงให้เห็นว่าอุปกรณ์ Windows ประมาณ 500,000 เครื่องได้รับการอัปเดตที่เป็นอันตรายนี้ก่อนที่จะตรวจพบ แฮกเกอร์เหล่านี้จะลงนามในใบรับรองดิจิทัลของ Asus ที่ถูกต้องสำหรับมัลแวร์ของตน ก่อนที่เซิร์ฟเวอร์ซอฟต์แวร์จะเผยแพร่การอัปเดตระบบโดยไม่ขโมยใบรับรอง
- มัลแวร์ Flame:มัลแวร์โมดูล Flame ที่หลากหลายซึ่งกำหนดเป้าหมายไปยังประเทศในตะวันออกกลาง โดยใช้ใบรับรองที่ลงนามโดยฉ้อโกงเพื่อหลีกเลี่ยงการตรวจจับ นักพัฒนา Flame ใช้อัลกอริธึมการเข้ารหัส ที่ไม่รัดกุม เพื่อปลอมใบรับรองดิจิทัลสำหรับการลงนามโค้ด ทำให้ดูเหมือนว่า Microsoft ได้ลงนามแล้ว ต่างจาก Stuxnet ซึ่งมีจุดประสงค์เพื่อทำลายล้าง Flame เป็นเครื่องมือสอดแนมที่ใช้ค้นหาไฟล์ PDF, ไฟล์ AutoCAD, ไฟล์ข้อความ และเอกสารทางอุตสาหกรรมที่สำคัญประเภทอื่น ๆ
จะหลีกเลี่ยงมัลแวร์ที่ลงนามด้วยรหัสได้อย่างไร
มัลแวร์ประเภทนี้ใช้การลงนามโค้ดเพื่อหลีกเลี่ยงการตรวจจับโดยซอฟต์แวร์และระบบป้องกันไวรัส ดังนั้นการป้องกันมัลแวร์ที่ลงนามด้วยโค้ดจึงเป็นเรื่องยากมาก การอัปเดตซอฟต์แวร์และระบบป้องกันไวรัสเป็นสิ่งสำคัญเสมอ หลีกเลี่ยงการคลิกลิงก์ที่ไม่รู้จัก และตรวจสอบ อย่างรอบคอบ ว่าลิงก์มาจากไหนก่อนที่จะติดตาม โปรดดูบทความความเสี่ยงจากมัลแวร์และวิธีหลีกเลี่ยง