
การรักษาความปลอดภัยแบบหลายชั้นเป็นหลักการที่ได้รับการยอมรับอย่างกว้างขวางในการรักษาความปลอดภัยคอมพิวเตอร์และเครือข่าย หลักการพื้นฐานของหลักการนี้คือ จำเป็นต้องมีการป้องกันหลายชั้นเพื่อปกป้องทรัพยากรและข้อมูลจากการโจมตีที่หลากหลาย รวมถึงภัยคุกคามด้วย ไม่เพียงแต่เป็นไปไม่ได้ที่ผลิตภัณฑ์หนึ่งหรือเทคโนโลยีเดียวในการป้องกันภัยคุกคามที่เป็นไปได้ทั้งหมด แต่การมีแนวป้องกันหลายแนวยังทำให้ผลิตภัณฑ์สามารถ "จับ" ผู้บุกรุกที่ข้ามภัยคุกคามที่มีอยู่ การป้องกันภายนอก
แอพพลิเคชั่นและอุปกรณ์จำนวนมากสามารถนำมาใช้สำหรับการรักษาความปลอดภัยหลายชั้น เช่นซอฟต์แวร์ป้องกันไวรัสไฟร์วอลล์ IDS (Intrusion Detection Systems )เป็นต้น โดยแต่ละประเภทจะมีฟังก์ชันของตัวเองมีความสามารถที่แตกต่างกันเล็กน้อยและสามารถปกป้องระบบได้จากหลากหลาย การโจมตีที่แตกต่างกัน
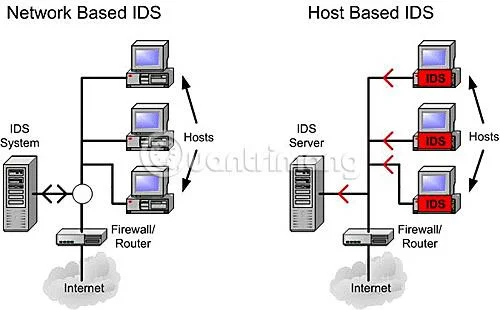
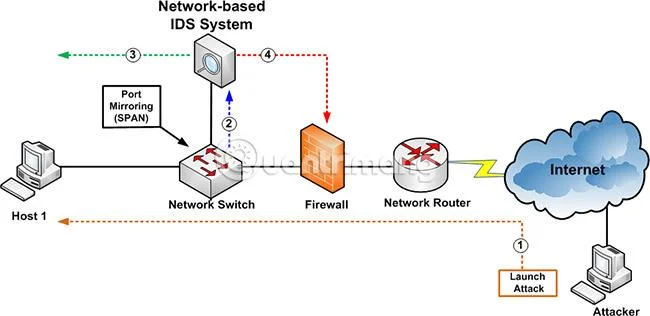
หนึ่งในเทคโนโลยีที่ใหม่กว่าคือ IPS หรือระบบป้องกันการบุกรุก IPS เปรียบเสมือนการรวม IDS เข้ากับไฟร์วอลล์ IDS ทั่วไปจะบันทึกหรือเตือนผู้ใช้เกี่ยวกับการรับส่งข้อมูลที่น่าสงสัย แต่วิธีการตอบสนองนั้นขึ้นอยู่กับผู้ใช้ IPS มีนโยบายและกฎเกณฑ์ในการเปรียบเทียบการรับส่งข้อมูลเครือข่าย หากการรับส่งข้อมูลใด ๆ ละเมิดนโยบายและกฎเหล่านี้ คุณสามารถกำหนดค่า IPS ให้ตอบสนองแทนที่จะแจ้งเตือนผู้ใช้เท่านั้น การตอบสนองโดยทั่วไปอาจเป็นการบล็อกการรับส่งข้อมูลทั้งหมดจากที่อยู่ IP ต้นทาง หรือบล็อกการรับส่งข้อมูลขาเข้าบนพอร์ตนั้นเพื่อปกป้องคอมพิวเตอร์หรือเครือข่ายในเชิงรุก
มีระบบป้องกันการบุกรุกบนเครือข่าย (NIPS) และระบบป้องกันการบุกรุกบนโฮสต์ (HIPS) แม้ว่าการใช้ HIPS อาจมีราคาแพงกว่า โดยเฉพาะในสภาพแวดล้อมองค์กรขนาดใหญ่ แต่ขอแนะนำให้ใช้การรักษาความปลอดภัยบนเซิร์ฟเวอร์ทุกครั้งที่ทำได้
โซลูชันป้องกันการบุกรุกบนโฮสต์ (HIPS) สำหรับเครือข่าย
- อย่าพึ่งพาลายเซ็น : ลายเซ็นหรือคุณลักษณะเฉพาะของภัยคุกคามที่รู้จักเป็นหนึ่งในวิธีการหลักที่ใช้โดยซอฟต์แวร์ป้องกันไวรัสและการตรวจจับการบุกรุก (IDS) ไม่สามารถพัฒนาลายเซ็นได้จนกว่าภัยคุกคามจะเกิดขึ้นจริง และผู้ใช้มีแนวโน้มที่จะถูกโจมตีก่อนที่จะสร้างลายเซ็น โซลูชันป้องกันการบุกรุกบนโฮสต์ควรรวมการตรวจจับตามลายเซ็นเข้ากับการตรวจจับความผิดปกติเพื่อสร้างพื้นฐานของกิจกรรมเครือข่าย "ปกติ" จากนั้นตอบสนองต่อการรับส่งข้อมูลใด ๆ ที่ปรากฏ ดูผิดปกติ ตัวอย่างเช่น หากคอมพิวเตอร์ไม่เคยใช้ FTP และจู่ๆ ภัยคุกคามบางอย่างพยายามเปิดการเชื่อมต่อ FTP จากคอมพิวเตอร์ HIPS จะตรวจพบว่าเป็นกิจกรรมที่ผิดปกติ
- การทำงานกับการกำหนดค่า : โซลูชัน HIPS บางอย่างอาจถูกจำกัดในโปรแกรมหรือกระบวนการที่สามารถตรวจสอบและป้องกันได้ คุณควรพยายามค้นหา HIPS ที่สามารถจัดการแพ็คเกจที่มีจำหน่ายในท้องตลาดตลอดจนแอปพลิเคชันแบบกำหนดเองภายในองค์กรที่ใช้งานอยู่ หากคุณไม่ได้ใช้แอปพลิเคชันแบบกำหนดเองหรือไม่ถือว่านี่เป็นปัญหาสำคัญสำหรับสภาพแวดล้อมของคุณ อย่างน้อยต้องแน่ใจว่าโซลูชัน HIPS ของคุณปกป้องโปรแกรมและกระบวนการที่ทำงานอยู่
- อนุญาตให้สร้างนโยบาย : โซลูชัน HIPS ส่วนใหญ่มาพร้อมกับชุดนโยบายที่ค่อนข้างสมบูรณ์ และผู้จำหน่ายมักจะได้รับการอัปเดตหรือออกนโยบายใหม่เพื่อให้การตอบสนองเฉพาะต่อภัยคุกคาม ภัยคุกคามหรือการโจมตีใหม่ อย่างไรก็ตาม สิ่งสำคัญคือคุณต้องมีความสามารถในการสร้างนโยบายของคุณเอง ในกรณีที่มีภัยคุกคามเฉพาะที่ผู้จำหน่ายไม่ได้อธิบาย หรือเมื่อมีภัยคุกคามใหม่เกิดขึ้นและคุณต้องการนโยบาย นโยบายเพื่อปกป้องระบบของคุณต่อหน้าผู้จำหน่าย มีเวลาที่จะปล่อยการอัปเดต คุณต้องตรวจสอบให้แน่ใจว่าผลิตภัณฑ์ที่คุณใช้ไม่เพียงแต่สามารถสร้างนโยบายได้เท่านั้น แต่การสร้างนโยบายนั้นยังเข้าใจได้ง่ายและไม่ต้องใช้การฝึกอบรมหลายสัปดาห์หรือทักษะการเขียนโปรแกรมโดยผู้เชี่ยวชาญ
- ให้การรายงานและการดูแลระบบแบบรวมศูนย์ : เมื่อพูดถึงการป้องกันบนเซิร์ฟเวอร์สำหรับเซิร์ฟเวอร์หรือเวิร์กสเตชันแต่ละเครื่อง โซลูชัน HIPS และ NIPS มีราคาค่อนข้างแพงและไม่สามารถเข้าถึงได้สำหรับผู้ใช้คนเดียว ซึ่งเป็นครอบครัวธรรมดา ดังนั้นแม้จะพูดถึง HIPS ก็อาจคุ้มค่าที่จะพิจารณาจากจุดยืนของการปรับใช้ HIPS บนเดสก์ท็อปและเซิร์ฟเวอร์หลายร้อยเครื่องบนเครือข่าย แม้ว่าการป้องกันในระดับเดสก์ท็อปแต่ละระดับจะเป็นเรื่องดี แต่การจัดการระบบหลายร้อยระบบหรือการพยายามสร้างรายงานแบบรวมนั้นแทบจะเป็นไปไม่ได้เลยหากไม่มีความสามารถในการจัดการและการรายงานที่มุ่งเน้นที่ดี เมื่อเลือกผลิตภัณฑ์ ตรวจสอบให้แน่ใจว่ามีการรายงานและการดูแลระบบแบบรวมศูนย์ เพื่อให้คุณสามารถปรับใช้นโยบายใหม่กับเครื่องทั้งหมดหรือเพื่อสร้างรายงานจากทุกเครื่องในที่เดียว
สิ่งอื่น ๆ ที่ควรคำนึงถึง
มีบางสิ่งอื่น ๆ ที่คุณต้องจำไว้ ประการแรก HIPS และ NIPS ไม่ใช่วิธีแก้ปัญหาง่ายๆ สำหรับปัญหาที่ซับซ้อน เช่น ความปลอดภัย สิ่งเหล่านี้สามารถเป็นส่วนเสริมที่ยอดเยี่ยมให้กับระบบการป้องกันหลายชั้นที่แข็งแกร่ง รวมถึงไฟร์วอลล์และแอพพลิเคชั่นป้องกันไวรัส แต่ไม่สามารถแทนที่เทคโนโลยีที่มีอยู่ได้
ประการที่สอง การใช้โซลูชัน HIPS อาจเป็นเรื่องยากเล็กน้อยในตอนแรก การกำหนดค่าการตรวจจับตามความผิดปกติมักต้องใช้ "ความช่วยเหลือ" อย่างมากเพื่อให้แอปพลิเคชันเข้าใจว่าอะไรคือการรับส่งข้อมูล "ปกติ" และการรับส่งข้อมูลที่ผิดปกติคืออะไร คุณอาจพบปัญหาบางอย่างเมื่อสร้างพื้นฐานที่กำหนดการรับส่งข้อมูล "ปกติ" สำหรับระบบ
ท้ายที่สุดแล้ว บริษัทต่างๆ มักจะตัดสินใจซื้อผลิตภัณฑ์โดยพิจารณาจากสิ่งที่สามารถทำได้เพื่อพวกเขา ในทางปฏิบัติ อัตรานี้จะวัดจากผลตอบแทนจากการลงทุนหรือ ROI (ผลตอบแทนจากการลงทุน) นั่นคือ หากคุณลงทุนเงินจำนวนหนึ่งกับผลิตภัณฑ์หรือเทคโนโลยีใหม่ จะใช้เวลานานเท่าใดกว่าผลิตภัณฑ์หรือเทคโนโลยีนั้นจะชำระคืนได้ด้วยตัวเอง?
น่าเสียดายที่ผลิตภัณฑ์รักษาความปลอดภัยคอมพิวเตอร์และเครือข่ายมักไม่เหมือนกัน หากผลิตภัณฑ์หรือเทคโนโลยีรักษาความปลอดภัยทำงานตามที่ออกแบบไว้ เครือข่ายก็จะปลอดภัย แต่จะไม่มี "กำไร" มาวัด ROI เราต้องพิจารณาข้อเสียและพิจารณาว่าบริษัทจะสูญเสียมากเพียงใดหากไม่นำผลิตภัณฑ์หรือเทคโนโลยีนั้นมาใช้ ต้องใช้เงินจำนวนเท่าใดในการสร้างเซิร์ฟเวอร์ใหม่ กู้คืนข้อมูล เวลา และทรัพยากรเพื่อให้เจ้าหน้าที่ด้านเทคนิค "ล้างข้อมูล" หลังการโจมตี ฯลฯ หากไม่ใช้ผลิตภัณฑ์รักษาความปลอดภัยนั้น ธุรกิจจะสูญเสียเงินมากกว่าต้นทุนในการซื้อผลิตภัณฑ์หรือเทคโนโลยีมาก





