
เมื่อคุณพยายามไม่เปิดเผยตัวตนทางออนไลน์VPNคือทางออกที่ง่ายที่สุด เพียงคลิกหรือสองครั้งที่อยู่ IPผู้ให้บริการ และตำแหน่งของคุณจะถูกซ่อนจากเว็บไซต์ใดๆ ที่คุณเยี่ยมชมและใครก็ตามที่พยายามติดตามการเชื่อมต่อของคุณ
แต่การรั่วไหลของ DNSสามารถบ่อนทำลายวัตถุประสงค์ของ VPN ได้อย่างสมบูรณ์ ทำให้ความเป็นส่วนตัวของคุณตกอยู่ในความเสี่ยง ต่อไปนี้คือวิธีป้องกันไม่ให้เกิดขึ้น
DNS รั่วไหลคืออะไร?
Domain Name System (DNS) คือระบบที่เชื่อมโยง URL และที่อยู่ IP เมื่อคุณใช้เบราว์เซอร์เพื่อเยี่ยมชมเว็บไซต์ เบราว์เซอร์จะส่งคำขอไปยังเซิร์ฟเวอร์ DNS พร้อม URL ที่คุณป้อน และชี้ไปยังที่อยู่ IP ที่ถูกต้อง
โดยทั่วไปแล้ว เซิร์ฟเวอร์ DNS จะถูกกำหนดโดยผู้ให้บริการอินเทอร์เน็ต (ISP) ของคุณ ซึ่งหมายความว่าพวกเขาสามารถติดตามและบันทึกกิจกรรมออนไลน์ของคุณทุกครั้งที่คุณส่งคำขอ ไปยังเซิร์ฟเวอร์ เมื่อคุณใช้เครือข่ายส่วนตัวเสมือน (VPN) คำขอ DNS จะต้องถูกเปลี่ยนเส้นทางไปยังเซิร์ฟเวอร์ DNS ที่ไม่ระบุชื่อผ่าน VPN และไม่ใช่จากเบราว์เซอร์ของคุณโดยตรง สิ่งนี้จะป้องกันไม่ให้ ISP ของคุณติดตามการเชื่อมต่อของคุณ
น่าเสียดายที่บางครั้งเบราว์เซอร์ของคุณอาจเพิกเฉยต่อว่าคุณได้ตั้งค่า VPN และจะส่งคำขอ DNS ไปยัง ISP ของคุณโดยตรง นั่นเรียกว่า DNS รั่วไหล สิ่งนี้อาจทำให้คุณคิดว่าคุณไม่เปิดเผยตัวตนและปลอดภัยจากการสอดแนมทางออนไลน์ แต่คุณจะไม่ได้รับการปกป้อง
การรั่วไหลของ DNS เป็นเพียงปัญหาความเป็นส่วนตัวหากคุณกังวลว่า ISP ของคุณจะติดตามกิจกรรมการท่องเว็บของคุณ ไม่เกี่ยวข้องกับการเฝ้าระวังของ NSA หรือการสอดแนมทางดิจิทัลรูปแบบอื่น ๆ
เห็นได้ชัดว่านี่ไม่ใช่อุดมคติ มาดูวิธีวินิจฉัยและป้องกันปัญหานี้กันดีกว่า
วิธีวินิจฉัยการรั่วไหลของ DNS
หากคอมพิวเตอร์ของคุณใช้การตั้งค่าเริ่มต้นและไม่กำหนดเส้นทางคำขอ DNS ผ่านเซิร์ฟเวอร์ DNS ของ VPN คุณจะต้องใช้การทดสอบการรั่วไหล โชคดีที่มีเครื่องมือที่มีประโยชน์มากสำหรับจุดประสงค์นี้: www.dnsleaktest.com
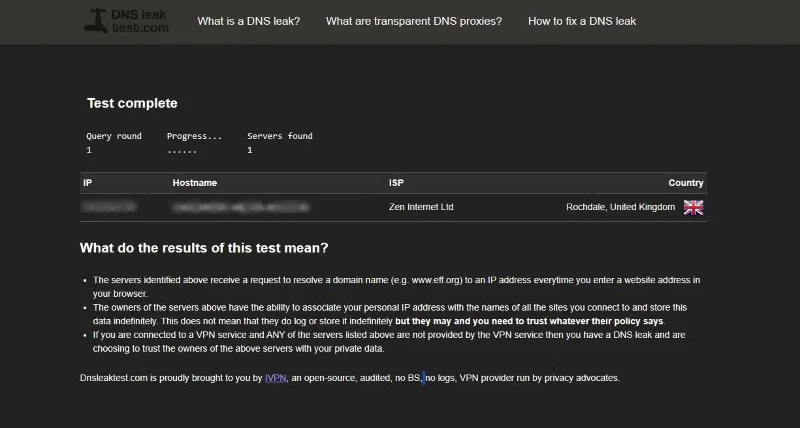
ผลการทดสอบ DNS มาตรฐาน
เพียงเข้าไปที่เว็บไซต์แล้วคลิกที่ ปุ่ม ทดสอบมาตรฐาน หากคุณกังวลเกี่ยวกับการตรวจสอบจริงๆ คุณสามารถคลิกการทดสอบแบบขยาย - การทดสอบนี้จะครอบคลุมมากกว่าเล็กน้อยแต่ใช้เวลานานกว่า
หากคุณเห็นประเทศและ ISP ของคุณแสดงอยู่ในหน้าผลลัพธ์ คุณจะรู้ว่า ISP ของคุณสามารถตรวจสอบการเชื่อมต่อของคุณได้ นั่นไม่ดีเลย
วิธีป้องกันการรั่วไหลของ DNS
มีหลายขั้นตอนที่คุณสามารถทำได้เพื่อป้องกันการรั่วไหลของ DNS และป้องกันปัญหาในอนาคต
1. เปลี่ยนเซิร์ฟเวอร์ DNS
หากเซิร์ฟเวอร์ DNS เริ่มต้นของคุณคือเซิร์ฟเวอร์ที่กำหนดโดย ISP ของคุณ วิธีที่ง่ายที่สุดวิธีหนึ่งในการป้องกันไม่ให้พวกเขาเห็นว่าคุณกำลังทำอะไรออนไลน์คือการเปลี่ยนเซิร์ฟเวอร์ DNS ของคุณ แม้ว่าคุณจะไม่กังวลเกี่ยวกับการรั่วไหลของ DNS แต่การเปลี่ยนเซิร์ฟเวอร์ DNS เริ่มต้นอาจเป็นความคิดที่ดี เนื่องจากอาจส่งผลให้ความเร็วอินเทอร์เน็ตเร็วขึ้น
เซิร์ฟเวอร์ DNS ต่อไปนี้ได้รับการดูแลอย่างดีและจะให้ประสิทธิภาพและความปลอดภัยสูงแก่คุณ:
- เปิด DNS (แนะนำ: 208.67.222.222, ทางเลือก: 208.67.222.220)
- Comodo Secure DNS (แนะนำ: 8.26.56.26, ทางเลือก: 8.20.247.20)
- DNS สาธารณะของ Google (แนะนำ: 8.8.8.8, ทางเลือก: 8.8.4.4)
ดูคำแนะนำในการเปลี่ยนการตั้งค่า DNS บน Windows 11หากคุณต้องการเปลี่ยนเซิร์ฟเวอร์
2. ใช้ VPN พร้อมการป้องกันการรั่วไหลของ DNS
VPN บางตัวมีคุณสมบัติที่ตรวจสอบคำขอ DNS ของคุณเพื่อให้แน่ใจว่าคำขอเหล่านั้นผ่าน VPN แทนที่จะไปที่ ISP โดยตรง (เช่น คุณกำลังใช้เซิร์ฟเวอร์ DNS ของ VPN แทนที่จะเป็นของ ISP)
หากต้องการดูว่า VPN ของคุณมีการป้องกันนี้หรือไม่ ให้เปิดการตั้งค่า คุณจะเห็นตัวเลือกที่จะตรวจสอบและป้องกันการรั่วไหลของ DNS
ผู้ให้บริการ VPN ต่อไปนี้เสนอการป้องกันการรั่วไหลของ DNS และ/หรือการทดสอบการรั่วไหล:
- NordVPN
- ExpressVPN
- เซิร์ฟชาร์ค
- PureVPN
- Astrill VPN
- ไอพีวานิช
หากคุณใช้หนึ่งใน VPN เหล่านี้ ตรวจสอบให้แน่ใจว่าการตั้งค่าของคุณได้รับการตั้งค่าอย่างถูกต้อง ถ้าไม่ และคุณกังวลเกี่ยวกับการตรวจสอบ ISP คุณอาจพิจารณาเปลี่ยน
3. ใช้ซอฟต์แวร์ตรวจสอบ VPN
Surfshark VPN ทำงานบนแท็บเล็ต
ซอฟต์แวร์ตรวจสอบ VPN บางตัวยังรองรับการแก้ไขการรั่วไหลของ DNS ด้วย VPNCheck เวอร์ชันโปรจะทำสิ่งนี้ให้คุณ เช่นเดียวกับ OpenVPN Watchdog (หากคุณใช้ OpenVPN)
เนื่องจากตัวเลือกในการแก้ไขการรั่วไหลในลักษณะนี้มีเฉพาะในซอฟต์แวร์ระดับพรีเมียมเท่านั้น นี่จึงอาจไม่ใช่กลยุทธ์ที่เหมาะสมสำหรับหลายๆ คน เว้นแต่ว่าคุณจะใช้ซอฟต์แวร์ตรวจสอบ VPN เพื่อรักษาความปลอดภัยการเชื่อมต่อ VPN ของคุณมีความปลอดภัยอย่างสมบูรณ์
4. ปิดการใช้งาน Teredo Tunneling
Teredo เป็นเทคโนโลยีที่ใช้ Windows ซึ่งโดยพื้นฐานแล้วช่วยให้สามารถสื่อสารผ่านโปรโตคอล IP สองโปรโตคอล: IPv4 และ IPv6 ทั้งสองมีอยู่บนอินเทอร์เน็ต และในบางกรณี คุณจะต้องใช้บางอย่างเช่น Teredo เพื่อให้พวกเขาสามารถสื่อสารได้ อย่างไรก็ตาม บางครั้ง Teredo อาจทำให้ DNS รั่วไหลได้ ดังนั้นคุณอาจต้องการปิดการใช้งานมัน
หากต้องการปิดใช้งาน Teredo ให้เปิดบรรทัดคำสั่งแล้วพิมพ์คำสั่งต่อไปนี้:
netsh interface teredo set state disabledหากคุณต้องการเปิดใช้งาน Teredo อีกครั้ง คุณสามารถใช้คำสั่งนี้:
netsh interface teredo set state type=defaultเมื่อปิดใช้งาน Teredo แล้ว ความเสี่ยงที่ DNS รั่วไหลบนอุปกรณ์ของคุณจะลดลงอย่างมาก
5. ใช้เว็บเบราว์เซอร์ที่เน้นความเป็นส่วนตัว
แม้ว่าพวกเราหลายคนจะใช้ Chrome, Firefox หรือ Safari เมื่อท่องเว็บ มีเบราว์เซอร์บางตัวที่ออกแบบมาเพื่อให้คุณไม่เปิดเผยตัวตน เช่นTor Tor ใช้การกำหนดเส้นทางหัวหอมเพื่อปกปิดที่อยู่ IP และกิจกรรมออนไลน์ของคุณ ซึ่งรวมถึงการปกปิดคำขอ DNS ของคุณ ซึ่งจะช่วยลดความเสี่ยงที่ DNS รั่วไหล
โปรดทราบว่าเบราว์เซอร์ที่ปลอดภัยเช่น Tor ไม่ได้รับการปกป้องจากการรั่วไหลของ DNS อย่างสมบูรณ์ แต่เป็นการทำให้พวกเขามีโอกาสเกิดขึ้นน้อยลง เพื่อลดความเสี่ยงของการรั่วไหลของ DNS อย่างมาก ให้ลองใช้เบราว์เซอร์ที่ปลอดภัยและ VPN ร่วมกัน





