
แบ็คดอร์ในซอฟต์แวร์หรือระบบคอมพิวเตอร์มักเป็นพอร์ทัลที่ไม่ได้รับการรายงานอย่างกว้างขวาง ทำให้ผู้ดูแลระบบสามารถเจาะระบบเพื่อค้นหาสาเหตุของข้อผิดพลาดหรือการบำรุงรักษาได้ นอกจากนี้ยังหมายถึงพอร์ตลับที่แฮกเกอร์และสายลับใช้เพื่อเข้าถึงอย่างผิดกฎหมาย
ประตูหลังคืออะไร?
แบ็คดอร์ในศัพท์เฉพาะด้านวิทยาการคอมพิวเตอร์เป็นวิธีที่ผู้บุกรุกสามารถเข้าถึงระบบได้โดยไม่ต้องผ่านเส้นทางที่ปลอดภัย เนื่องจากระบบรักษาความปลอดภัยของคอมพิวเตอร์ไม่สามารถมองเห็นแบ็คดอร์ได้ เหยื่อจึงอาจไม่ทราบว่าคอมพิวเตอร์ของตนมีช่องโหว่ที่เป็นอันตรายนี้
ผู้ที่ตกเป็นเหยื่ออาจไม่รู้ว่าระบบของพวกเขามีประตูหลัง
มีแบ็คดอร์ประเภทใดบ้าง?
- ประการแรก ประตูหลังอาจเป็นจุดเข้าใช้งานที่ถูกต้องตามกฎหมายที่ฝังอยู่ในระบบหรือซอฟต์แวร์ เพื่อให้สามารถดูแลระบบจากระยะไกลได้ แบ็คดอร์ประเภทนี้มักไม่ได้รับการรายงานอย่างกว้างขวาง และใช้สำหรับการบำรุงรักษาซอฟต์แวร์และระบบ แบ็คดอร์ผู้ดูแลระบบบางตัวได้รับการปกป้องด้วยชื่อผู้ใช้และรหัสผ่านแบบฮาร์ดโค้ด และไม่สามารถเปลี่ยนแปลงได้ อื่นๆสามารถแลกเปลี่ยนได้
โดยปกติแล้วมีเพียงเจ้าของระบบหรือเจ้าของซอฟต์แวร์เท่านั้นที่รู้เกี่ยวกับการมีอยู่ของแบ็คดอร์ แบ็คดอร์ด้านการดูแลระบบเหล่านี้ยังสร้างช่องโหว่ที่คนแปลกหน้าสามารถใช้ประโยชน์และเข้าถึงระบบ/ข้อมูลได้
ขึ้นอยู่กับว่าใครผ่านประตูหลังไปจึงจะรู้ว่าประตูหลังนั้นเป็นอันตรายหรือไม่
- แบ็คดอร์อีกประเภทหนึ่งคือผู้โจมตีสามารถติดตั้งบนระบบของเหยื่อได้ ด้วยเหตุนี้ จึงสามารถเข้าและออกได้ตามที่ต้องการ ช่วยให้สามารถเข้าถึงระบบจากระยะไกลได้ รหัสที่เป็นอันตรายที่ติดตั้งบนระบบเรียกว่าโทรจันการเข้าถึงระยะไกล (RAT) ใช้ในการติดตั้งมัลแวร์บนคอมพิวเตอร์หรือขโมยข้อมูล
- แบ็คดอร์ประเภทที่สามเริ่มโด่งดังในปี 2013 เมื่อเอกสาร NSA รั่วไหลโดย Edward Snowden ซึ่งเผยให้เห็นว่าคนในหน่วยข่าวกรองได้ร่วมมือกับ British Signals Intelligence Agency มานานหลายทศวรรษเพื่อบีบบังคับสาธารณชน บริษัท ต้องติดตั้งแบ็คดอร์ในผลิตภัณฑ์ของตนโดยเฉพาะอย่างยิ่งสร้างแรงกดดัน สำหรับผู้ที่สร้างระบบการเข้ารหัส
แบ็คดอร์ลับเหล่านี้ช่วยให้สายลับสามารถข้ามการป้องกันหลายชั้น จากนั้นเข้าถึงระบบอย่างเงียบๆ และรับข้อมูลที่ต้องการ
หนึ่งในแบ็คดอร์ที่ถกเถียงกันมากที่สุดคือเมื่อ NSA จงใจทำให้อัลกอริธึมการเข้ารหัส NIST SP800-90 Dual Ec Prng อ่อนแอลง เพื่อให้ข้อมูลที่เข้ารหัสด้วยอัลกอริธึมนี้สามารถถอดรหัสโดย NSA ได้อย่างง่ายดาย
แบ็คดอร์ปรากฏขึ้นได้อย่างไร?
มีสามวิธีหลักในการทำให้เกิดแบ็คดอร์: พวกมันถูกค้นพบโดยใครบางคน สร้างขึ้นโดยแฮกเกอร์ หรือนำไปใช้โดยนักพัฒนา
1. เมื่อมีคนค้นพบประตูหลัง
บางครั้งแฮกเกอร์ไม่จำเป็นต้องทำอะไรเพื่อสร้างประตูหลัง เมื่อนักพัฒนาไม่ดูแลปกป้องพอร์ตของระบบ แฮกเกอร์สามารถระบุตำแหน่งและเปลี่ยนพอร์ตให้เป็นประตูหลังได้
แบ็คดอร์ปรากฏในซอฟต์แวร์ที่เชื่อมต่ออินเทอร์เน็ตทุกประเภท แต่เครื่องมือการเข้าถึงระยะไกลมีความเสี่ยงเป็นพิเศษ นั่นเป็นเพราะพวกเขาได้รับการออกแบบมาเพื่อให้ผู้ใช้สามารถเชื่อมต่อและควบคุมระบบได้ หากแฮ็กเกอร์สามารถหาวิธีเข้าถึงซอฟต์แวร์จากระยะไกลโดยไม่ต้องมีข้อมูลการเข้าสู่ระบบ เขาสามารถใช้เครื่องมือนี้เพื่อจารกรรมหรือก่อวินาศกรรมได้
2. เมื่อแฮกเกอร์สร้างแบ็คดอร์
หากแฮกเกอร์ไม่พบประตูหลังในระบบ พวกเขาอาจเลือกที่จะสร้างขึ้นเอง
หากแฮกเกอร์ไม่พบประตูหลังในระบบ พวกเขาอาจเลือกที่จะสร้างขึ้นเอง ในการดำเนินการนี้ พวกเขาจะสร้าง "อุโมงค์" ระหว่างคอมพิวเตอร์กับเหยื่อ จากนั้นใช้เพื่อขโมยหรืออัปโหลดข้อมูล
หากต้องการตั้งค่า "อุโมงค์" นี้ แฮ็กเกอร์ต้องหลอกให้เหยื่อตั้งค่าให้ วิธีที่มีประสิทธิภาพที่สุดสำหรับแฮกเกอร์ในการทำเช่นนี้คือการทำให้ผู้ใช้คิดว่าการดาวน์โหลดนั้นจะเป็นประโยชน์ต่อพวกเขา
ตัวอย่างเช่น แฮกเกอร์สามารถเผยแพร่แอปพลิเคชันปลอมที่อ้างว่าทำสิ่งที่มีประโยชน์ แอปนี้อาจหรืออาจไม่ทำงานที่อ้างว่าทำก็ได้ อย่างไรก็ตาม สิ่งสำคัญที่นี่คือแฮกเกอร์ได้แนบมันเข้ากับโปรแกรมที่เป็นอันตราย เมื่อผู้ใช้ติดตั้งโค้ดที่เป็นอันตรายจะตั้งค่า "อุโมงค์" ให้กับคอมพิวเตอร์ของแฮ็กเกอร์ จากนั้นจะสร้างแบ็คดอร์ให้พวกเขาใช้
3. เมื่อนักพัฒนาติดตั้งแบ็คดอร์
การใช้แบ็คดอร์ที่น่ากลัวที่สุดคือเมื่อนักพัฒนานำไปใช้ด้วยตนเอง ตัวอย่างเช่น ผู้ผลิตผลิตภัณฑ์จะวางแบ็คดอร์ไว้ภายในระบบที่สามารถใช้งานได้ตลอดเวลา
นักพัฒนาสร้างแบ็คดอร์เหล่านี้ด้วยเหตุผลหลายประการ หากผลิตภัณฑ์ไปอยู่บนชั้นวางของบริษัทคู่แข่ง บริษัทนั้นสามารถติดตั้งแบ็คดอร์เพื่อติดตามผลิตภัณฑ์ได้ ในทำนองเดียวกัน นักพัฒนาสามารถเพิ่มแบ็คดอร์ที่ซ่อนอยู่เพื่อให้บุคคลที่สามสามารถเข้าถึงและตรวจสอบระบบได้
แฮกเกอร์ใช้แบ็คดอร์อย่างไร
แบ็คดอร์ดิจิทัลอาจตรวจพบได้ยาก แฮกเกอร์สามารถใช้แบ็คดอร์เพื่อสร้างความเสียหายได้ แต่ยังมีประโยชน์ในการตรวจสอบและคัดลอกไฟล์อีกด้วย
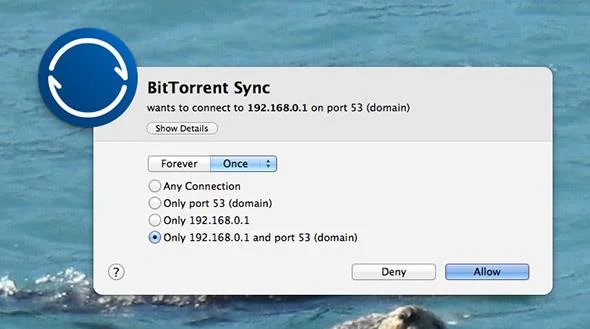
แฮกเกอร์สามารถใช้แบ็คดอร์เพื่อสร้างความเสียหาย ตรวจสอบและคัดลอกไฟล์
เมื่อใช้เพื่อการเฝ้าระวัง ผู้ประสงค์ร้ายจะใช้ทางเข้าลับเพื่อเข้าถึงระบบจากระยะไกล จากที่นี่ แฮกเกอร์สามารถค้นหาข้อมูลที่ละเอียดอ่อนได้โดยไม่ทิ้งร่องรอย แฮกเกอร์อาจไม่จำเป็นต้องโต้ตอบกับระบบด้วยซ้��� แต่สามารถติดตามกิจกรรมของผู้ใช้ในธุรกิจของตนและดึงข้อมูลด้วยวิธีดังกล่าวได้
แบ็คดอร์ยังมีประโยชน์ในการคัดลอกข้อมูลอีกด้วย เมื่อทำอย่างถูกต้อง การคัดลอกข้อมูลจะไม่ทิ้งร่องรอย ทำให้ผู้โจมตีสามารถรวบรวมข้อมูลได้เพียงพอที่จะก่อการโจรกรรมข้อมูลส่วนบุคคล ซึ่งหมายความว่าอาจมีบางคนมีประตูหลังในระบบและค่อยๆ ดูดข้อมูลออกไป
สุดท้ายนี้ แบ็คดอร์ก็มีประโยชน์หากแฮกเกอร์ต้องการสร้างความเสียหาย พวกเขาสามารถใช้แบ็คดอร์เพื่อแทรกมัลแวร์โดยไม่ทำให้เกิดการแจ้งเตือนจากระบบรักษาความปลอดภัย ในกรณีนี้ แฮ็กเกอร์ยอมสละข้อได้เปรียบจากการลักลอบของประตูหลังเพื่อแลกกับเวลาที่ง่ายกว่าในการโจมตีระบบ
ดูเพิ่มเติม:





